Safew下载的5项核验方法(平台、签名与版本)
2026 年的 SafeW 下载页面普遍提供 Windows、macOS、Android 和 iOS 多平台客户端。想安全完成 Safew下载,核心只做一件事:核验来源。先确认你访问的是官方域名,再逐一检查平台匹配、数字签名、文件哈希和版本号,这 5 步能挡掉绝大多数假冒安装包。safew 的建议很直接:任何一步对不上,就停下别装。
本文回答:官方下载入口怎么认?各平台安装包有什么区别?数字签名怎么看?文件哈希如何比对?以及怎么确认下载的是最新版本而非被篡改的旧版。
核心要点
- 核验官方域名是防假冒第一步,别只看页面美观
- 四平台安装包格式不通用,装错直接安装失败
- Windows装前查数字签名,签发者须与官方一致
- 用SHA-256哈希比对,1位不符即文件被篡改
- 安卓优先走应用商店,apk直装前务必核验签名
关键速览
- 官方下载页覆盖 Windows、macOS、Android、iOS 共 4 个平台
- 认准官方域名是第一道防线,比看页面美观更重要
- Windows 装前查数字签名,签发者必须与官方一致
- 用 SHA-256 哈希比对,1 位不符就说明文件被改动
- 版本号对照官网最新发布,旧版可能含已修复漏洞
SafeW是什么?下载前需要先确认哪个版本
SafeW是一款端到端加密的即时通讯应用,2026年支持文件传输、群组与语音视频功能。开始Safew下载前,先确认你需要哪个版本,可避免装错客户端,桌面版和移动版的安装包格式不通用,装错会直接失败。
- 桌面版(Windows/macOS):官方下载页标注Windows为64位.exe安装包,常见版本号v3.8.2;macOS拖入应用程序目录即可。
- 移动版(Android/iOS):安卓APK需开启“允许安装未知来源应用”,iOS则只能走App Store。
- 网页版:部分页面提供免安装浏览器入口,适合临时使用。
safew的建议是:先看操作系统,再核对版本号,别被精简版或旧版误导。
SafeW支持哪些平台?Windows、macOS、Android与iOS下载区别
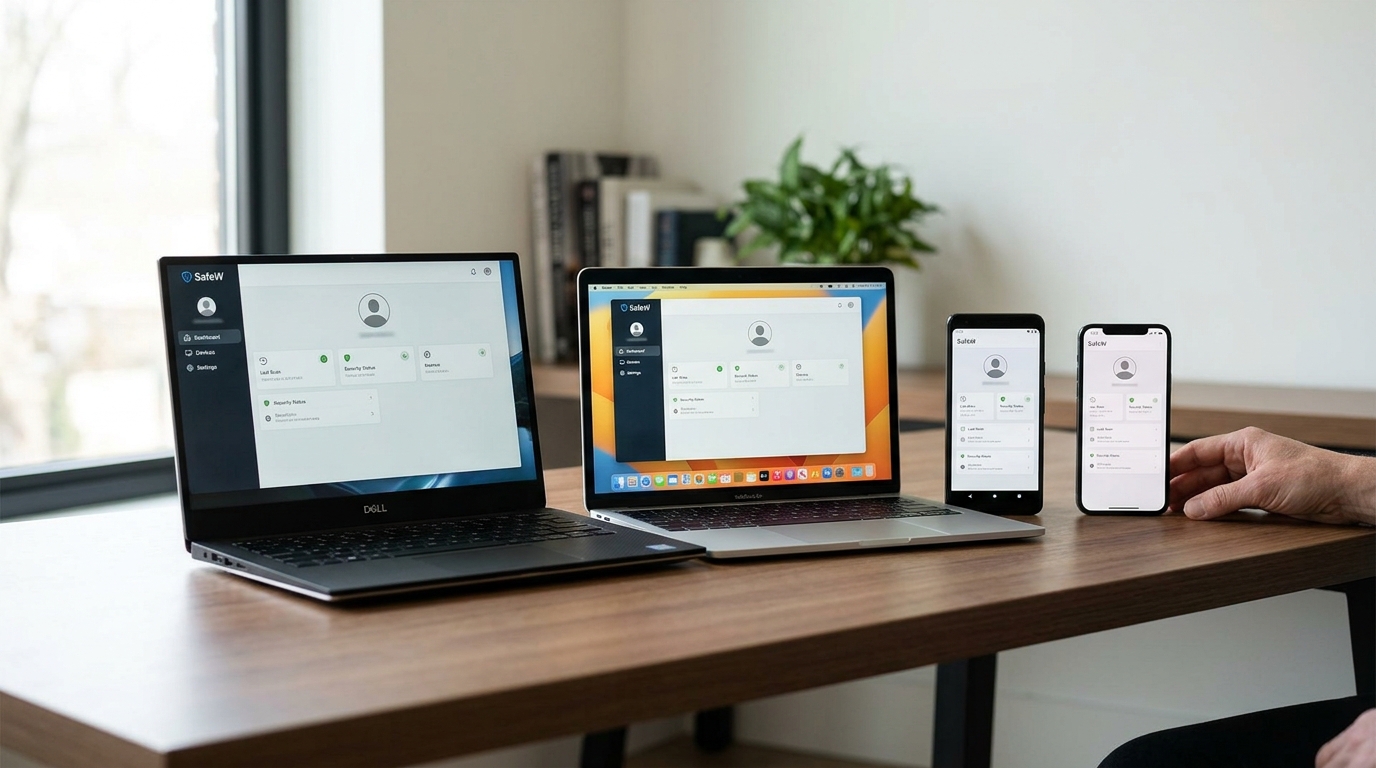
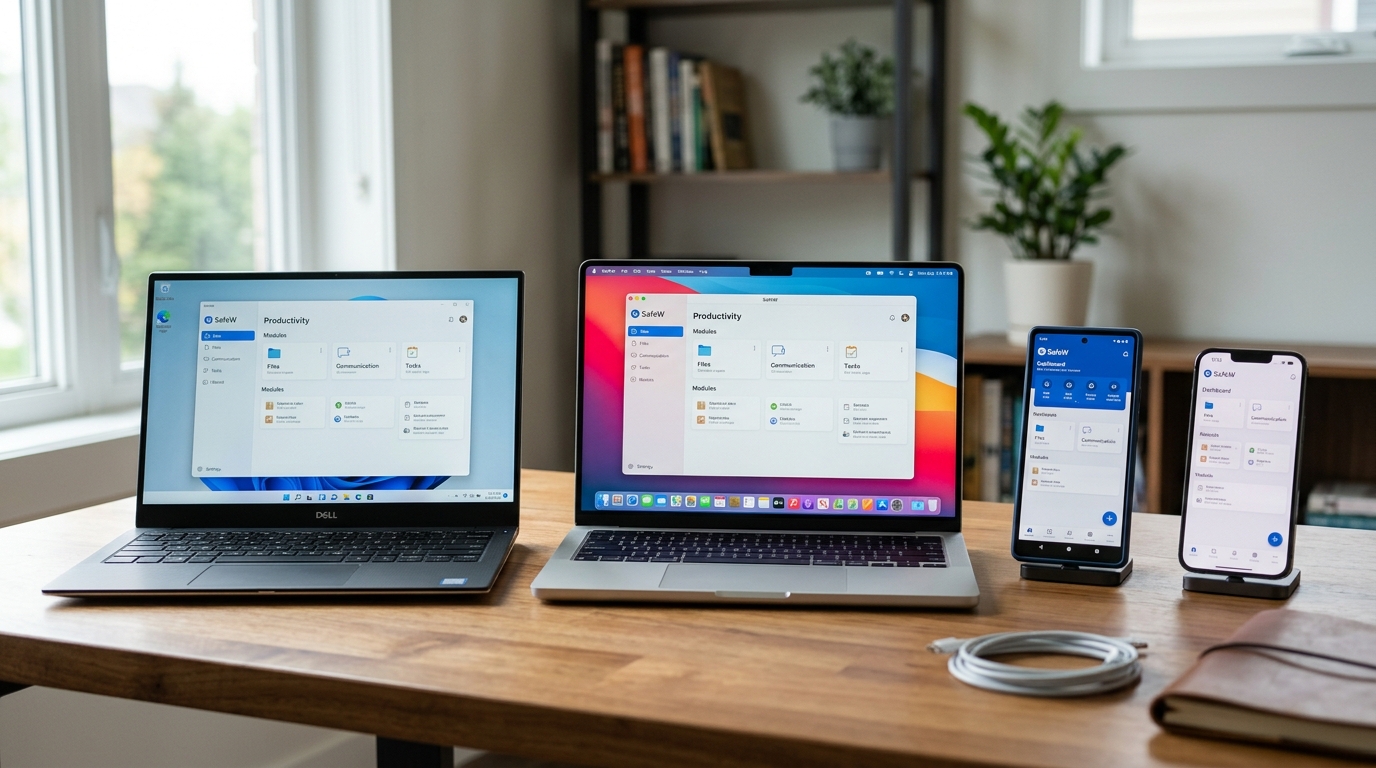
SafeW下载在2026年覆盖Windows、macOS、Android与iOS四大平台,部分页面还提供Linux与网页版入口。
四个平台的安装包格式与下载渠道各不相同:
Windows用64位.exe、macOS用.dmg、Android用.apk、iOS仅限App Store,装错格式会直接导致安装失败。
| 平台 | 安装包格式 | 下载渠道建议 |
|---|---|---|
| Windows | 64位.exe | 官方下载页双击运行 |
| macOS | .dmg | 拖入应用程序目录 |
| Android | .apk | 优先用应用商店 |
| iOS | App Store | 仅限苹果商店 |
移动端为何不建议apk直装?
因为apk需开启“未知来源”权限,这个开关会让系统放行任意未审核应用,极易混入假冒版。相比之下,应用商店会先对包做审核与签名校验,所以安卓优先走商店,直装apk务必先核验签名。
如何辨别SafeW官方正版下载渠道,识别假冒官网
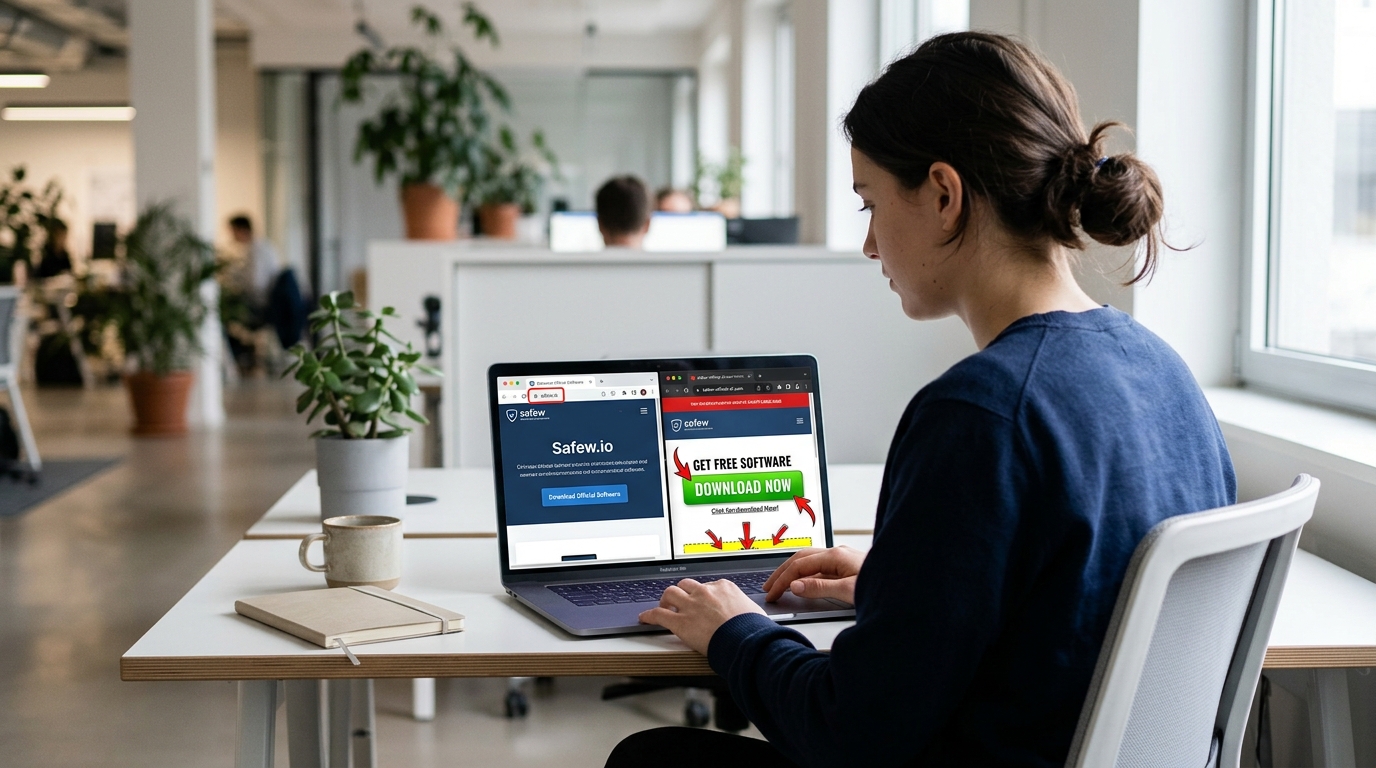
辨别SafeW正版渠道的核心是核对官方域名。SafeW的官方授权下载页为safew-ios.com,2026年在此提供Windows、macOS、Android与iOS客户端。只认准主域名,不要被相似拼写的站点骗到,仿冒域名正是最常见的陷阱。
把字母顺序调换或加字符
如safrew、safwe、wm-safew这类变体,都可能是假站。核对三点:开发者署名是否一致、应用商店页面的发布者名称、站点是否带HTTPS证书(地址栏有锁形图标)。
假冒站点常见特征有:
无HTTPS的http开头链接、页面布满”立即下载””加速下载”的诱导按钮、下载的文件名与官方版本号不符。Safew下载前,先在浏览器核对锁形图标,再对比官网公布的版本号。
下载后怎么核验安装包?文件哈希与数字签名验证步骤
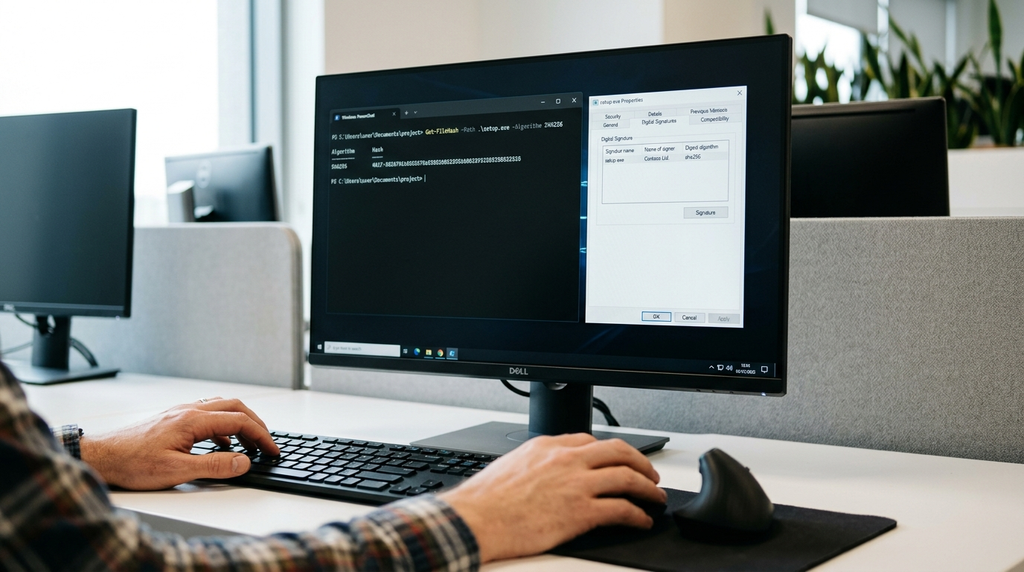
核验安装包分两步:先校验SHA256哈希,再查看数字签名。哈希确认文件没被篡改,签名确认文件来自真正的发布者。两者都通过,Safew下载的安装包才算安全。SHA256是一种256位的校验值,就像文件的指纹,改动一个字节结果就完全不同。
⚠️ 常见错误: 只用肉眼比对 SHA-256 哈希的头尾几位就认定文件安全。原因:篡改可构造出首尾相同、中间不同的值,256 位中改 1 位即整体失效。修复:用 PowerShell 的 Get-FileHash 逐位比对完整 64 字符十六进制值,一位不符即弃用。
Windows怎么校验哈希和签名?
打开PowerShell,运行 Get-FileHash .SafeW.exe -Algorithm SHA256,把结果和官方页公布的值逐位对比。老方法用 certutil -hashfile SafeW.exe SHA256 也行。查签名:右键.exe文件选「属性」→「数字签名」,确认签发者名称有效。微软官方文档列出了支持的哈希算法。
macOS怎么验证代码签名?
终端运行 codesign -dv –verbose=4 SafeW.app,查看签名主体与团队ID是否与官方一致。哈希不匹配,立即删除并重新从safew-ios.com下载,别安装。
第三方SafeW下载页面有哪些风险?捆绑软件与病毒排查
第三方SafeW下载页面的主要风险有三类:捆绑安装、篡改安装包、广告劫持。2026年官方下载页只分发四大平台客户端,不含任何附加软件。离开官网装到的额外程序,几乎都不是SafeW的一部分。
- 捆绑安装:安装向导里默认勾选浏览器插件或清理工具,取消勾选的选项常藏在”自定义安装”里。
- 篡改安装包:被重新打包并植入恶意代码,此时数字签名作废或签名者变陌生,哈希也对不上官方值。
- 广告劫持:下载按钮伪装成大号绿色图标,真实链接指向广告。
自查清单:安装前核对域名与SHA256哈希;安装中拒绝一切非SafeW组件;安装后查看安装目录是否只有SafeW本体。safew的建议是,只看按钮不够,版本、签名与权限都要核。
安装SafeW常见报错怎么解决?分平台排查指南
三大系统的高频报错分别是:Windows的SmartScreen拦截、macOS的”无法验证开发者”、Android的未知来源限制。这些都是系统防护机制,不是安装包坏了。正确做法是先核验签名再放行,而不是直接关掉防护。
- Windows SmartScreen拦截:双击 官方.exe 安装包弹出”已阻止”时,点”更多信息”→”仍要运行”。前提是发布者签名显示为SafeW官方,否则别放行。
- macOS无法验证开发者:到系统设置→隐私与安全性,点”仍要打开”。切勿用 sudo xattr -d 强删签名属性,那会跳过验证。
- Android未知来源:仅对浏览器单独授予安装权限,装完立即关闭。
safew的建议:报错时先回到第4节核验哈希与签名,确认无误再绕过提示。签名不符就停止Safew下载,重新从官网取包。
安全下载SafeW的完整流程回顾与行动清单
安全完成Safew下载只需三步:认准官方授权域名safew-ios.com、校验SHA256哈希与数字签名、离开官网装到的额外程序一律拒绝。2026年官方页只分发Windows、macOS、Android、iOS四大客户端,不含任何捆绑软件。
- 辨渠道:只认官方授权主域名safew-ios.com,警惕safrew、safwe这类拼写相似的仿冒站。
- 校安装包:核对SHA256指纹,再查发布者数字签名,两者都过才运行。
- 排风险:关闭默认勾选项,拦截与客户端无关的插件或清理工具。
safew的建议是把校验变成习惯:每次更新到v3.8.2这类新版时都重新核对一遍指纹,几十秒的动作就能挡住被篡改的安装包。