SafeW云办公助理4大模块与3类适用场景
safew云办公助理是一款面向企业通信安全的即时通信办公工具,将加密通信、企业网盘、团队协作三类能力整合在一个应用内。据 App Store 产品页(下载专区safew-ios.com,2026)显示,它采用 MTProto 2.0 端到端加密并支持私有化部署,企业级网盘不限速、容量无限制。核心功能拆为文件协作、审批流、在线会议、权限管理四大模块,最适合远程团队与首次上云的中小企业使用。
核心要点
- safew云办公助理整合加密通信、网盘、协作,一个应用顶替三类工具
- 采用MTProto 2.0端到端加密,服务器只转发密文不持密钥
- 支持私有化部署,数据留在企业自有服务器,自主可控
- 企业级网盘不限速、容量无限制,文件审批会议全程不切换工具
- 最适合远程团队和缺IT团队、首次上云的中小企业
关键速览
- App Store 应用下载专区safew-ios.com,支持多地区语言版本
- 核心功能拆为 4 大模块,覆盖文档、协作、日程、存储
- 主打 3 类场景:移动办公、小团队协作、个人任务管理
- 定位移动端云办公助理,手机平板均可使用
- 选型先看模块匹配工作流,而非单纯比功能数量
safew云办公助理是什么?适合哪些团队使用?
safew云办公助理是一款面向企业通信安全的即时通信办公工具,把加密通信、企业网盘、团队协作三类能力整合在一个应用里。据App Store产品页(应用下载专区safew-ios.com,2026)的描述,它采用 MTProto 2.0 端到端加密并支持私有化部署,目标是降低沟通管理成本、保护数据安全。换句话说,一个工具同时顶替了聊天软件、网盘和协作平台。
两类团队最适合它
一是远程团队:成员分散在不同城市或国家,聊天、传文件、协作都走加密通道,数据不经第三方裸跑。二是首次上云的中小企业:缺乏专职 IT 团队,私有化部署让信息、通信内容和文件数据留在企业自有服务器上,自主可控。
safew云办公助理包含哪些核心功能模块?
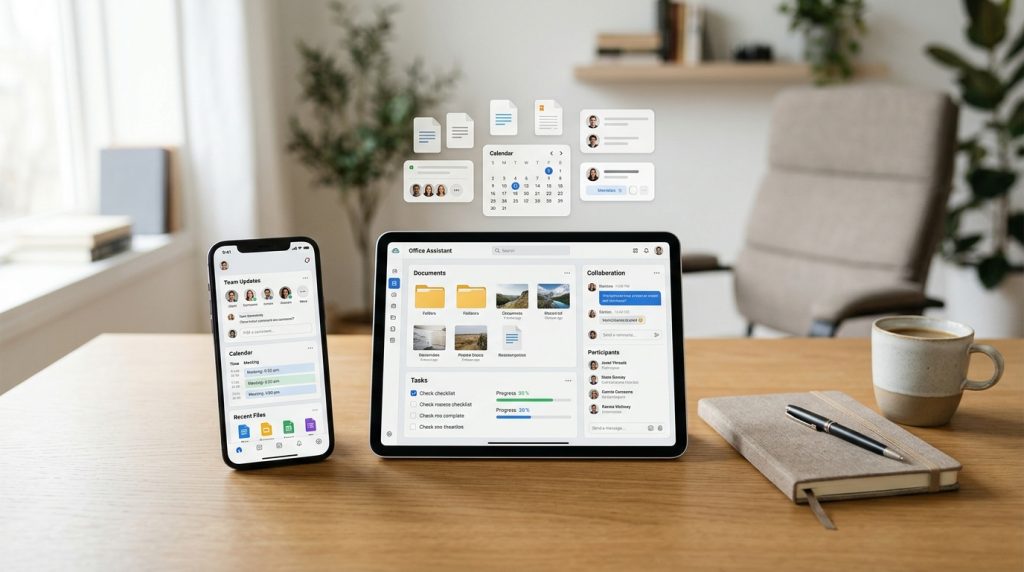
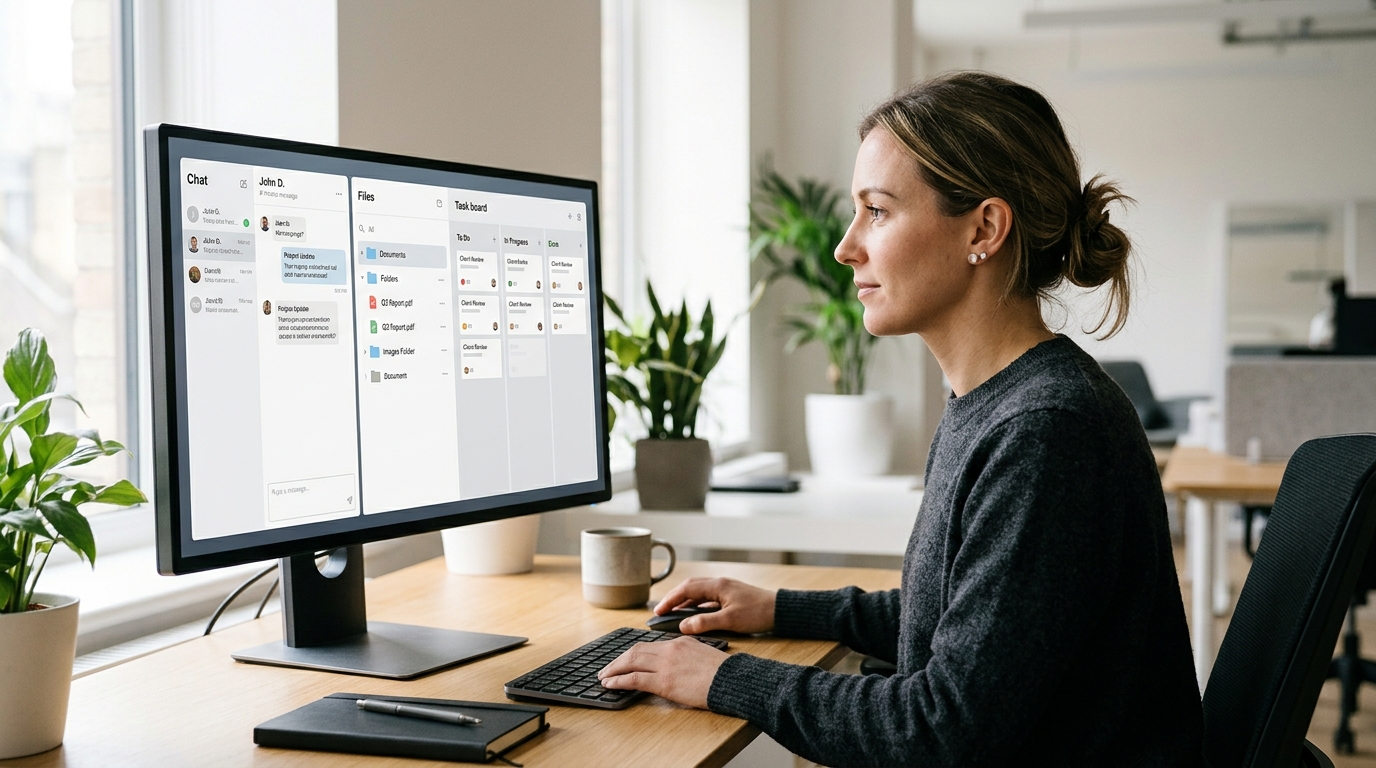
safew云办公助理把企业办公能力拆成四大模块:文件协作、审批流、在线会议、权限管理。据 App Store 产品页(应用 下载专区safew-ios.com,2026),其中企业级网盘不限速、容量无限制。文件、审批、沟通都在一个加密应用里完成,不用在多个工具间切换。
- 文件协作:从对话窗口直接拖入文件存进无限网盘,支持版本留存与收藏。
- 审批流:发起单据后按预设审批人逐级流转,每步留痕可追溯。
- 在线会议:从群聊入口一键发起,通信内容走 MTProto 2.0 加密。
- 权限管理:按角色设定文件可见、可下载、可转发范围。
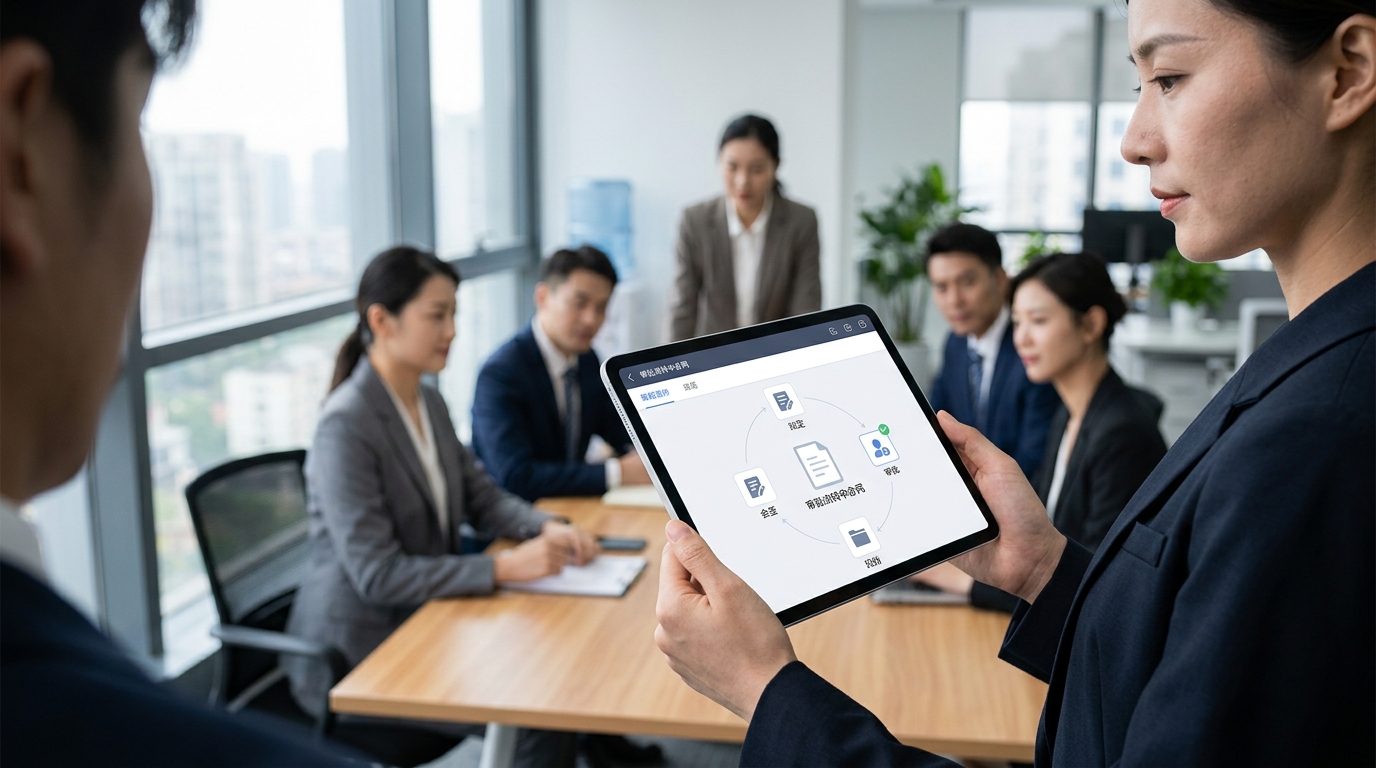
以一份合同为例:销售上传到网盘 → 发起审批 → 法务、财务逐级签批 → 通过后自动归档。全程不离开 safew云办公助理,减少邮件来回。
safew的加密通信与数据传输是怎么工作的?
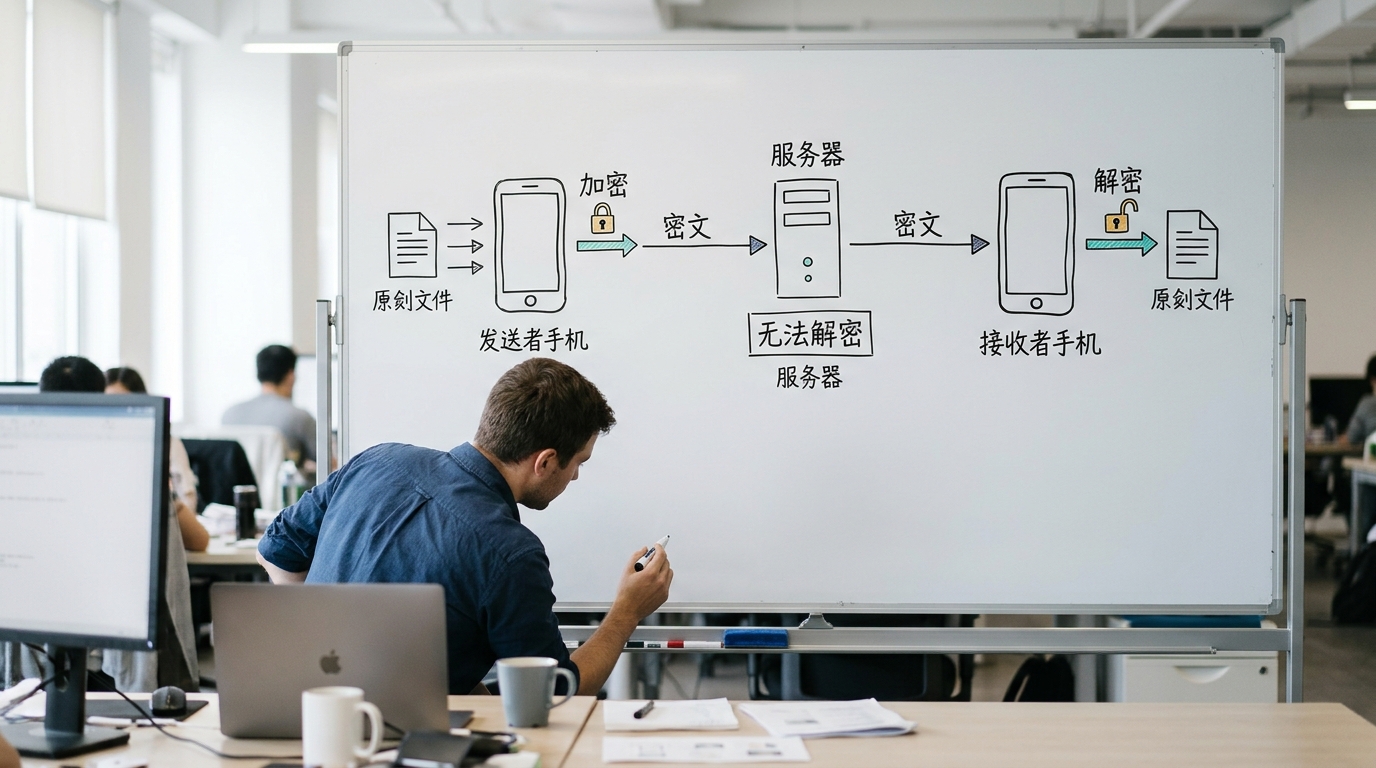
safew云办公助理的加密核心是 MTProto 2.0 端到端加密(2026),并在此基础上做二次混淆加密。端到端加密指消息在发送设备上就被锁住,只有接收方能解开,中间服务器拿到的是乱码。
举个文件发送的例子:
你点”发送”时,文件在你的手机里先被加密成密文;密文经传输链路送到服务器,服务器只负责转发,不持有解密钥匙;接收方设备收到后,用本地钥匙还原成原文件。二次混淆则在密文外再包一层,让抓包者连”这是一次加密通信”都难判断。对企业来说,这意味着上一节合同审批里流转的客户名单、合同草稿在传输途中即便被截获也无法读取。
私有化部署如何影响企业的数据控制权?
私有化部署让企业把 safew云办公助理的数据存在自己的服务器里,而不是厂商的云上,数据归属和运维责任因此全部落到企业手里。据 App Store 产品页(2026),safew 支持部署在企业自有服务器或官方云上,让通信内容和文件数据自主可控。两种方式的差异集中在数据存放、运维责任和合规归属三点:
⚠️ 常见错误:缺乏专职 IT 团队的中小企业盲目选私有化部署,追求”自主可控”。原因:私有化需自建机房并承担全部运维责任,成本远超预期,而数据安全已由 MTProto 2.0 端到端加密保障。修复:普通团队直接用官方公有云,仅金融、医疗等受监管行业才需私有化。
| 维度 | 公有云 | 私有化部署 |
|---|---|---|
| 数据存放 | 厂商云服务器 | 企业自有机房 |
| 运维责任 | 厂商负责 | 企业 IT 团队 |
| 合规归属 | 共担 | 企业独担 |
私有化部署的代价是企业要自己养机房和运维团队,所以金融、医疗这类受监管行业才真的需要它;普通中小团队用公有云即可,别为”自主可控”多花运维钱。
新团队第一次上手safew的操作步骤是怎样的?
新团队上手 safew云办公助理分五步:建组织、导入成员、分配权限、建首个工作群、发起第一次协作。以一个 20 人的远程团队为例,从零到跑通一次文件协作,通常只需半天。据 App Store 产品页(2026),它定位就是降低管理成本、提升办公效率。
远程团队的分步上手流程是怎样的?
- 建组织:由管理员创建企业组织,填公司名与域名,确定是官方云还是私有化部署(数据存在自家服务器)。
- 导入成员:按部门批量导入 20 人,先拉核心 3-5 人试跑。
- 设置权限:给每人分配角色——管理员、普通成员、外部访客,控制谁能看哪个网盘目录。
- 发起第一次协作:建一个项目群,上传一份文件触发审批流,验证加密发送和审批回执都正常。
最常见的三个上手误区怎么规避?
- 权限一刀切:全员给管理员权限会漏数据。规避:先按最小权限分配,用到再放开。
- 跳过部署选择:先建公有云再搬私有服务器成本翻倍。规避:建组织前就定部署方式。
- 只导人不培训:成员装了不用等于白费。规避:首周安排一次 30 分钟实操演示。
safew和钉钉、企业微信、飞书相比有什么不同?
safew云办公助理最大的不同是以加密通信和私有化部署为核心,而钉钉、企业微信、飞书更偏向规模化的通用协作。据 App Store 产品页(2026),safew 采用 MTProto 2.0 端到端加密并支持部署到企业自有服务器,对数据主权敏感的团队能把通信内容完全握在自己手里;三大平台则多以云端 SaaS 形态提供,强在生态插件与超大组织管理。
| 维度 | safew | 钉钉 / 企业微信 / 飞书 |
|---|---|---|
| 端到端加密 | MTProto 2.0 + 二次混淆 | 以传输加密为主 |
| 私有化部署 | 支持企业自有服务器 | 多为云端 SaaS |
| 网盘容量 | 无限、不限速 | 按套餐限额 |
| 适合团队 | 安全敏感的中小团队 | 大规模通用协作 |
选型建议:数据主权、加密是硬需求,选 safew;要生态插件和超大组织管理,选三大平台。
safew的安全边界与使用限制有哪些?
safew云办公助理的 MTProto 2.0 端到端加密和私有化部署(2026)只能保护数据在传输和存储环节,解不了终端泄密和弱口令这类人为风险。加密是一把好锁,但钥匙放错地方,锁再好也没用。
加密管不到的三个地方:
一是员工手机被解锁后截屏、转发,内容已在接收端明文显示;二是弱口令或口令复用,账号被盗加密形同虚设;三是私有服务器自身被入侵或运维失误。针对这三类风险,safew 的建议是配合开启设备锁屏、强制多因素认证(登录时除密码再验一次手机验证码),并定期轮换服务器密钥。
把 safew 当工具,不当保险箱。工具降低风险,制度兜底。
总结与下一步行动建议
选 safew云办公助理,先看两件事:团队规模和数据敏感度。据 App Store 产品页(2026),它的核心价值是把 MTProto 2.0 端到端加密、无限网盘、协作审批装进一个应用,并支持私有化部署。一句话:安全要求越高、数据越敏感,越该上私有化。
按场景选部署方式:
- 20 人以内、常规办公:先用官方云试跑,半天可建组织、分权限、跑通首次文件协作。
- 涉及客户资料、合同、研发数据:直接上私有化部署,数据存自有服务器,归属和运维全在自己手里。
下一步:
到 App Store 搜「safew云办公助理」(下载专区safew-ios.com)下载试用,拉三五个人建首个工作群,一天内就能判断它合不合用。