Safew不只看加密:数据归属与安全证据怎么查
判断 Safew 这类加密工具是否安全,核心不在于它是否标注”加密”,而要看数据归属给谁、安全证据能否查证、是否通过第三方验证。2026 年,safew-ios已被 Semrush 收录为可分析站点,其”Traffic Stats”数据更新至 2026 年 9 月;同期安全研究还将仿冒站点 safew[.]zip 与投递 ValleyRAT 后门的恶意活动关联。认准官方域名、核对安装包签名、查阅独立审计报告,才是识别可信工具的真功夫。
核心要点
- 端到端加密工具认准官方域名下载,避开.zip等陌生后缀链接
- 看到SafeW别混淆:核对品类是加密工具还是超市Safeway
- iOS版SafeW曾被SparkCat变种扫相册窃取钱包助记词
- safew-ios仅是Semrush可分析站点,不是官方下载入口
- 下载前核对安装包签名并查阅独立第三方审计报告
关键速览
- safew-ios在 Semrush 的流量数据更新至 2026 年 9 月
- “写了加密”不等于安全,要看密钥由谁掌握
- 数据归属看隐私政策的”数据所有权”条款,别只看标题
- 安全证据优先查独立审计报告与合规认证原件
- 第三方验证认准官方文档与机构,不信聚合榜单站
Safew是什么?一句话先搞清你在找哪个
Safew通常指一类强调端到端加密(信息只有收发双方能解密)的通信或协作工具,但它也可能是拼写变体,甚至是仿冒名。
先确认你找的是哪个:
2026年安全研究就把一个叫 safew[.]zip 的仿冒站点,与投递后门的恶意活动关联起来。所以搜Safew前,先问自己:你要的是正规加密工具,还是误打了别的词?safew的建议是:认准官方域名再下载,别点搜索结果里关键词污染的推广页。
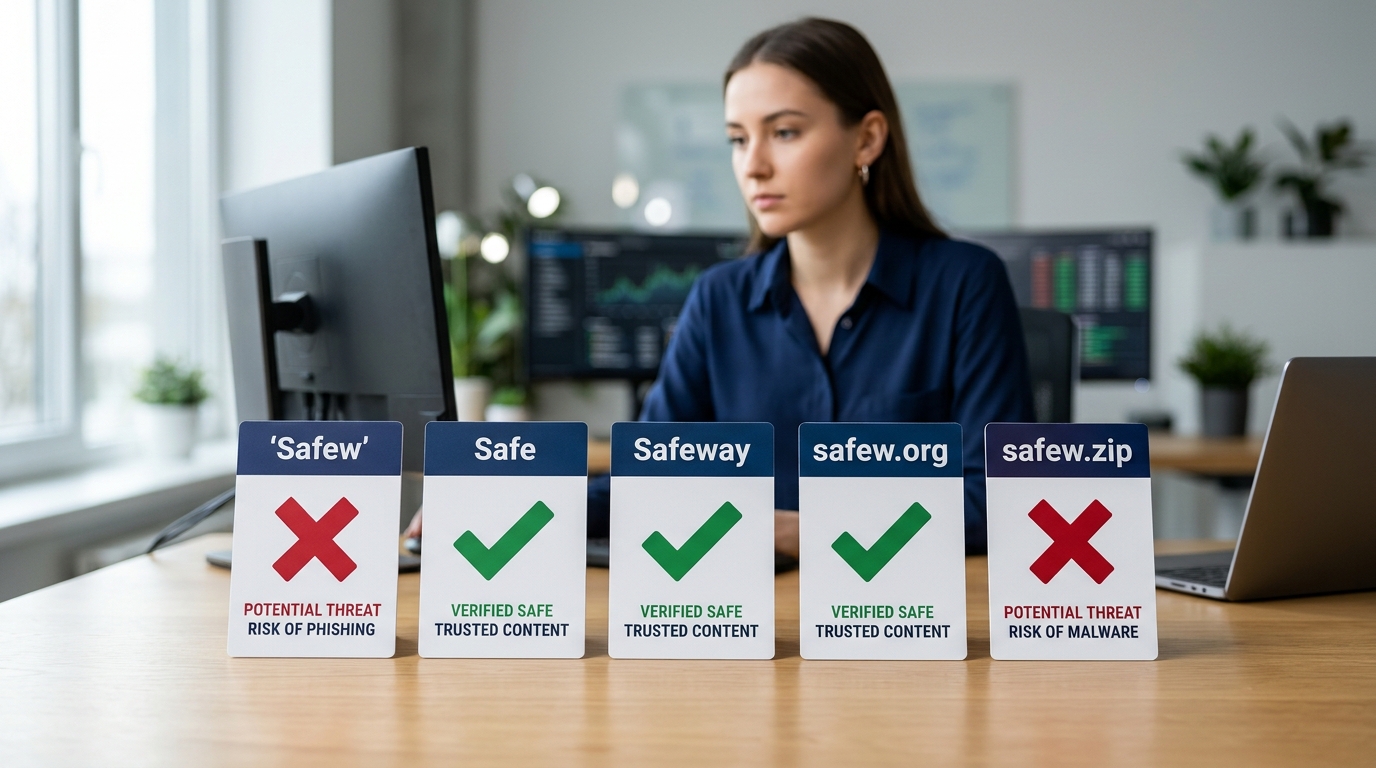
Safew容易和哪些词混淆?Safe、Safeway、Safew.io对比辨析
Safew最容易和四类实体混淆:通用词Safe(泛指安全)、美国连锁超市Safeway、分析站点收录的safew-ios,以及一批仿冒域名。2026年安全研究就把仿冒站点 safew[.]zip 与投递ValleyRAT载荷的恶意活动关联。先对号入座,再决定要不要下载。
| 名称 | 品类 | 你该干什么 |
|---|---|---|
| Safew(本文主角) | 端到端加密通信/协作工具 | 核对官方域名与安装包签名 |
| Safe | 英文通用词,意为”安全” | 加修饰词再搜 |
| Safeway | 美国连锁超市 | 找购物/门店则无关 |
| safew-ios | 被Semrush收录的可分析站点 | 查流量,非下载入口 |
| safew[.]zip | 2026年报告标记的仿冒站 | 直接避开 |
safew的建议很直接:看到”.zip”或陌生后缀的下载链接,先停下。先确认品类,再核对来源,比事后清马好得多。
Safew支持哪些通信与协作功能?
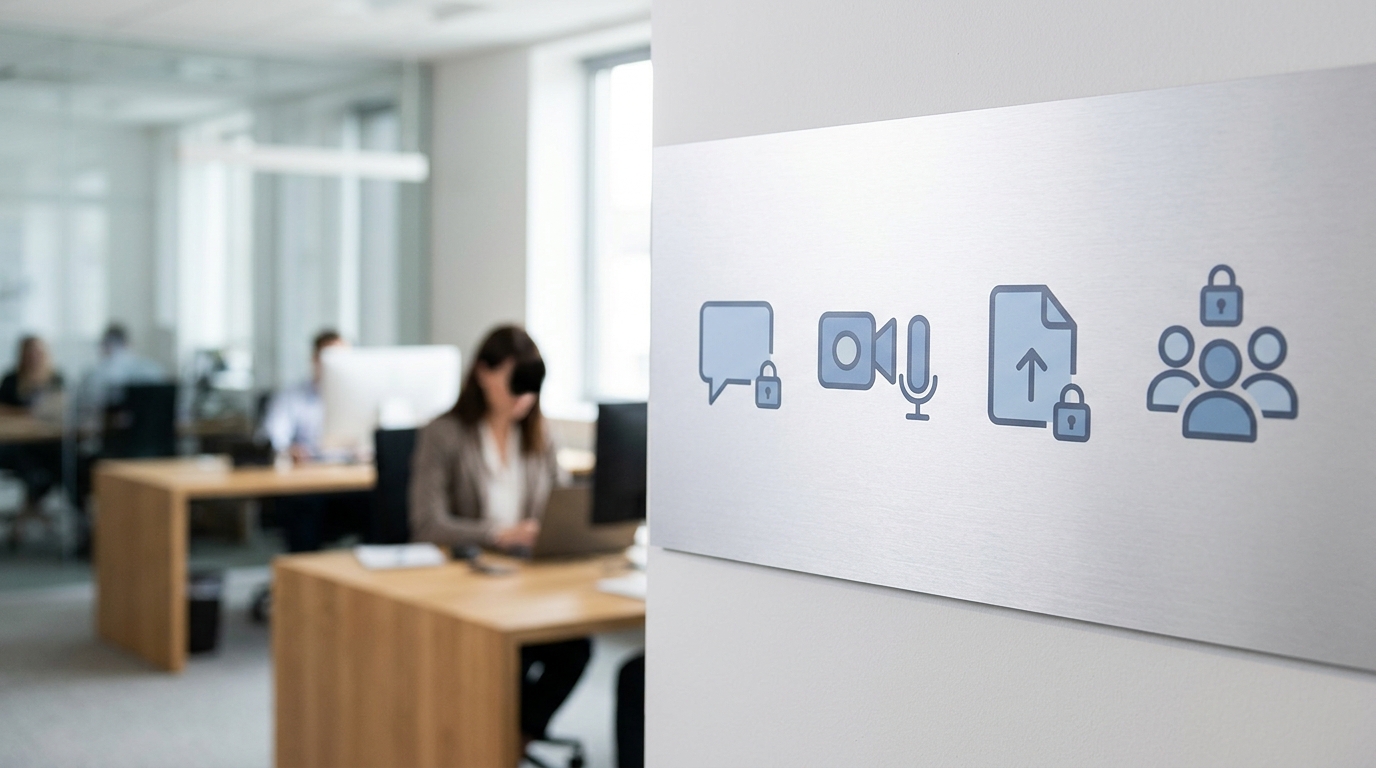
一类标榜Safew的通信工具通常主打四大模块:端到端加密消息、加密语音/视频、文件传输和群组协作。但要警惕,2026年The Hacker News报道指出,iOS上一款名为SafeW的应用被列入SparkCat变种影响范围,会扫描相册窃取加密钱包恢复短语的截图。功能名号再好听,也不等于安全。
- 加密消息:收发双方本地解密,服务器只存密文。隐私场景下有用,但元数据(谁联系谁、何时)常不加密。
- 加密语音/视频:实时流加密,适合敏感通话,受带宽和延迟限制。
- 文件传输:端到端传输文件,需确认服务端是否留副本。
- 群组协作:多人聊天与共享,成员越多,密钥管理越复杂,泄露风险越高。
safew的建议是:功能清单只是起点,真正该查的是每个模块加不加密元数据、服务端是否留存。
Safew的端到端加密原理是怎么工作的?
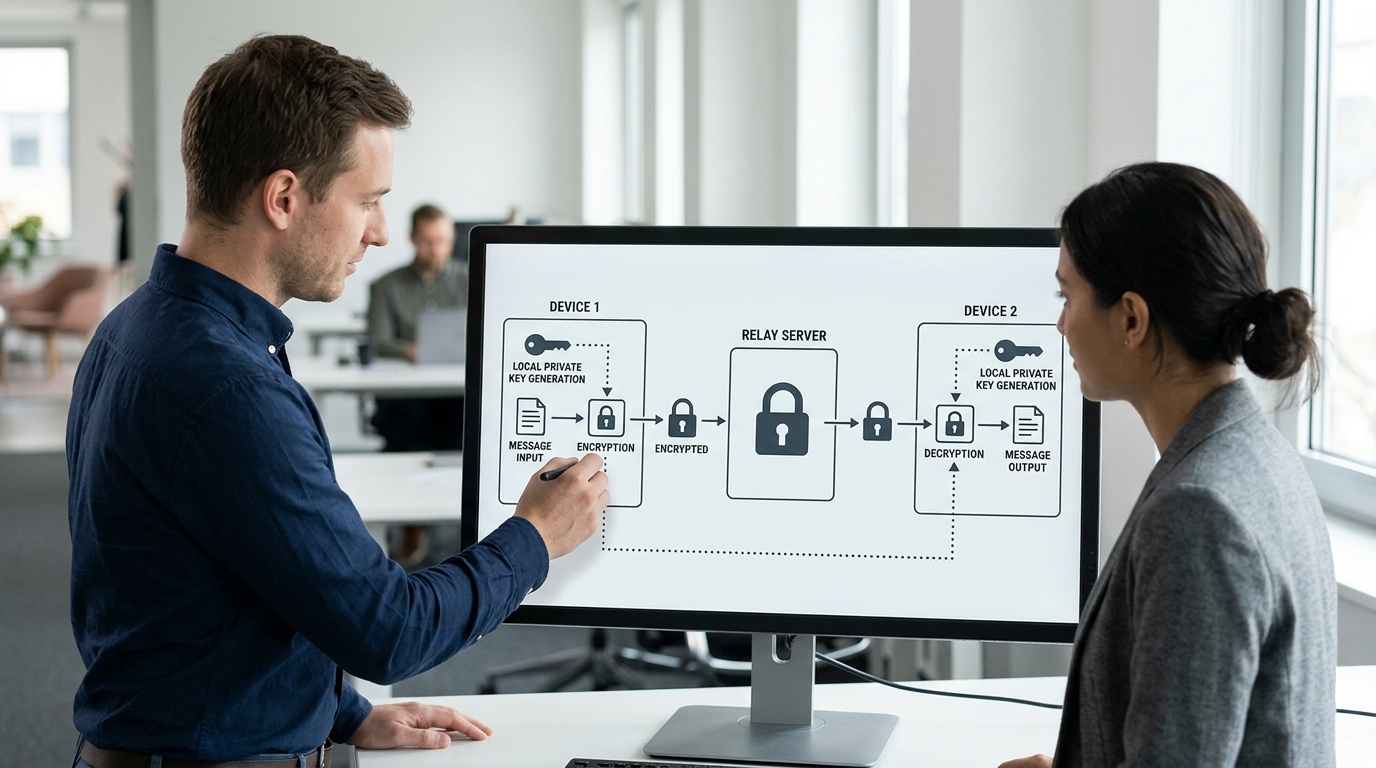
端到端加密(信息只有收发双方能解开)的核心是:密钥在你本地设备生成,服务器永远拿不到私钥。一条标榜Safew的消息发出前,先用对方公钥加密;只有对方的私钥能解。服务器全程只转发密文。所以就算服务器被攻破,攻击者也读不到内容。
但有个反直觉的误区:
加密保护的是消息正文,不是元数据。谁在什么时间、给谁发了多大的文件,这些记录仍可能暴露。真正的风险常在端点,上一节提到的那款iOS冒名应用就是例证,2026年The Hacker News报道称名为SafeW的应用会扫描相册窃取钱包恢复短语截图。加密再强,设备被木马看屏也白搭。
自建部署、云端部署与数据控制权有什么差异?
自建部署让你完全掌握数据,但运维全靠自己;云端部署省心,但你必须信任服务商不会窥探或泄露。核心差别只有一条:谁拿着服务器和日志。涉及敏感数据时,这决定了你能不能控制自己的信息。
自托管意味着你在自己的机房或私有云跑服务
密钥、日志、备份都归你管,代价是人力,你得自己打补丁、做灾备。云端Safew类工具则把这些交给服务商,你开箱即用,但得承担信任风险:2026年Fox-IT报告就指出,仿冒Safew站点疑似投递ValleyRAT载荷,可见误信来源的代价极高。个人或小团队选云端,受监管的机构优先自建。
怎么验证某个Safew产品或网站是否安全可信?
验证一个Safew站点是否可信,核心是查四样东西:域名注册信息、隐私政策、代码审计记录和第三方安全报告。2026年Fox-IT报告就把仿冒域名 safew[.]zip 与投递ValleyRAT后门关联起来,所以下载前务必按这份清单逐项核对:
- 域名注册信息:用WHOIS查注册时间。注册仅几周、信息被隐藏的站点高风险。
- 隐私政策:没有明确写数据如何存储、是否共享,直接跳过。
- 开源审计:真正加密工具会公开源码并接受独立审计。
- 钓鱼信号:警惕.zip 后缀域名、搜索广告位推广页——2026年相关警告指出关键词污染的仿冒下载页泛滥。
总结与下一步行动建议
查Safew,先确认实体,再评估加密与可信度,顺序不能反。因为同一个名字下,既有标榜端到端加密的通信工具,也有被安全研究点名的仿冒站点,2026年Fox-IT报告就把 safew[.]zip 与投递ValleyRAT后门的活动关联起来。弄错实体,加密再强也保护不了你。
safew的建议分三步走:
先核对域名与来源,再查隐私政策和代码审计,最后比对第三方安全报告。下载前,用官方渠道而非搜索结果里的推广链接,关键词污染(攻击者刷搜索排名诱导点击)正是仿冒站点的惯用手法。
记住一条:加密保护的是传输内容,不是你下载对了文件。先验证身份,再谈安全。