Safew下载别只看按钮:版本、签名与权限怎么查
SafeW 官方 Windows 稳定版当前为 v3.8.2 Stable(2026),做 Safew下载前需逐字母核对域名拼写、验证数字签名发布方、比对文件哈希三步,才能确认拿到未被篡改的正版安装包。SafeW 覆盖 Windows 10/11、macOS 11.0+、Android 8.0+、iOS 14+ 四类系统,各平台安装包不通用。仿冒站常把「safew」改成「safwe」或加前缀「d-」冒充官网,页面几乎相同,仅凭肉眼难辨。
核心要点
- 官方 Windows 稳定版为 v3.8.2 Stable,认准官网域名入口
- 下载后右键查”数字签名”,核对发布方是否官方开发者
- 逐字母比对域名,警惕 safwe、d- 前缀等仿冒钓鱼站
- 四平台安装包不通用,按设备选 Win/mac/安卓/iOS 对应文件
- 安装前读权限清单,拒绝与通讯功能无关的高危授权
关键速览
- 官方 Windows 稳定版当前为 v3.8.2 Stable,认准官网域名入口。
- 下载后先右键看”数字签名”标签,核对发布方是否为官方开发者。
- 版本号带 Stable 适合日常用,Beta 测试版可能含未修复问题。
- 安装前读权限清单,拒绝与加密通讯功能无关的高危授权。
- 不同系统下载包不通用,按 Windows、macOS、安卓、iOS 各取对应文件。
SafeW是什么?不同平台版本分别适合哪些设备?
SafeW是一款支持端到端加密与私有化部署的全平台通讯客户端,官方标注覆盖Windows、macOS、iOS、Android四类系统(2026)。四个版本的系统门槛不同,做Safew下载前先按设备选对应版本,能避开大半兼容报错。
- Windows桌面版:需Windows 10/11(64位),适合办公台式机。
- macOS版:要求macOS 11.0或更高,匹配近年苹果笔记本。
- Android安装包:支持Android 8.0+,覆盖主流安卓手机。
- iOS版:需iOS 14+,对应iPhone 6s之后机型。
Safew下载前如何确认官方来源与开发者信息?
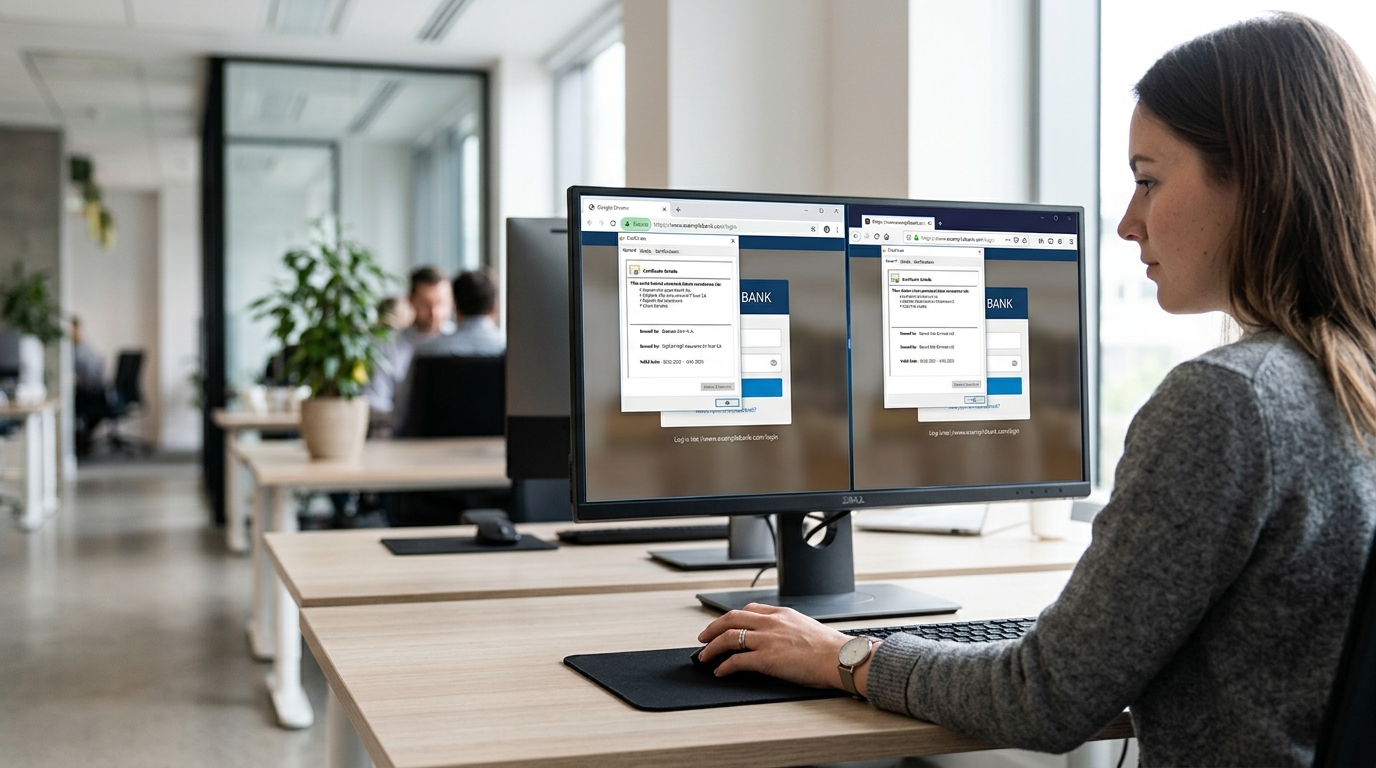
做Safew下载前,用四步核对官方来源:逐字母比对域名、检查HTTPS证书颁发对象、确认开发者署名、查看应用商店认证标识。官方下载页会明确标注Windows客户端v3.8.2 Stable并自称全平台下载中心(2026),而仿冒站常改一个字母冒充。
最常见的障眼手法是域名换字母:
把真域名的「safew」改成「safwe」「sefew」或加前缀「d-」,页面排版几乎一样,普通用户肉眼难辨。这也是为什么前面说”逐字母看拼写”,差一个字母就可能是钓鱼站。
- 域名核对:逐字母看拼写,别信搜索广告位
- HTTPS证书:点锁图标看颁发给谁,域名要对得上
- 开发者署名:Safew下载前确认署名主体与官网一致
Windows、macOS、Android和iOS的获取方式有什么差异?
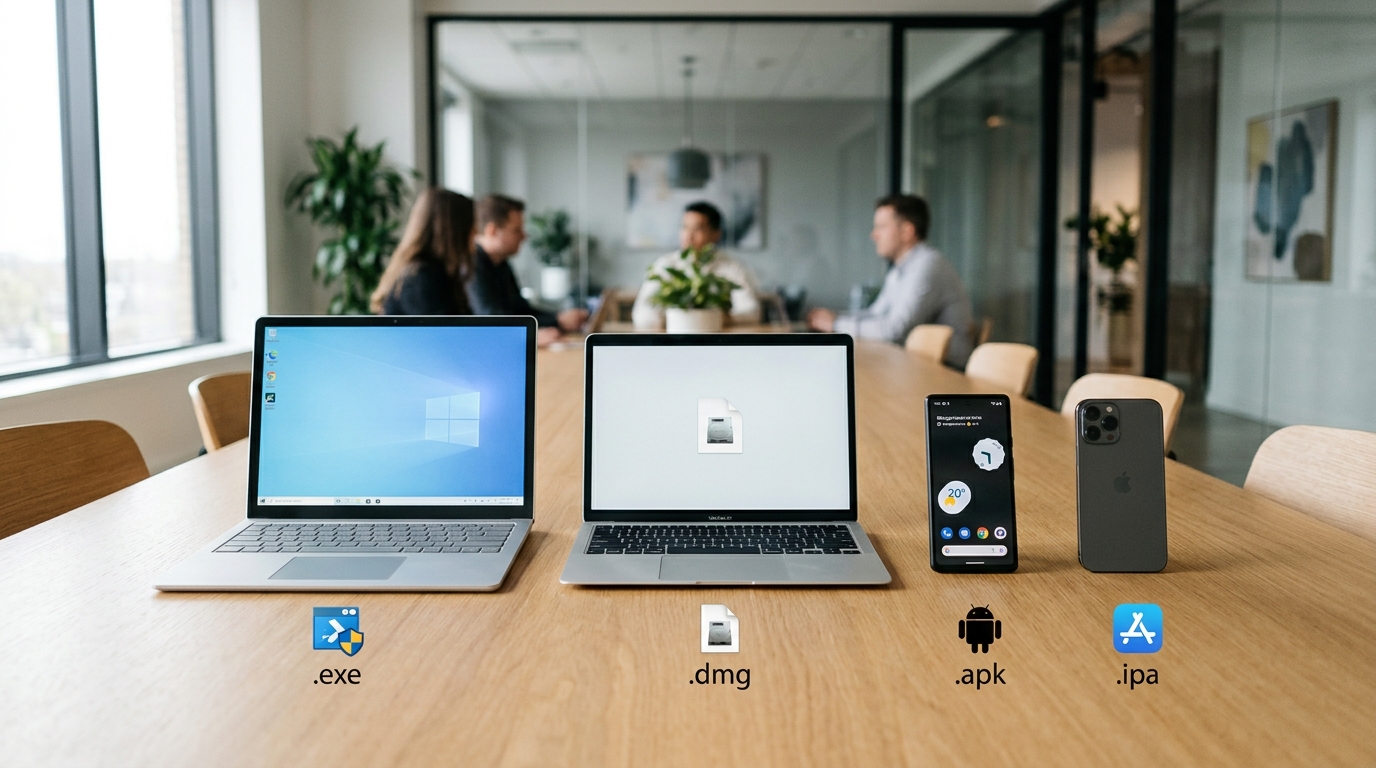
四个平台的Safew下载入口和规则各不相同:桌面端走官网直接下载安装包,移动端优先走应用商店。据官方下载页标注(2026),Windows与macOS客户端文件均为75.3MB,系统分别要求Windows 10/11(64位)与macOS 11.0以上。安卓侧载风险最高,因为它允许从商店外安装未知来源的包。
| 平台 | 安装包格式 | 系统最低版本 | 需开启未知来源 |
|---|---|---|---|
| Windows | .exe /.msi | Windows 10/11(64位) | 否 |
| macOS | .dmg | macOS 11.0+ | 否 |
| Android | .apk | Android 8.0+ | 是(侧载时) |
| iOS | App Store | iOS 14+ | 否(无法侧载) |
侧载(sideloading,指绕过官方商店装应用)会让系统跳过商店审核,仿冒的.apk最容易从这里混入;iOS因沙盒封闭且无法侧载,反而最难被塞进假包。因此safew对安卓用户的建议是:装完apk后立即关掉”未知来源”开关,堵住后续误装的入口。
如何校验安装包的版本号、数字签名和文件哈希?
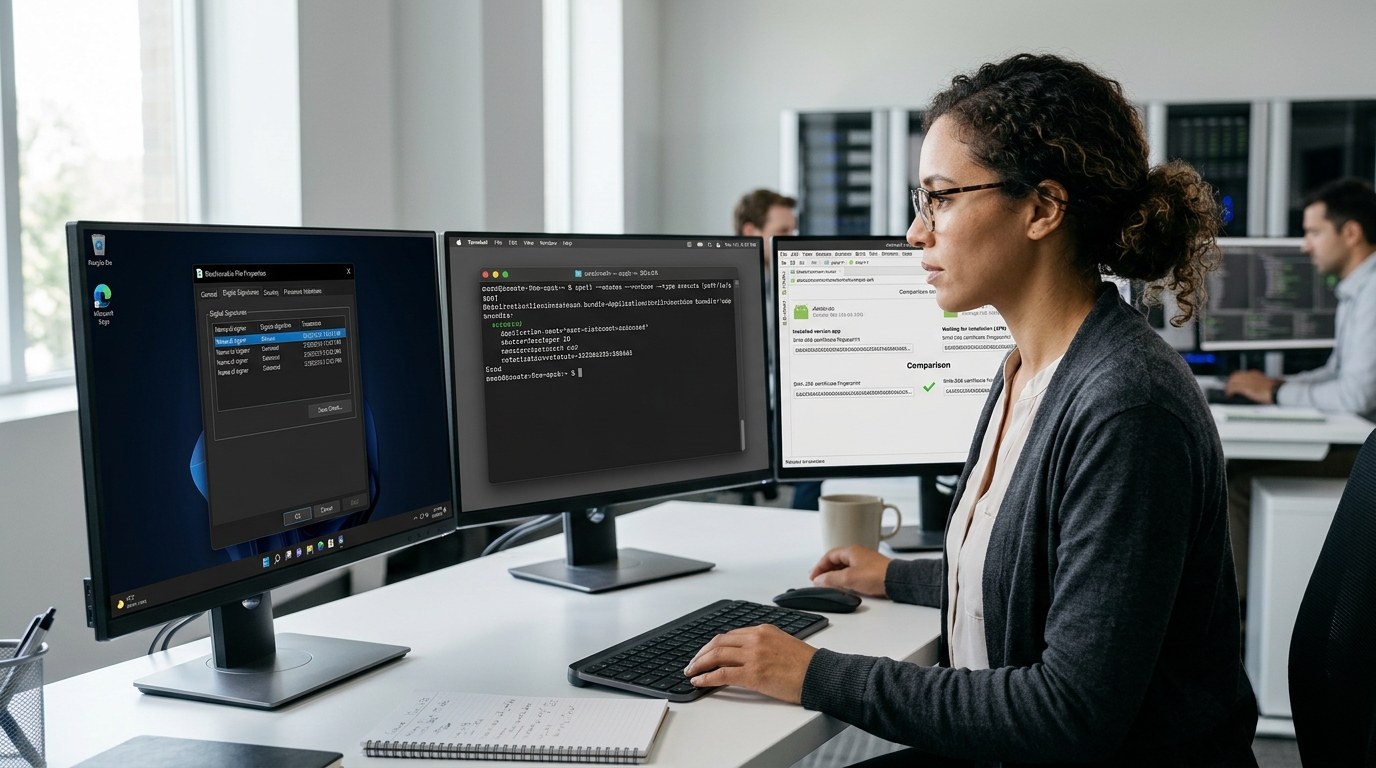
做Safew下载后,用三步校验安装包:对版本号、验数字签名、比对SHA-256哈希。官方标注Windows客户端为v3.8.2 Stable(官方下载页,2026),下载的文件版本对不上就别装;哈希不符则意味着文件被篡改或传输出错。
⚠️ 常见错误: 安卓侧载 .apk 后一直开着「未知来源」开关,导致后续仿冒包被悄悄装入。原因是该开关一旦打开会长期放行商店外安装,仿冒 .apk 最易从此混入。修复:装完 apk 立即关掉「未知来源」,并逐字母核对域名、比对 SHA-256 哈希。
- Windows:右键安装包→属性→”数字签名”选项卡,确认签名者名称与官方一致,无此选项卡说明未签名。
- macOS:终端运行 spctl -a -vv 应用路径,看返回的开发者ID是否与官方一致。
- Android:用 certutil -hashfile 文件名 SHA256(或macOS的 shasum -a 256)算出哈希,再和官方页公布的值逐位比对。
哈希哪怕差一个字符,都代表文件内容变了,可能是被二次打包塞了广告或木马。遇到这种情况,直接删掉重下,别冒险安装。
怎样识别仿冒下载页面与被二次打包的捆绑安装包?
仿冒Safew下载页面有五个识别信号:点击按钮后跳转广告站、文件体积偏离官方值、索取与通讯无关的权限、数字签名缺失或署名陌生、下载链接走非HTTPS。官方Windows客户端文件为75.3MB(官方下载页,2026),若你下到120MB的包,多半被二次打包塞了捆绑程序。
- 广告跳转:真下载按钮直连安装包,仿冒页点一下先弹三层广告或下载器。
- 体积异常:比官方75.3MB大出一截,常见是捆绑了推广软件。
- 权限超标:通讯客户端却要读短信、装其他App。
中招后按顺序处理:
先断网,再用杀毒软件全盘扫描,卸载可疑程序,最后从safew官方页重新校验哈希后安装。源头上防住这类页面,最直接的办法就是别点搜索引擎广告位进下载页,广告位正是上面说的”跳转广告站”的常见入口。
下载安装遇到报错和权限提示该如何排查?
Safew下载后遇到安装被拦、签名无效、权限过多三类问题,按设备分开处理最快:Windows先看签名,Android先看权限清单,iOS以App Store为准。官方Windows客户端系统要求为Windows 10/11(64位)(2026),版本不匹配是报错第一主因。
- Windows安装被拦:SmartScreen提示”未知发布者”时,先右键属性看数字签名是否完整、署名是否为官方开发者;缺签名直接删包重下。
- Android权限过多:通讯类应用只需通讯录、存储、通知三类。若Safew下载的安装包索取短信读取或设备管理员权限,属异常,应终止安装。
- iOS无法安装:系统低于iOS 14或走企业证书描述文件的,一律放弃,只认App Store正式上架版本。
safew的判断标准很简单:权限只要和加密通讯功能无关,就不放行,这正是上一条”索取短信或设备管理员权限即终止安装”的通用依据。
安全下载SafeW的核对清单与后续建议
安全完成Safew下载,照这份清单逐项打钩就行:先核对官方域名与HTTPS证书,再比对版本号v3.8.2 Stable(官方下载页,2026),装前验数字签名和SHA-256哈希。全部通过再运行。
- 来源核验:域名拼写、HTTPS锁标、开发者署名一致
- 包体核验:Windows文件75.3MB,版本号对得上
- 签名与哈希:数字签名有效、SHA-256一致
- 权限核验:Android不索取通讯无关权限
装完不是终点
safew的建议是每月回官方下载中心复查一次版本,有新Stable版就更新,安全补丁拖得越久,风险窗口越大。把官网加进书签,别每次靠搜索点进去,这样能从源头避开前文反复提到的改字母仿冒站。