5个关键点看懂Safew的安全通信方式
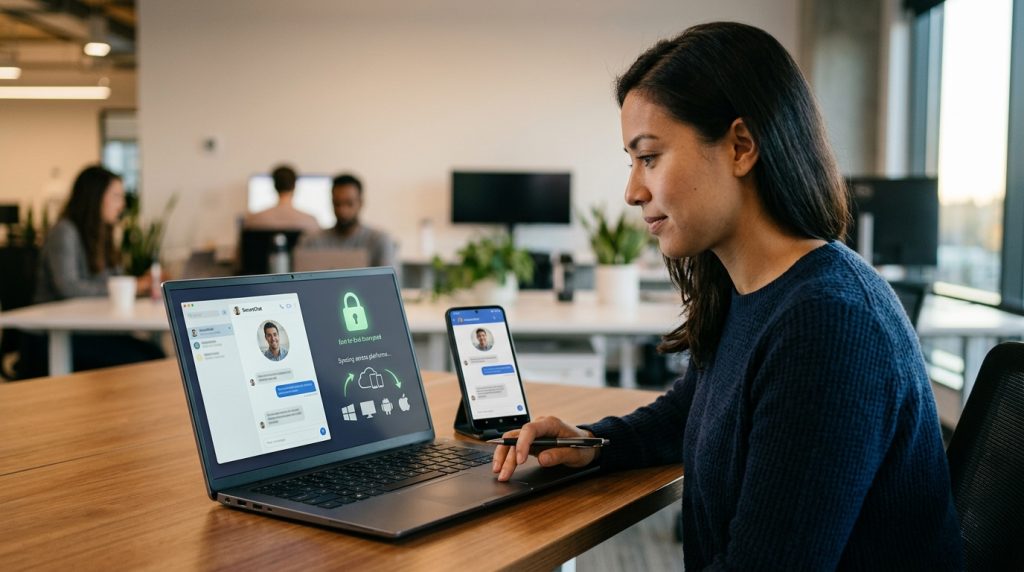
Safew是一款主打端到端加密的即时聊天应用,支持 Windows、macOS、Android 和 iOS 四大平台同步(2026)。据其官方文档,Safew 采用端到端加密保护消息、文件与通话,服务器也无法读取内容。行业分析页面将其月搜索量估为 200,500、CPC 低于 0.3 美元,仍属小众通信工具,与 Safe Wallet(加密货币钱包)无任何关系。
核心要点
- Safew 是端到端加密聊天应用,非 Safe Wallet 钱包
- 支持 Windows、macOS、Android、iOS 四端同步
- 密钥在设备本地生成,服务器只转发密文看不到内容
- 下载前务必确认官方渠道,避开 SafeW 拼写误导
- 端到端加密全程保密,优于只护传输段的 TLS
关键速览
- Safew 是一款即时聊天应用,覆盖 Windows、macOS、Android、iOS 四平台。
- 多端同步让同一账号在手机和电脑上保持消息一致。
- 安全通信是其核心定位,重点在保护聊天内容不被窃取。
- 跨平台设计意味着换设备无需重装对话记录。
- 新用户应先确认官方下载渠道,再开始配置账号。
Safew是什么?一句话定义与常见含义辨析
Safew通常指一款主打加密通信的即时聊天应用。据其官方文档(2026),它支持Windows、macOS、Android和iOS四大平台同步,并采用端到端加密(消息只有收发双方能解密,服务器看不到内容)保护聊天、文件和通话。所以你搜Safew,多半是在找这款通信工具,而非钱包或支付类产品。
拼写容易混
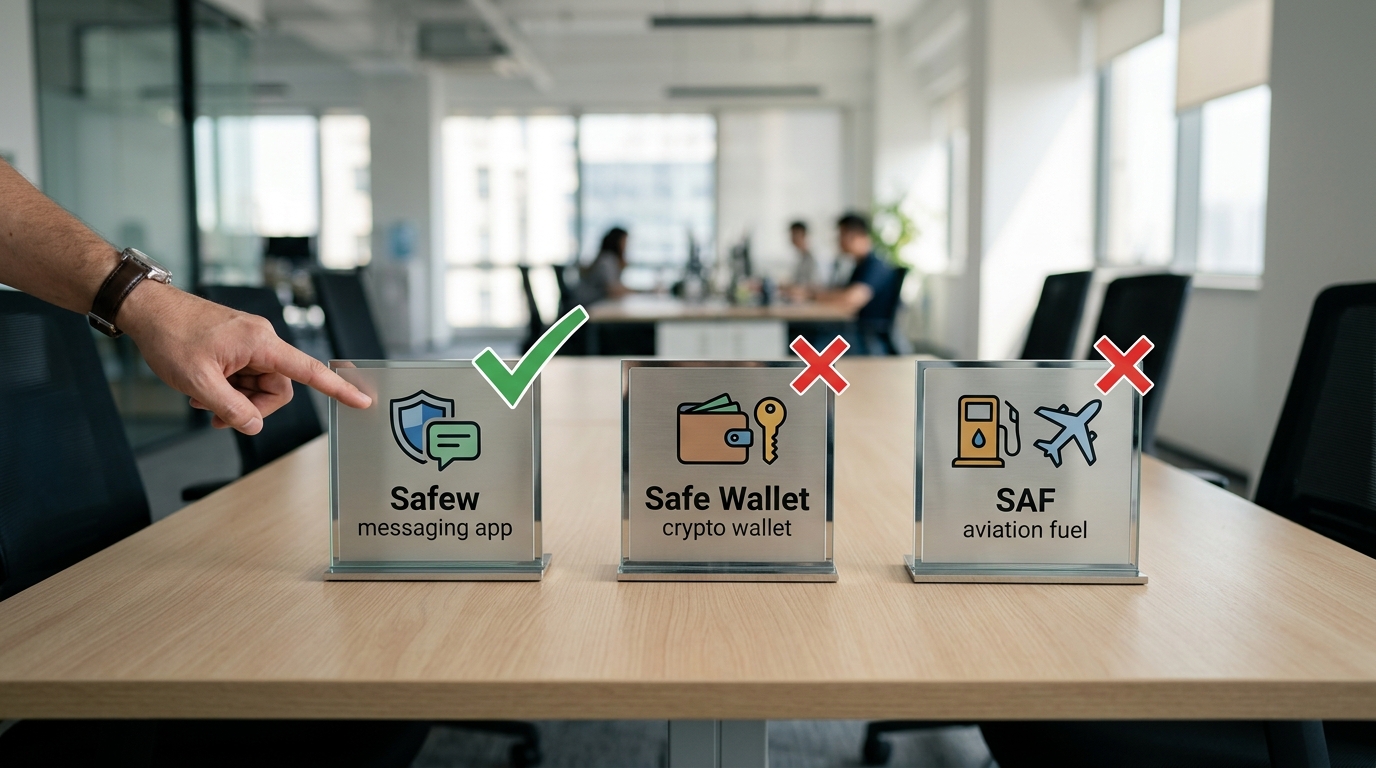
SafeW、Safew指同一款应用;Safe Wallet是加密货币钱包,两者毫无关系;还有一类误拼来自SAF(可持续航空燃料)。有行业分析页面(2026)把Safew月搜索量估为200,500、CPC低于0.3美元,归类为”弱品牌词”,说明它仍属小众。确认你要找的是通信App,再往下读即可。
Safew主要解决什么问题?
Safew主要解决两个通信隐私漏洞:明文短信(内容不加密,像明信片一样)可被运营商和中间设备读取,普通聊天应用把数据存到自家云端。据其站内文案(2026),Safew用端到端加密保护消息、文件和通话,并支持私有化部署,让服务器也看不到内容。
举个真实场景:
银行用明文短信发6位验证码,这段短信在传输途中会经过多个节点。攻击者通过SS7信令漏洞(电话网络的老旧协议缺陷)就能截取,进而盗取账户。端到端加密把这个链条堵死,消息离开你手机前就被锁住,只有收件人的设备能解锁,中间谁都读不了。
Safew的端到端加密是怎么工作的?
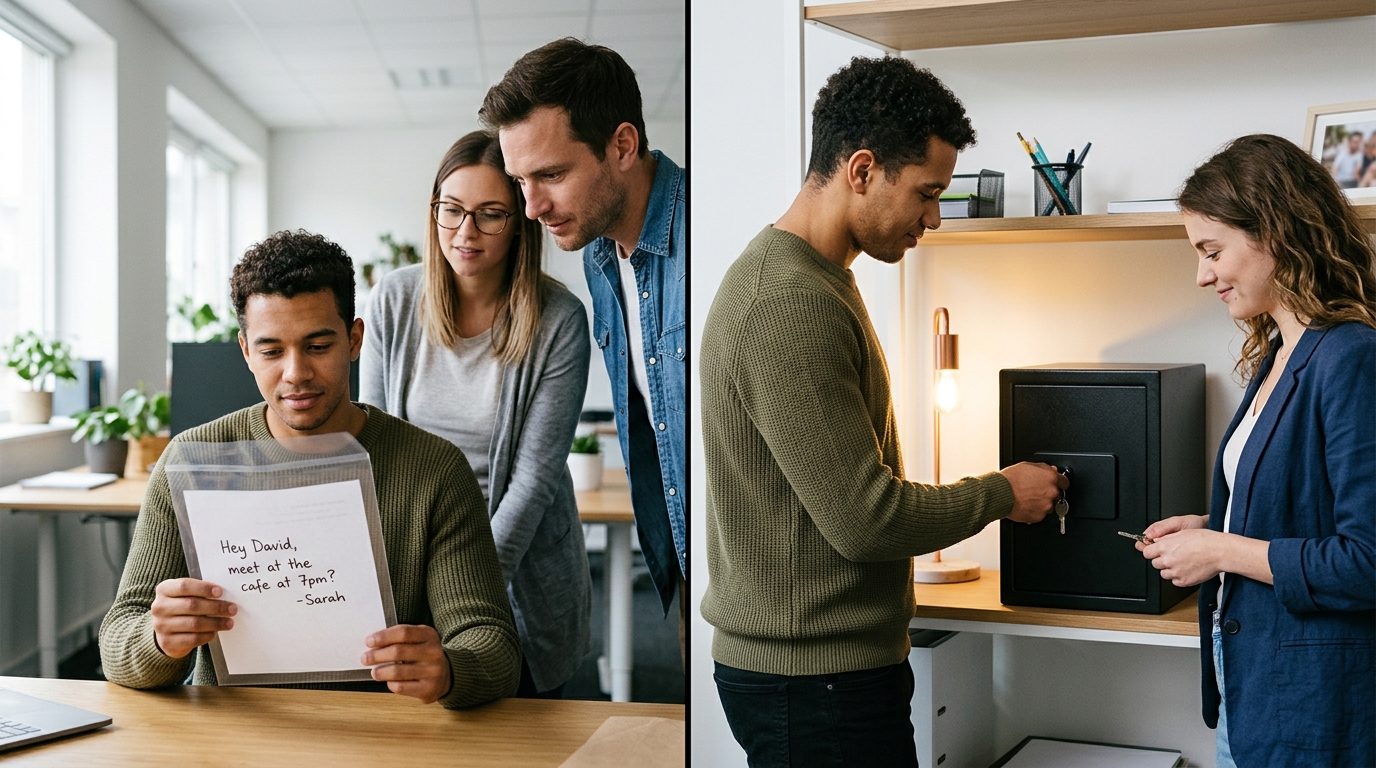
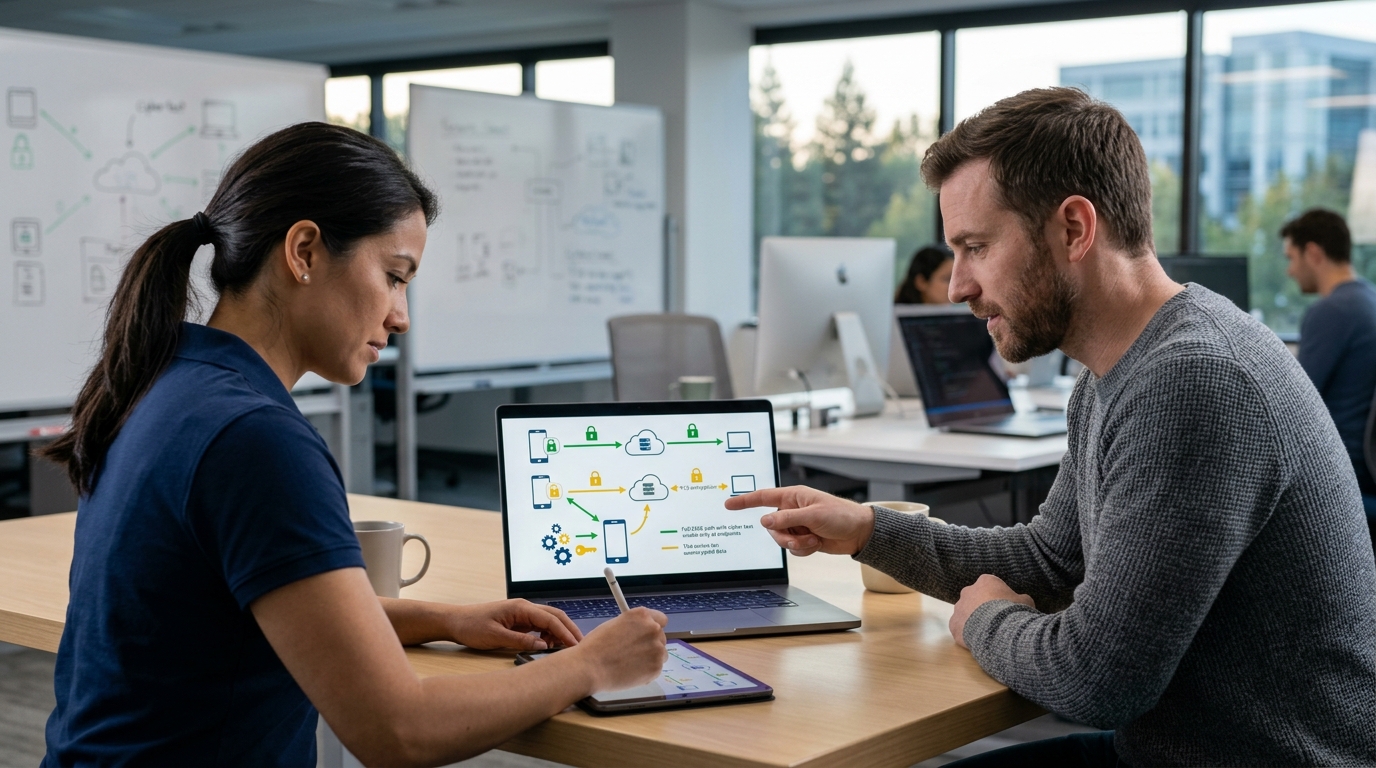
Safew的端到端加密靠设备本地生成的密钥完成,服务器只负责转发密文,不持有解密钥匙。据其站内文案(2026),这套机制保护消息、文件和通话,意味着即使服务器被攻破,攻击者拿到的也只是乱码。
流程分三步:
你的设备生成一对密钥,公钥(可公开,用来加密)发给对方,私钥(绝不出设备,用来解密)留在本地;对方用你的公钥加密消息,只有你的私钥能解开。这和TLS传输加密不同,TLS只保护数据在网络路上的那一段,到了服务器就解密成明文,而端到端加密全程保持密文,服务器始终看不到内容。
消息、文件、语音和视频分别如何被保护?
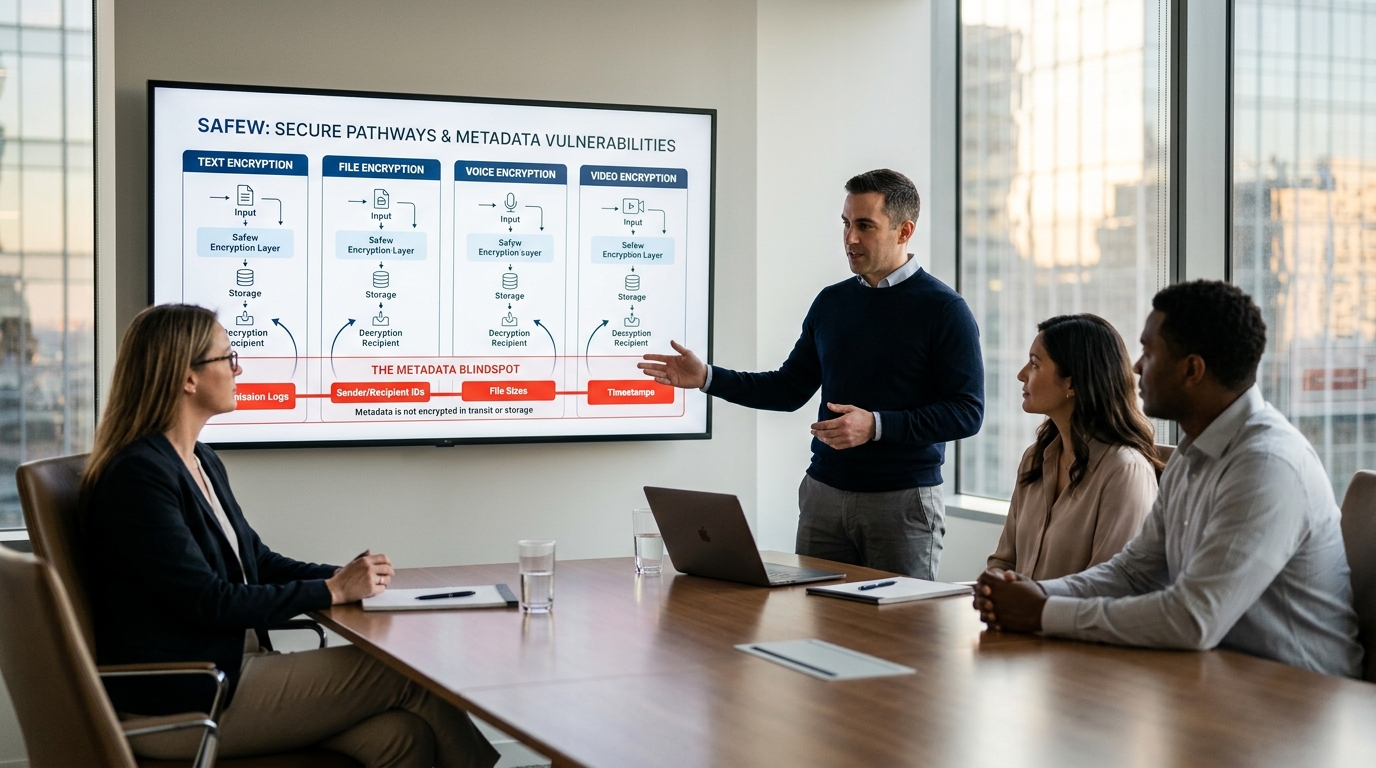
四类通信走不同加密路径:文本逐条加密、文件分块后传输、音视频用实时密钥流。据Safew官方文档(2026),这三类内容都走端到端加密,但元数据(谁和谁、何时通话)常不被加密,这是多数人忽略的盲点。
⚠️ 常见错误:以为端到端加密能完全隐身。原因:消息内容虽全程加密,但元数据(谁在何时联系了谁)通常不加密,足以拼出你的社交图谱。修复:验证应用时务必问清元数据是否也被保护,并手动核对密钥指纹排除中间人攻击。
- 文本消息:每条单独加密,换新密钥,一条被破也不牵连其他。
- 文件:先切成小块再逐块加密传输,中途断了只需重传那一块。
- 语音/视频:用实时密钥流,边产生边加密,几十毫秒内就丢弃旧密钥。
既然内容已全程加密,真正的隐私短板就落在元数据上:
谁在什么时间联系了谁,这些信息足以拼出你的社交图谱。所以想真正隐身,光靠内容加密不够,验证时务必问清元数据是否也被保护。
Safew安全可信吗?验证方法与风险提示
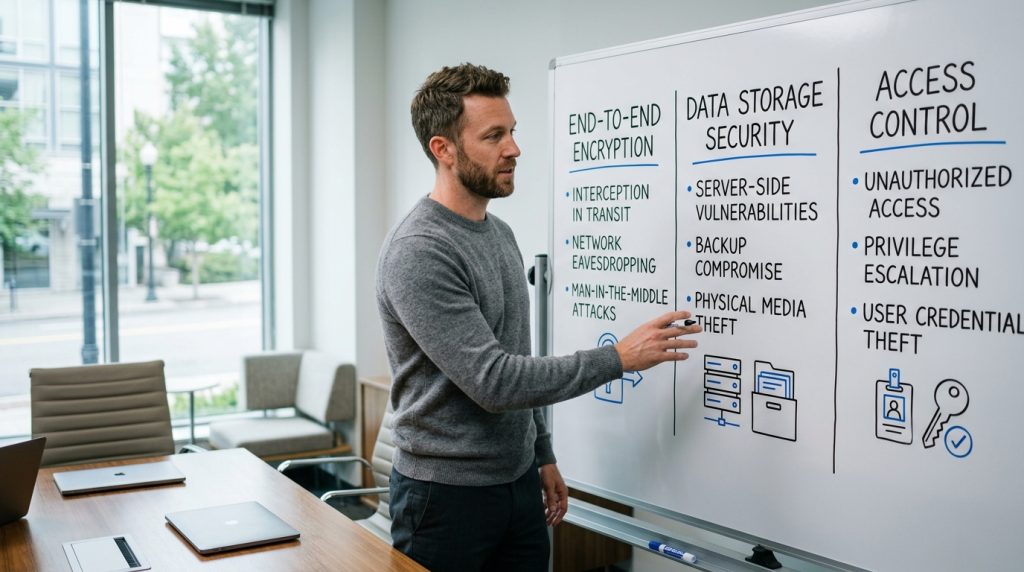
判断Safew是否可信,看四个硬指标:代码是否开源、有无独立第三方审计、密钥指纹能否手动比对、隐私政策是否写明”不留存”。据其站内文案(2026),Safew支持端到端加密与私有化部署,但”声称加密”和”可被核实的加密”是两回事,所以你得自己验。其中两项你当下就能亲自操作:
- 密钥指纹核对:在聊天设置里找到对方的安全码(一串字符或二维码),当面或通过另一渠道比对。两端一致才排除中间人攻击。
- 隐私政策”不留存”声明:搜”消息存储””日志保留”关键词,看是否明确写明服务器不保存明文和解密钥匙。
剩下两项,开源和第三方审计,则取决于厂商公开了多少
未经公开审计的加密App,加密强度全凭厂商自述;无论Safew还是同类产品,没有审计报告就无法独立确认实现无后门。企业用户建议优先选可私有化部署的版本,把数据锁在自己服务器上。
Safew适合个人隐私沟通还是企业协作?
Safew更贴合个人隐私沟通,而非需要留痕的企业协作。据其站内文案(2026),它主打端到端加密,连服务器都看不到内容,这正是企业审计的难点:合规要留痕,纯端到端却设计成谁都读不到。
| 需求维度 | 个人隐私沟通 | 企业协作 |
|---|---|---|
| 核心诉求 | 匿名、简单 | 管理后台、成员权限 |
| 数据可审计 | 不需要 | 合规留痕(如金融业监管要求) |
| Safew适配度 | 高 | 需私有化部署补足 |
企业若硬用纯端到端工具,会撞上一个矛盾:
加密越彻底,合规团队越查不到谁说了什么。Safew的私有化部署(2026)是替代路径,把服务器放进企业自己机房,权限和日志由企业掌控。个人用户则直接用默认加密即可,无需这套配置。
总结:你该不该用Safew
重隐私的个人用户可以考虑Safew这类端到端加密工具,但企业用户应另选带管理后台和合规留痕的方案。据其站内文案(2026),Safew主打端到端加密与私有化部署,纯端到端恰恰与企业审计需求冲突。
动手前先做两件事:
手动比对密钥指纹(确认通信双方没被中间人替换),核实下载来源是否为官方域名。Safew属于月搜索量200,500的弱品牌词(2026),搜索量低意味着仿冒站更容易挤进搜索结果,别点来路不明的链接。
一句话:个人用,先验证再信任;企业用,绕开它。