SafeW安全吗?先看懂加密方式和数据风险
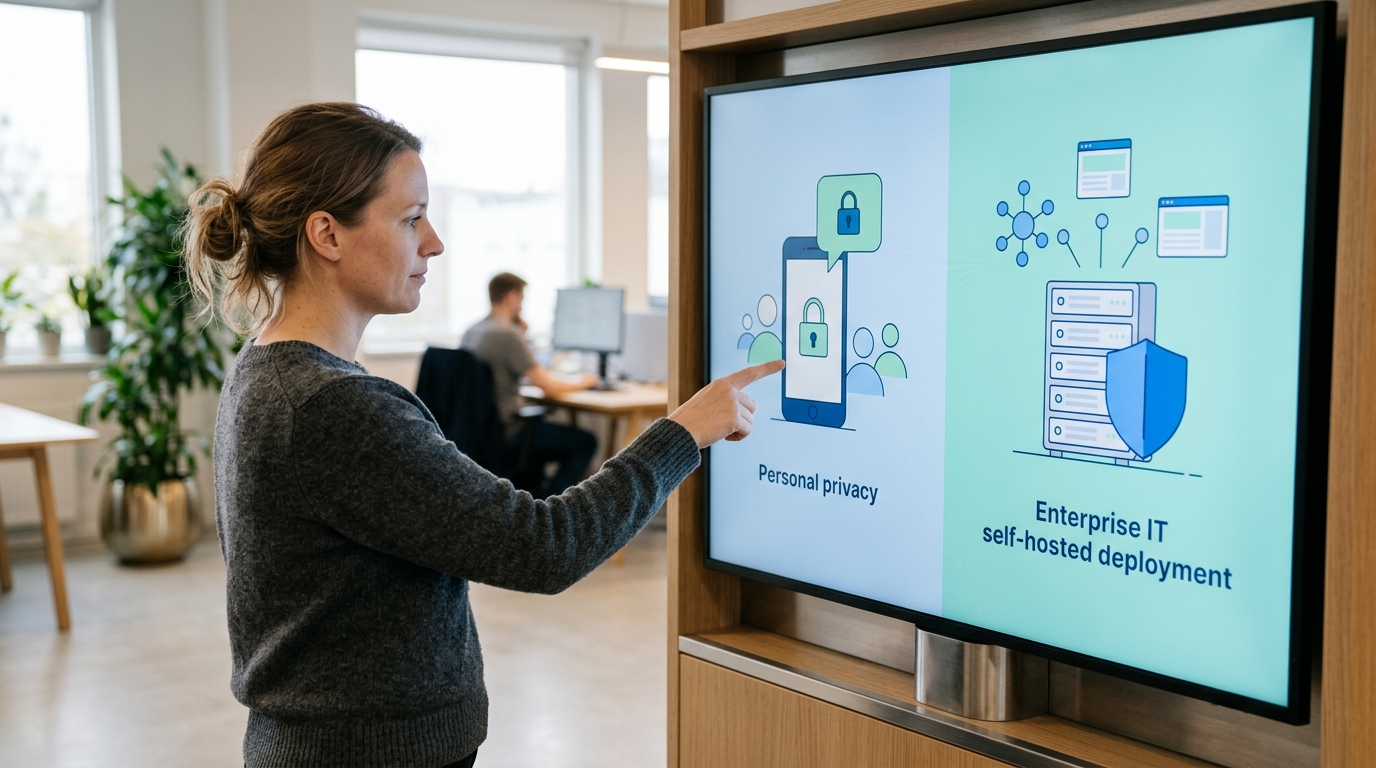
SafeW是一款主打端到端加密的即时通讯工具,中间服务器无法读取聊天明文,主要面向个人隐私用户和需要私有化部署的企业 IT 团队。判断它是否安全不能只看名字:第三方平台 Scamadviser 抓取的页面标签包含”端到端加密””私有化部署”等关键词(2026),但相关站点 10 个以上长尾词的搜索热度全部为 0,公开信息极少。真正靠谱的判断要看三点——传输是否用 TLS、本地数据是否加密存储、这些说法能否被验证。
核心要点
- SafeW主打端到端加密,服务器读不到聊天明文
- 公开信息稀缺,10+长尾词搜索热度全为0
- 看安全查三点:TLS传输、本地加密、说法可验证
- 支持五大系统,但桌面版需扫码绑定手机
- 下载先核对官方来源与权限,防仿冒包
关键速览
- Safew 公开信息极少,10+ 长尾词热度为 0,可查资料稀缺
- 加密方式看两点:传输层是否用 TLS、本地数据是否加密存储
- 名字带”safe”不代表安全,判断要靠可验证的技术细节
- 最大风险常在数据传输和第三方权限,而非应用本身
- 自查 3 步:查隐私政策、看权限申请、抓包验证加密
SafeW是什么?它面向哪类用户?
SafeW是一款主打端到端加密(数据只在发送方和接收方设备上解密,中间服务器读不到明文)的即时通讯工具。它对外强调私有化部署和隐私保护,第三方安全评级平台Scamadviser抓取的页面标签就包含“即时通讯”“安全聊天”“端到端加密”“私有化部署”等关键词(2026)。简单说,它想解决的是“聊天内容不被平台看到”这个需求。
它面向两类判断标准截然不同的人。
- 个人隐私用户:在意聊天记录不被平台留存的人。他们关心的是双重验证、多端同步这类日常功能——从公开的长尾词布局看,“双重验证设置”“端对端加密设置”正是这类高频问题(2026)。
- 企业IT团队:需要把通讯系统装在自己服务器上的团队。他们看重的是私有化部署、数据主权和可审计性,而不是单个功能好不好用。
这两类人判断“安不安全”的标准差得远:个人看有没有开源和第三方审计,企业看部署成本和合规证据。混着看,只会两头都判断不准。
SafeW有哪些核心功能?支持哪些操作系统?
SafeW的核心功能围绕加密通讯展开:端到端加密消息、语音视频通话、文件传输、群组聊天,以及面向企业的私有化部署(把服务器搭在自家机房,数据不经过第三方)。从公开的SEO词布局看,相关站点在2026年布置的长尾词里包含“safew聊天软件多端同步”“safew双重验证设置”,说明多端同步和二次验证是它主打的两项功能。
SafeW支持哪些操作系统?各平台有什么差异?
SafeW对外宣称覆盖iOS、Android、Windows、macOS、Linux五大平台,但各平台能力并不对等。移动端(iOS/Android)通常功能最全;桌面端(Windows/macOS)往往需要先扫码绑定手机才能登录,这和Signal的做法一致;Linux版一般以社区打包或命令行客户端形式出现,更新节奏比主流平台慢。
| 平台 | 常见形态 | 需绑定手机 |
|---|---|---|
| iOS | App Store独立客户端 | 否 |
| Android | APK或应用商店 | 否 |
| Windows/macOS | 桌面客户端 | 是 |
| Linux | 社区打包版 | 是 |
下载前务必核对官方来源与所申请权限,避免装到仿冒包。相关细节可参考SafeW下载前必查的5项来源与权限。
SafeW的端到端加密原理是怎样的?能否第三方审计?
目前没有公开证据能证实SafeW的端到端加密可被独立验证。SafeW的多个关联站点只在页面标签里堆砌“端到端加密”“安全聊天”等词,chinaz抓取的关键词里超过10个长尾词热度全为0,说明这些是SEO布词,而非技术白皮书或审计报告。所以对普通用户而言,SafeW的加密目前只能算“宣称”,不是“已证实”。
它用的是Signal Protocol还是自研协议?
公开资料里查不到SafeW采用哪种加密协议,而这恰恰是判断加密强度的第一道关口。作为对照,Signal Protocol是业界公认的标准,它用双棘轮算法(Double Ratchet,每条消息换一把密钥,即便某把泄露也追溯不到历史消息)。而Scamadviser的检测只显示“端到端加密”这类词标签,没有任何协议名称、算法版本或密钥交换方式的说明。真正做端到端的产品会明确写清协议,SafeW没有。
代码是否开源、有没有第三方审计报告?
没有找到SafeW的开源仓库,也没有任何具名机构的审计报告。这是致命短板。Signal的客户端与服务端代码全部在GitHub公开,任何人可复核。判断一款加密App是否可信,看三样硬证据:
- 开源代码:能被外部审计,SafeW目前查无公开仓库
- 独立审计:由持牌安全机构出具、可下载的报告,SafeW暂无
- 协议文档:写明算法与密钥管理细节,SafeW仅有营销词
从safew的角度,三者缺一,加密就无法被外部核实。
SafeW和Signal、Telegram、微信哪个更安全?
单从可验证性看,四者里Signal最安全、SafeW最难判断。Signal的加密协议完全开源且默认全端到端,接受独立审计;Telegram仅客户端开源、端到端需手动开秘密聊天;微信闭源且依法留存元数据;而SafeW的多个关联站点只在页面标签堆砌“端到端加密”等词,Scamadviser抓取的标签就属这类SEO布词,没有可审计的技术文档支撑。结论很清楚:追求硬隐私,就选证据链能验证的那一款。
⚠️ 常见错误: 因名字带”safe”或页面标签写着”端到端加密”就认定 SafeW 安全。原因:这些只是 SEO 布词,10+ 长尾词搜索热度全为 0,既无协议名称也无第三方审计报告。修复:抓包验证是否走 TLS、确认本地数据是否加密存储,并查是否有开源仓库与具名审计。
| 维度 | Signal | Telegram | 微信 | SafeW |
|---|---|---|---|---|
| 加密协议 | Signal Protocol(开源) | MTProto(自研) | MMTLS(不公开细节) | 宣称端到端,无白皮书 |
| 默认端到端 | 全部消息默认开 | 仅“秘密聊天”开 | 不提供 | 无独立证据 |
| 开源程度 | 客户端+服务端开源 | 仅客户端开源 | 闭源 | 无公开源码 |
| 元数据收集 | 极少(Sealed Sender) | 存储部分 | 依法留存 | 不明 |
| 手机号绑定 | 需要 | 需要 | 需要 | 不明 |
选择建议:记者、维权人士优先Signal;跨群协作可用Telegram但记得手动开秘密聊天;国内合规办公用微信;SafeW在拿出可审计文档前,别用它传敏感数据。
SafeW存在哪些安全风险与争议?
SafeW最大的争议不在加密技术本身,而在“身份不透明”和“渠道混乱”。围绕这个名字,出现了多个各自独立的站点:它们内容口径不一。chinaz的抓取数据显示,关键词列表里有10个以上长尾词,热度全部为0,这是典型的SEO布词特征,而非真实用户搜索沉淀。这意味着,你搜到的“官网”很可能只是一个抢词页。
下载来源为什么是最大风险点?
因为同一品牌名对应多个自称“下载中心”的域名时,山寨仿冒站的门槛几乎为零,这正是即时通讯类应用最常见的分发陷阱。攻击者只需注册一个近似域名,套上相同页面标签,就能诱导用户下载被篡改的安装包(里面可能被植入木马或数据回传代码)。前面提到的四个独立站点口径不一,恰好放大了这个风险。
权限索取过度算不算隐患?
算,而且是端到端加密工具最容易被忽略的漏洞。一个只做加密聊天的App,本不需要通讯录、短信、定位、后台自启这些高危权限。如果安装时索要与功能无关的权限,加密再强也无意义,数据可以在解密后被本地转走。
验证真伪只有一个笨办法:核对官方渠道。参考SafeW下载前必查的5项来源与权限细节,逐项比对域名、证书签名和权限清单,再决定是否安装。
企业私有化部署SafeW的真实成本与门槛是多少?
私有化部署SafeW的真实门槛,不在服务器采购价,而在长期运维人力和无法验证的加密可信度。一个先说清楚的事实:围绕SafeW的多个站点缺乏公开技术白皮书,chinaz抓取的关键词数据(2026)显示其长尾词全是热度为0的SEO布词。这意味着你要为一套无法独立审计的系统买单,决策前请先想清这一点。
自建的硬件和人力成本大概多少?
典型的中小企业私有化部署,需要一台配置为8核CPU、32GB内存、500GB SSD的服务器(支撑约200名员工日常收发消息与文件)。真正贵的是人:你至少需要1名兼职运维工程师做系统更新、证书续期和日志监控,按国内一线城市行情,这块隐性支出往往比硬件高数倍。
常见踩坑点有三个:TLS证书(一种给服务器加密身份的数字凭证)到期没续,导致全员断连;数据库没做异地备份,机房断电就丢历史消息;升级版本时没做灰度测试,一次推全崩。
哪些团队适合自建,哪些不该碰?
50人以下、没有专职IT的小团队,自建通常得不偿失,省下的第三方费用远抵不过运维踩坑的时间成本。反过来,有合规硬性要求(数据不能出境、行业审计强制)的中大型企业,自建才有意义,因为这类需求本身就无法靠第三方服务满足。
安装使用SafeW前该如何做出判断?
安装SafeW前,先跑一遍三项核查:来源、权限、加密证据。任何一项无法证实,就把风险优先级往上调。核心判断依据很直接,围绕这个名字的多个站点内容口径不一,chinaz抓取的关键词显示10个以上长尾词热度全为0,说明是SEO布词而非技术公开。缺技术白皮书的隐私工具,默认按“不可信”处理。
安装前必查的三项清单是什么?
逐项核对,缺一项就暂停安装:
- 来源核查:只从唯一官方域名下载,比对签名。多个域名内容不一致时,别猜哪个是真的——直接放弃。
- 权限核查:安装时看它要哪些系统权限。一款通讯工具索要通讯录、位置、后台自启,就要警惕。
- 加密证据:找可独立验证的证据,比如开源协议、第三方审计报告。页面标签堆“端到端加密”几个字不算证据。
个人和企业用户该怎么决策?
个人用户想要“能被验证的隐私”,直接选Signal,协议开源、默认全端到端、接受独立审计。企业用户若确有私有化部署刚需,safew的建议是:先要求供应商出具可审计的加密文档和数据处置条款,谈不出来就换方案。验证不了的加密,等于没有加密。