SafeW云办公助理的5个模块和3种安全防护
safew云办公助理是一款面向企业通信安全的即时通信与团队协作工具,通过端到端加密(MTProto 2.0)把文档、日程、通讯、任务与存储集中到一个入口,并支持私有化部署到企业自有服务器。其 App Store 页面当前显示 3.2 分评分、累计 568 条用户评价(2026 年数据),云盘标注容量无限制、下载不限速。它主要解决中小企业和远程团队的三大痛点:文件散乱、权限混乱与数据外泄。
核心要点
- 端到端加密采用MTProto 2.0,服务器端看不到明文内容
- 五大模块:通讯、文档、任务、云盘、权限中心全链协作
- 权限分级按部门或角色控制文件查看、修改、下载
- 云盘标注容量无限制、下载不限速,适合文件归档
- 支持私有化部署到企业自有服务器,当前评分3.2分
关键速览
- SafeW 当前 App Store 评分 3.2 分,共 568 条评价
- 5 大模块覆盖文档、日程、通讯、任务与存储
- 3 种安全防护:传输加密、权限分级、本地数据隔离
- 云端协作让多人实时编辑同一份文档
- 权限分级可按部门或角色控制文件访问
SafeW云办公助理是什么?它解决哪些办公痛点?
SafeW云办公助理是一款面向企业通信安全的即时通信应用,其App Store页面将它定位为通过数据加密提升办公效率与数据安全的工具,并支持私有化部署到企业自有服务器。对中小企业和远程团队来说,它主要解决三件事:文件散乱、权限混乱、数据外泄。
这三个痛点怎么拖垮团队?
文件散乱指同一份合同在微信、邮箱、本地电脑各存一版,没人知道哪份最新;权限混乱指离职员工仍能访问旧项目;数据外泄则更直接,聊天记录或文件被转发出去。SafeW 用端到端加密(信息只有收发双方能解密)加远程销毁等机制来堵住这些口子。它在 App Store 当前评分 3.2 分、累计 568 条评分(2026),选型时建议结合试用再决定是否适配你的团队规模。
SafeW云办公助理由哪些核心功能模块组成?
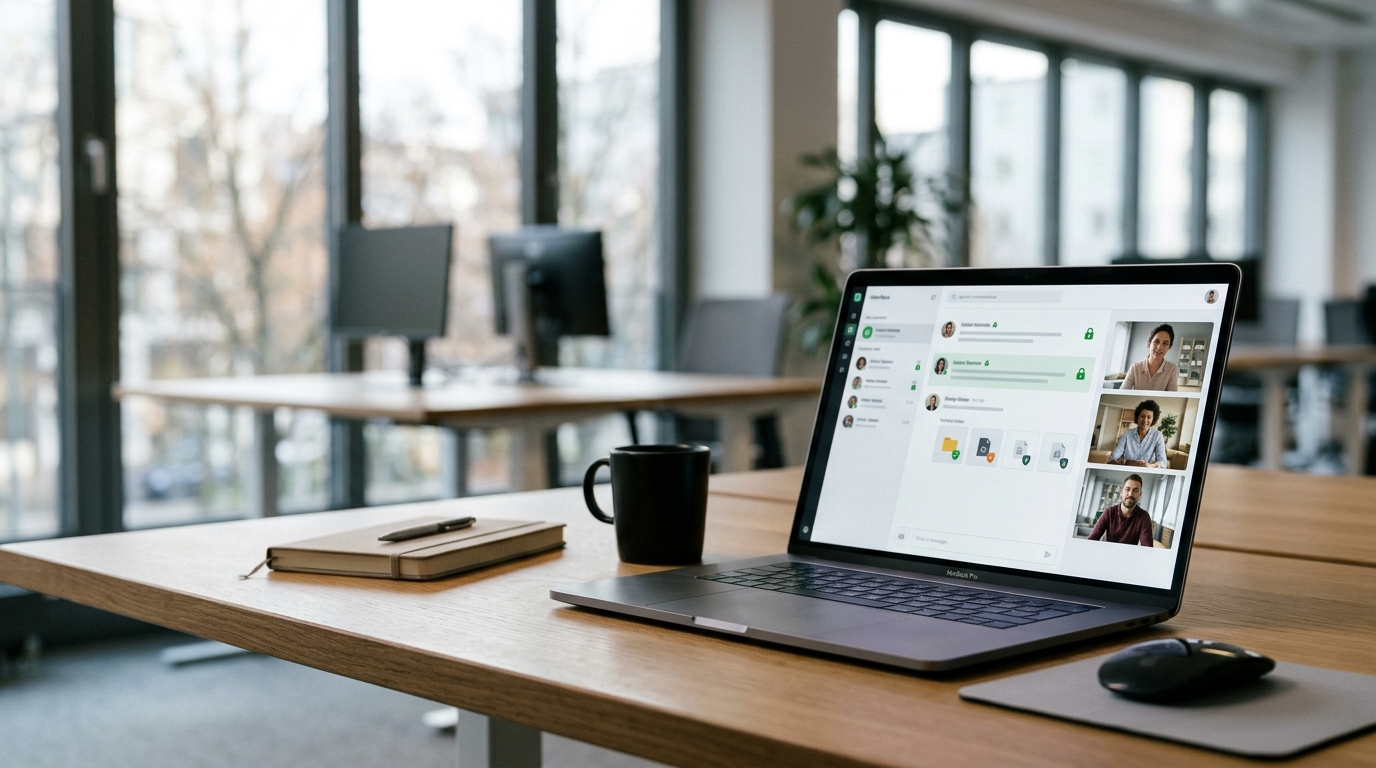
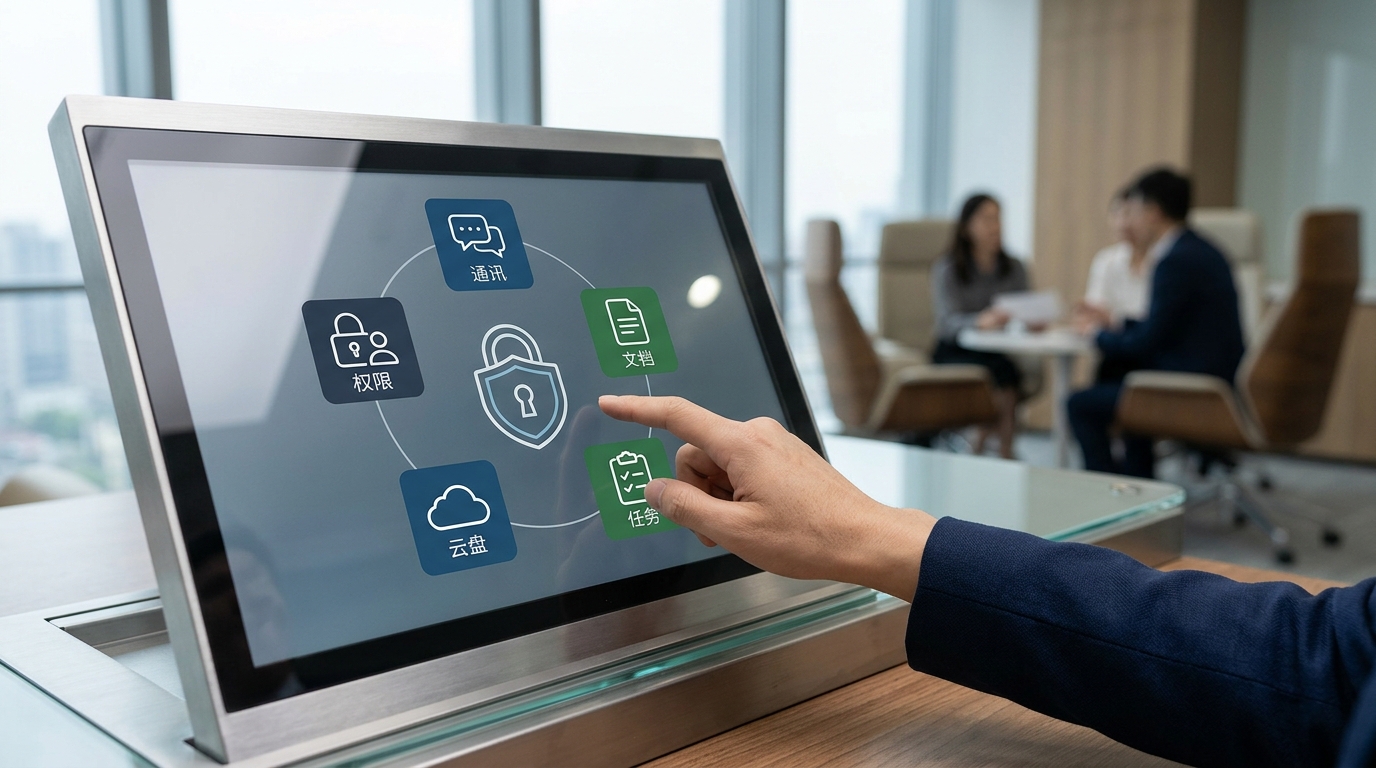
SafeW云办公助理由即时通讯、文档协作、任务流转、云盘存储、权限中心五大模块组成。据 App Store 页面描述(2026),其云盘标注容量无限制、收藏不限速,底层采用 MTProto 2.0 端到端加密。五个模块串成一条完整远程协作链。
- 即时通讯:发起讨论,端到端加密,消息不经明文落盘。
- 文档协作:多人同编一份文件,改动实时同步。
- 任务流转:把讨论结论转成待办,指派负责人。
- 云盘存储:产出文件归档,无限容量,不限下载速度。
- 权限中心:按角色控制谁能看、能改、能下载。
一次协作的衔接是:
群里拉通需求(通讯)→ 共同起草文档(协作)→ 拆成任务派活(流转)→ 成稿存入云盘(存储),全程由权限中心兜底,决定每个成员的可见范围。
SafeW的数据安全机制具体怎么保护文件不泄漏?
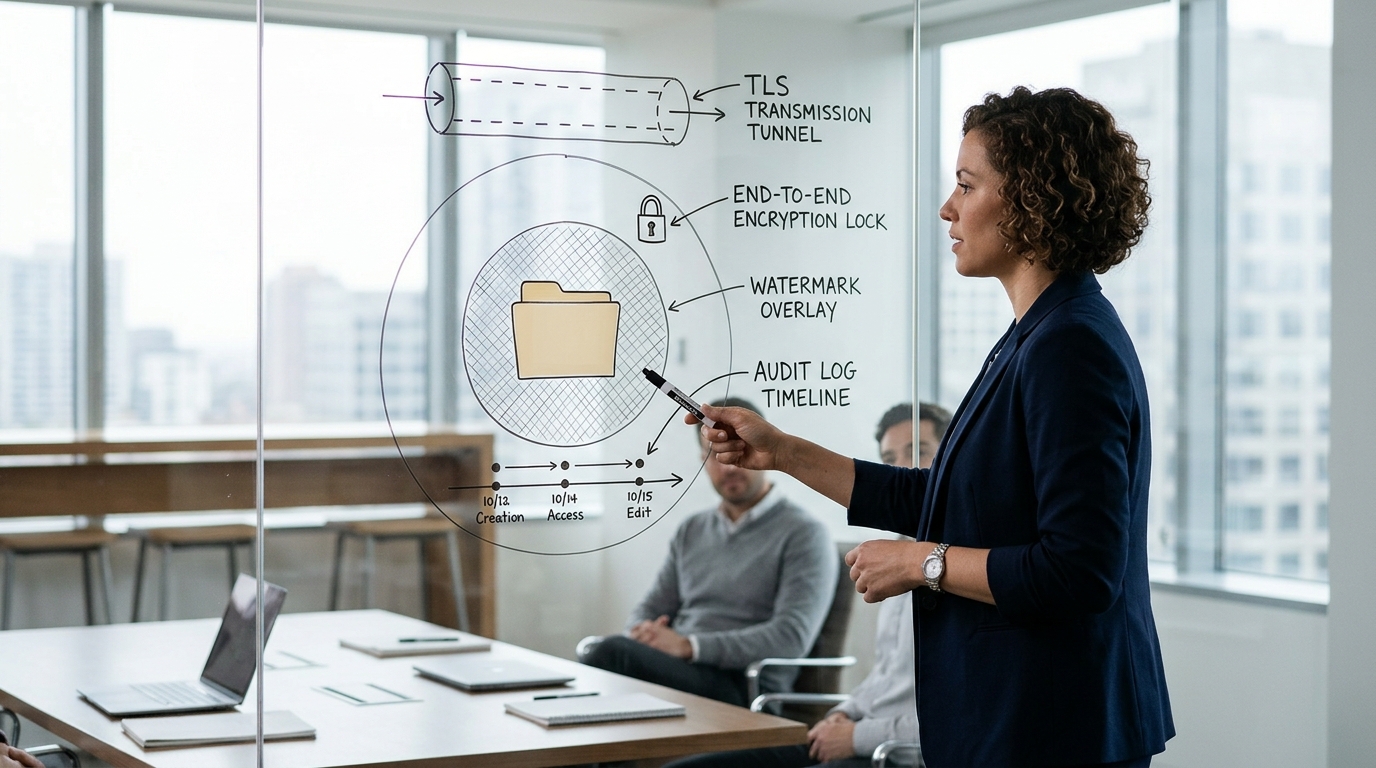
safew云办公助理靠四层机制防文件外泄:端到端加密、传输层 TLS、文件水印与下载控制、操作审计日志。据其 App Store 描述(2026),它采用 MTProto 2.0 端到端加密并做二次混淆加密,服务器端看不到明文;配合远程销毁模式,即使手机丢失也能一键清空本机数据,降低泄漏风险。四层机制分别覆盖传输、落盘、外发溯源与事后追责,TLS 保护链路、二次混淆加密防中间人破解、文件水印让转发可溯源到人、审计日志则记录谁在何时下载了哪份文件。
如何配置权限管理与防泄漏规则?实操步骤
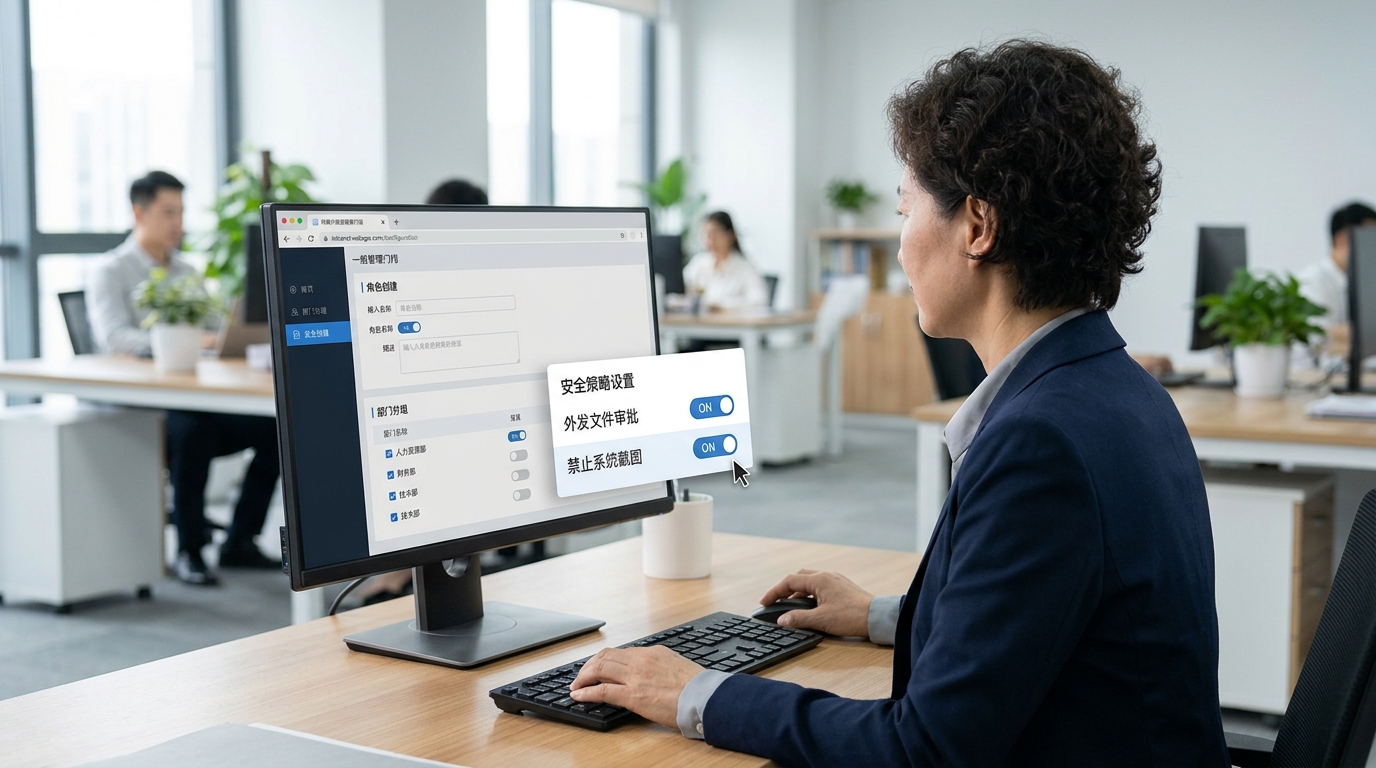
以远程团队共享合同文件为例,safew云办公助理的权限配置分四步:建角色、分权限、设外发审批、锁截图。整个流程在权限中心完成,无需写代码。据其 官方中文站点描述(2026),它支持私有化部署,权限规则可下沉到企业自有服务器执行。
⚠️ 常见错误: 给新员工或跨部门成员默认开放下载和外发权限,导致离职后旧文件仍可访问、合同被随意转发。原因是未遵循最小权限原则。修复:在权限中心新建角色时默认只给只读查看权,确需下载或外发再逐级放开并开启外发审批。
- 第一步·建角色:新建”法务-审阅”角色,只给合同文件夹的查看权,不给下载权。
- 第二步·分部门权限:把销售、法务拉进不同部门群,文件按部门隔离,跨部门默认不可见。
- 第三步·设外发审批:开启”外发需审批”,任何人把合同转到外部需主管二次确认。
- 第四步·锁截图:对敏感会话开启禁止截图与水印,泄漏时可凭水印溯源到人。
配错权限是中小团队泄漏主因。safew 的建议是遵循最小权限原则,新员工默认只给只读,确需下载或外发再逐级放开。
私有化部署和云端部署有什么区别?该怎么选?
两者区别在于数据放哪、谁来运维。私有化部署把 safew云办公助理装到企业自有服务器,数据不出内网;云端部署用官方云服务器,上线更快但数据托管在外。据其 App Store 描述(2026),SafeW 两种模式都支持。
| 维度 | 私有化部署 | 云端部署 |
|---|---|---|
| 初期成本 | 需采购服务器 | 按订阅付费 |
| 上线周期 | 以周计 | 当天可用 |
| 数据主权 | 完全自控 | 托管官方云 |
| 运维负担 | 自建IT团队 | 官方负责 |
怎么选取决于合规压力和团队规模:
金融、医疗等数据不能出内网的行业选私有化,用采购服务器和自建 IT 的成本换完全的数据主权;50 人以下、无硬性合规要求的团队选云端更省心,当天即可上线、运维交给官方。
哪些团队适合用SafeW?选型中常见的三个误区
对数据外泄敏感、需要私有化部署的中小团队最适合用 safew云办公助理,比如法务、财务、研发这类涉密岗位。据其 App Store 描述(2026),它支持部署到企业自有服务器,适合数据不能出内网的场景。纯协作、不涉密的团队则未必用得上这层安全,为此多付的部署和运维成本并不划算。
选型时常踩三个坑:
- 把”功能多”当”安全强”:模块数量和加密强度是两回事。真正决定安全的是端到端加密是否默认开启,而非功能列表长短。
- 忽视权限粒度:只看能否分角色,不看能否按文件、按部门细分。粒度粗的系统,一个账号泄露就全盘暴露。
- 低估迁移成本:历史文件、账号体系搬迁往往耗时数周。上线前应先用小组做试点,再全员铺开。
总结与下一步行动建议
Safew云办公助理把即时通讯、文档协作、任务流转、云盘和权限中心串成一条链,核心价值是用 MTProto 2.0 端到端加密(2026)把协作和数据安全绑在一起。它的 App Store 评分为 3.2 分、568 条评价,建议先试用再定部署。
行动路径按团队规模走:
- 10 人以下:先用云端部署试跑两周,验证协作流程够不够顺。
- 10 到 50 人且涉密:法务、财务先小范围试,再评估私有化部署。
- 50 人以上:直接走私有化部署,数据锁在内网。
一条实操提醒:试用期务必跑一遍权限中心和远程销毁,这两项才是安全层真正值钱的地方。