SafeW的6个关键模块与加密办公流程
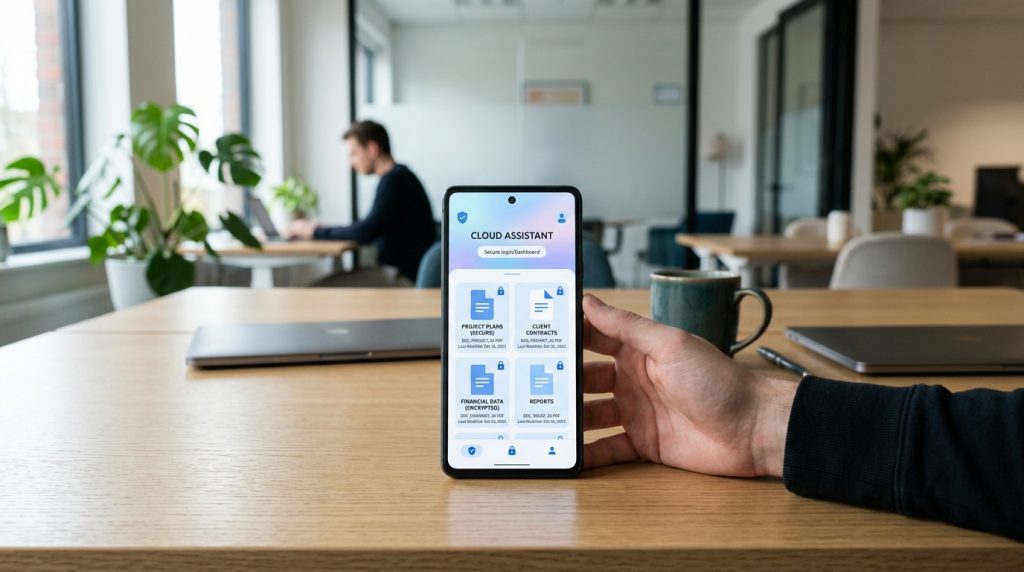
SafeW云办公助理是一款面向中小企业与远程团队的加密协同工具,在 Apple App Store 的应用为safew-ios.com,归类为 Utilities 工具类。它采用 MTProto 2.0 端到端加密并做二次混淆,支持 iOS、Android、Windows、macOS、Linux 及网页版全平台,最适合 10,200 人规模团队使用。与普通网盘不同,它支持私有化部署,企业可将数据存放在自有服务器,满足数据合规与跨境业务的硬性要求。
核心要点
- 采用 MTProto 2.0 端到端加密并二次混淆,服务器看不到内容
- 支持私有化部署,数据存自有服务器,满足合规与跨境需求
- 全平台覆盖 iOS/Android/Windows/macOS/Linux 及网页版
- 企业网盘容量无限制、收藏不限速,统一文件版本防覆盖
- 分级权限加远程销毁与副密码锁,口头约定变系统规则
关键速览
- App Store 应用safew-ios.com,归类为 Utilities 工具类。
- safew云办公助理围绕文件协同、权限中心、审批流、即时沟通等关键模块组织功能。
- 加密办公流程覆盖文件从创建到共享的全链路。
- 工具类定位意味着它是办公辅助层,而非独立套件。
- 本文拆解模块、流程与选型参数三大维度。
什么是safew云办公助理?
safew云办公助理是一款面向中小企业与远程团队的加密协同工具,把文件共享、权限管控与审批流整合在同一个平台里,最适合 10,200 人规模的团队使用。它采用 MTProto 2.0 端到端加密(指消息在发送端加密、只有接收端能解开,中间服务器看不到内容),并在此基础上做二次混淆加密。
这款应用在 Apple App Store 应用safew-ios.com
归类为工具类,开发者为 SafeW Technology Co., Ltd.。它支持 iOS、Android、Windows、macOS、Linux 和网页版全平台,远程团队无论用什么设备都能接入同一套办公流程。
和普通网盘不同的是,safew云办公助理支持私有化部署,企业可以把数据放在自己的服务器上,而不是交给第三方云。对数据合规要求高、涉及跨境业务的团队,这一点往往是选型的硬门槛。
safew云办公助理能解决哪些实际办公痛点?
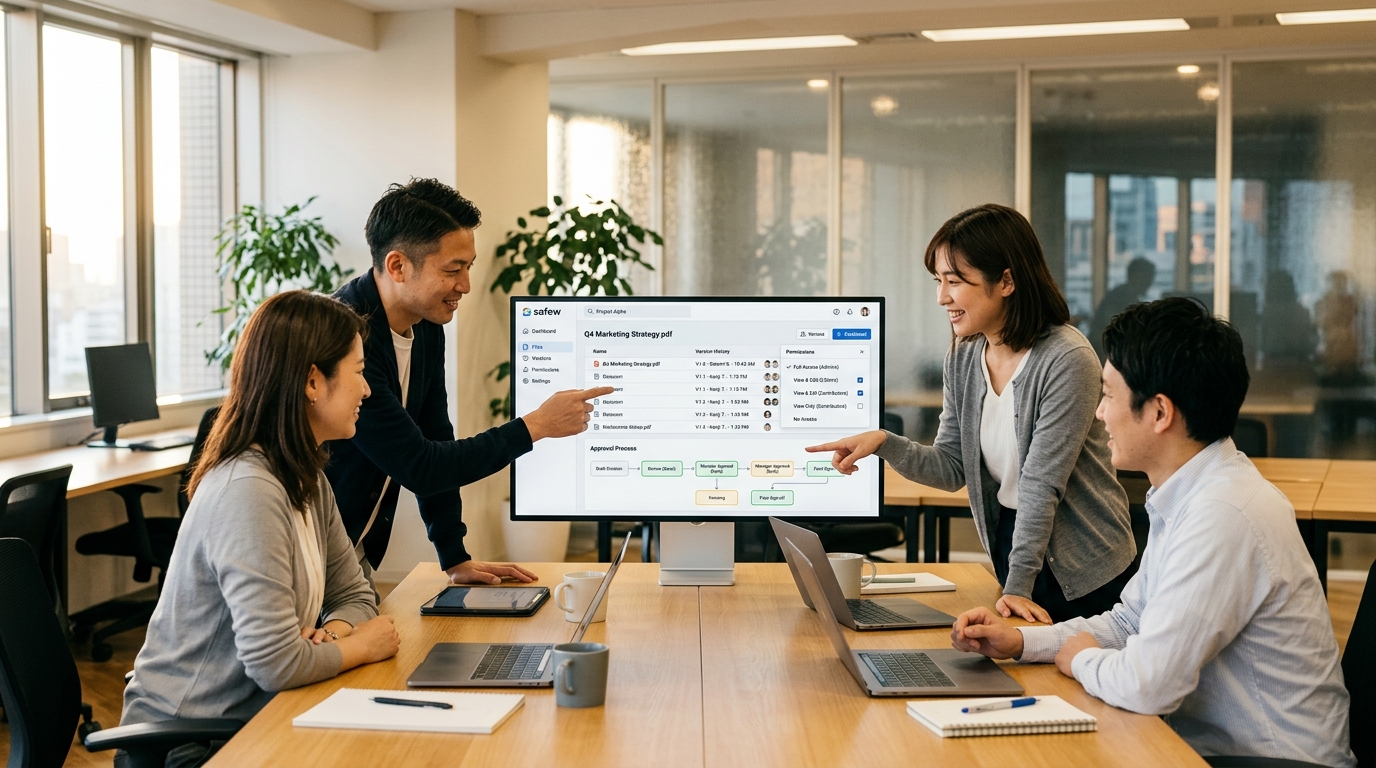
safew云办公助理主要解决三类高频痛点:文件版本混乱、权限靠口头交代、审批卡在某个人手里。它的企业级网盘容量无限制且收藏不限速(2026年App Store页面说明),把散落在各处的版本统一收口,审批也能在同一平台流转。
版本混乱:
一个10人设计团队方案常被存成”最终版””最终版2″”真的最终版”。safew的网盘按文件做集中存储,所有人改的是同一份,避免重复下载再回传造成的覆盖。
权限靠口头:
财务资料谁能看过去靠微信群里一句”你别点那个文件夹”。safew用分级权限(按成员角色设定查看、编辑、下载范围),配合远程销毁与副密码锁,把口头约定变成系统规则。
审批卡人:
报销单发给主管后石沉大海,无从追踪。审批流可设定节点与转交人,谁卡住一目了然。
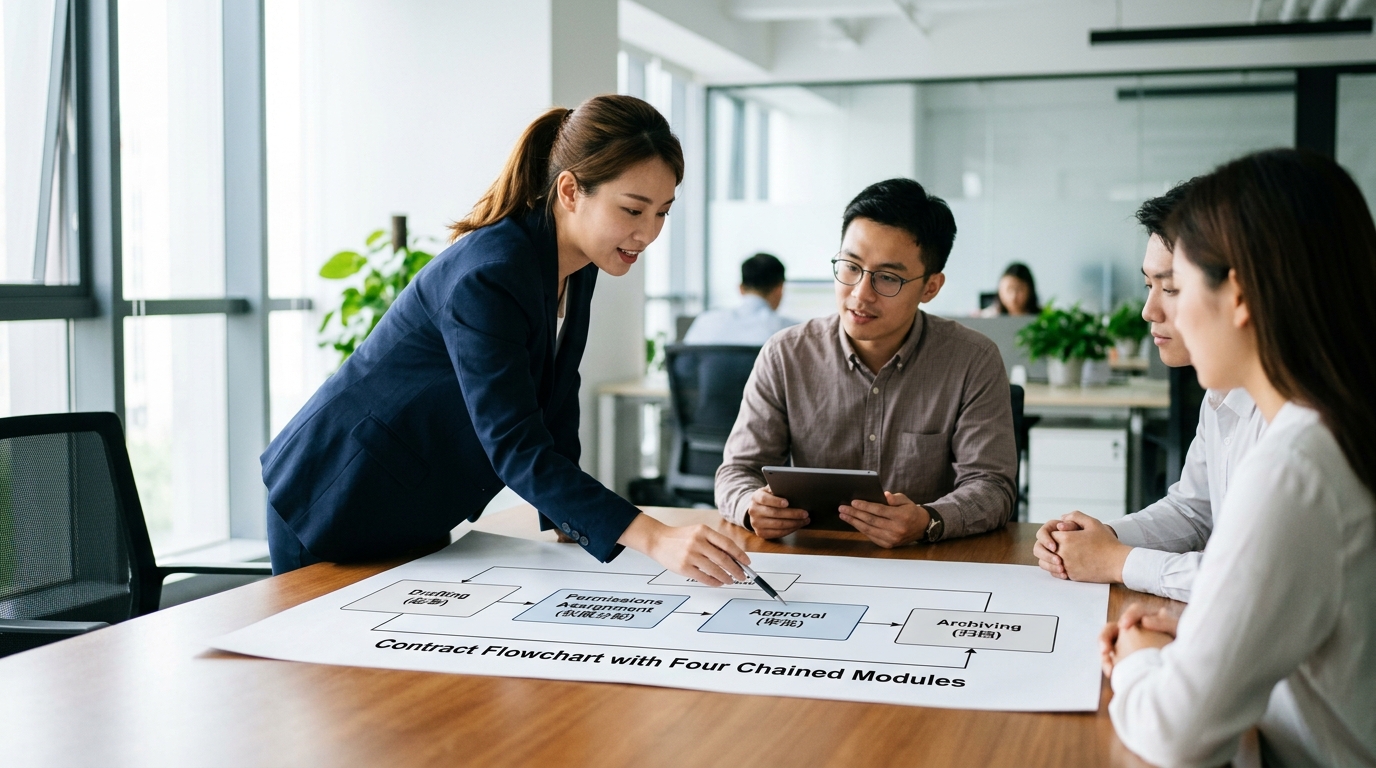
safew的核心功能由哪些部分组成且如何协同?
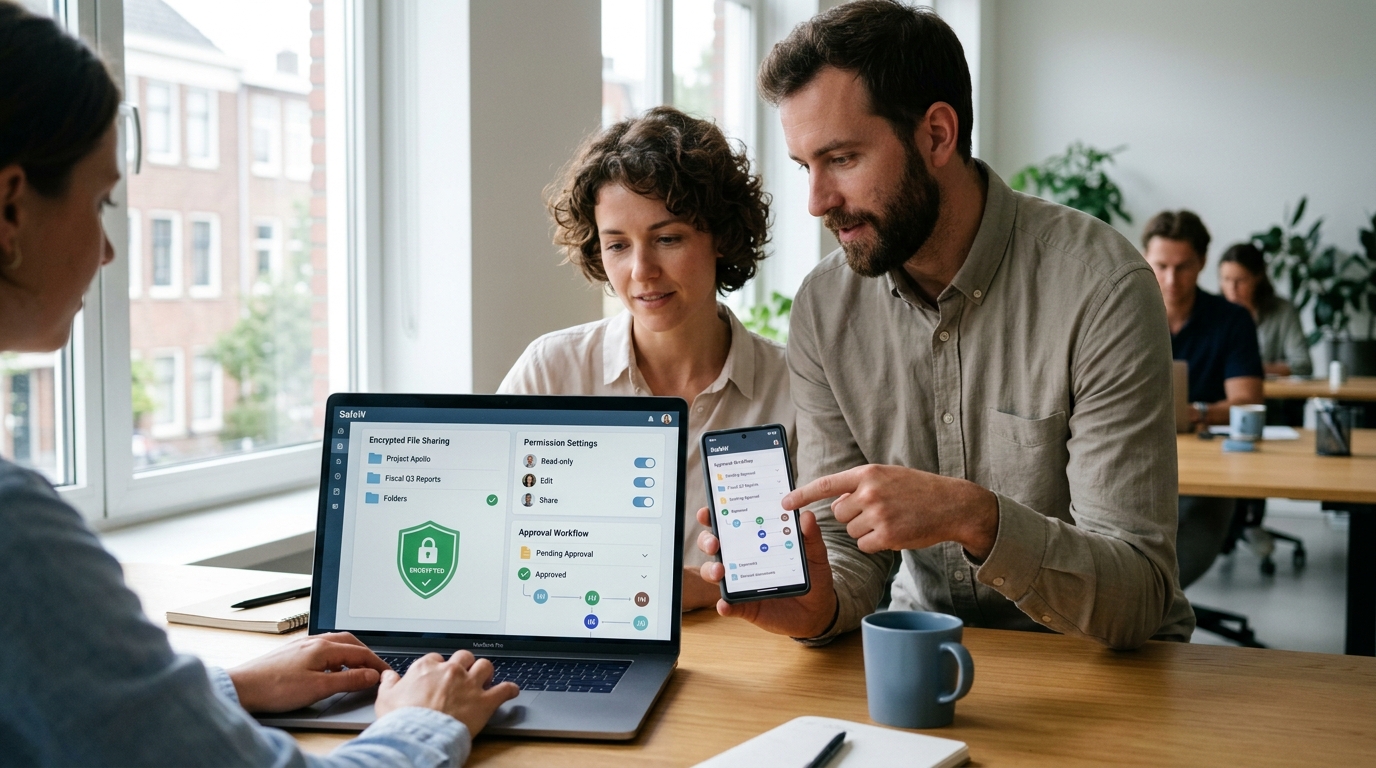
safew云办公助理的核心由四大模块串成一条动线:文件协同、权限中心、审批流、即时沟通。以一份合同为例,起草时存入容量无限制的企业网盘(2026年App Store页面)协同编辑,权限中心指定财务与法务可见,审批流按层级流转,定稿后在即时沟通里一键通知对方,最后自动归档。
- 文件协同:合同多人在线改,版本单一来源,不再满群发附件。
- 权限中心:按角色设可见范围,配合远程销毁与副密码锁控制外泄。
- 审批流:节点卡谁一目了然,省去反复催办。
- 即时沟通:基于MTProto 2.0端到端加密的群聊同步进度。
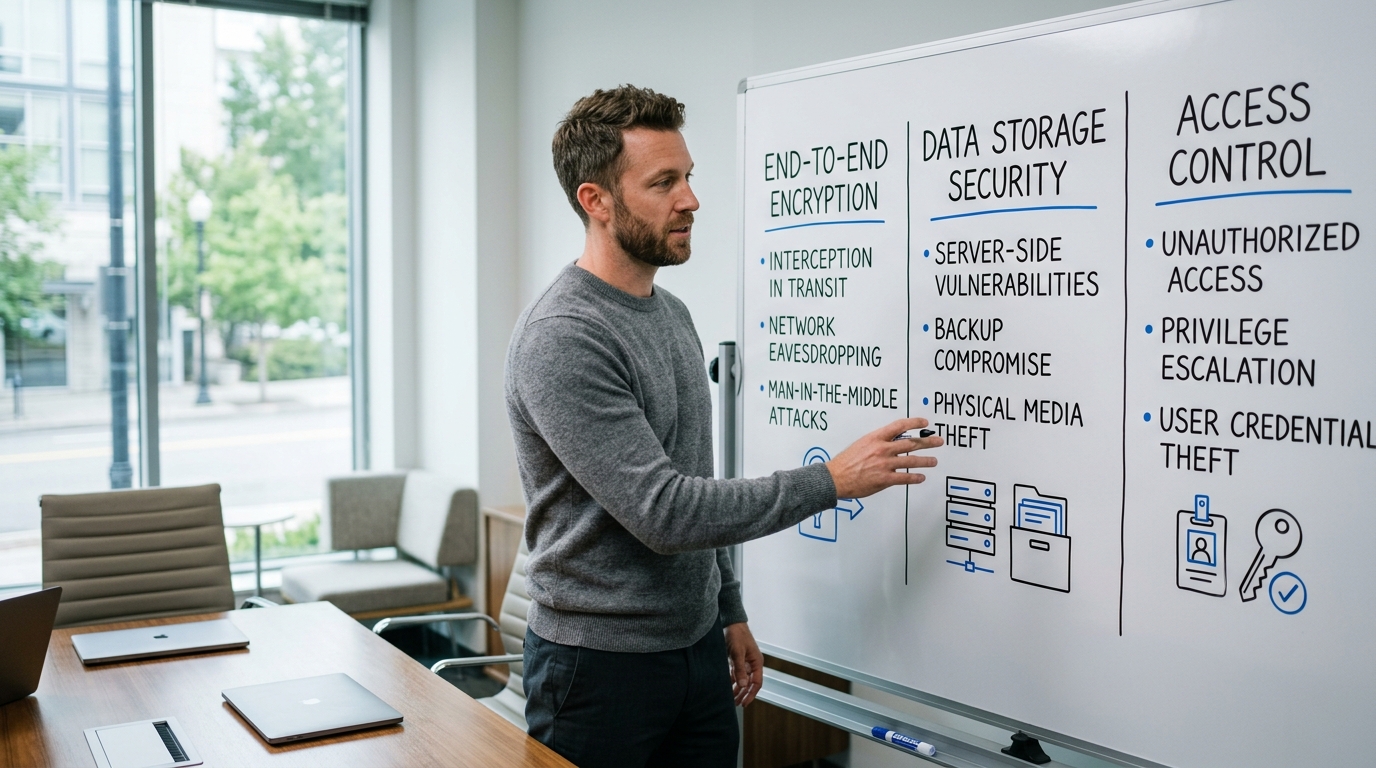
端到端加密、数据存储与权限控制分别解决什么问题?
三者各管一段风险:端到端加密防传输途中被窃听,数据存储决定数据归谁、放在哪,权限控制防内部人员越权翻看。safew云办公助理的 App Store 页面(2026)写明它支持私有化部署,正是为了把存储主权交回企业。
常见误区是把”加密=安全”画等号
加密只锁住传输和落盘环节,若某员工权限配错,能看到不该看的合同,再强的 MTProto 2.0 加密也挡不住这种内部越权。这正是权限控制单独成模块的原因:它接住了加密管不到的那段风险,和加密同等重要。
safew与钉钉、企业微信、飞书有哪些关键差异?
safew云办公助理与钉钉、企业微信、飞书的核心差异在于:safew走端到端加密加私有化部署路线,其余三家以生态整合和云端存储为主。safew的 App Store 页面(2026)写明采用 MTProto 2.0 端到端加密并支持私有化部署,适合把数据主权握在自己手里的团队;三家主流办公套件则将数据存于各自云端,换取与 ERP、开放平台的深度打通。
| 维度 | safew | 钉钉/企业微信/飞书 |
|---|---|---|
| 加密方式 | 端到端加密+二次混淆 | 传输层加密为主 |
| 权限粒度 | 按成员指定单文件可见 | 按部门/角色 |
| 审批自定义 | 平台内自建流程 | 依赖模板市场 |
| 强制绑定生态 | 否,可私有部署 | 是,绑定各家云 |
按这些差异选型:重隐私的10,200人小团队选safew;需深度对接 ERP、钉钉开放平台的大厂更适合后三家。
如何完成safew的注册、开通与团队部署?
从个人注册到首个审批流上线,safew云办公助理的完整部署通常可在一天内跑通。路径分五步:个人注册、创建团队空间、邀请成员、设置部门权限、搭建审批流。safew支持 iOS、Android、Windows、macOS、Linux 和网页版全平台覆盖(2026),成员在哪个设备都能加入。
- 个人注册:下载 App(App Store safew-ios.com)后用手机号验证,几分钟完成。常见卡点是境外号段验证码延迟。
- 创建团队空间并邀请成员:管理员生成邀请链接或二维码,10人团队一般当天到齐。
- 设置部门权限:按财务、法务等部门分配可见范围,这步最花时间,建议预留半天梳理权限树。
- 上线首个审批流:配置审批层级即可投用。
若选私有化部署,需 IT 先在自有服务器装环境,周期更长但数据主权在企业手里。
使用safew前需要核验哪些安全边界与部署条件?
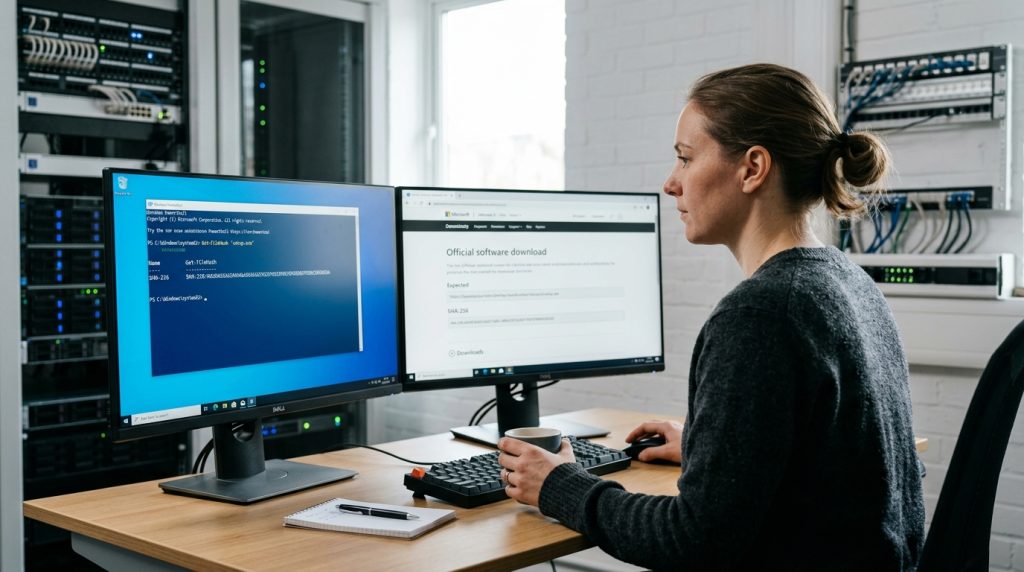
上线 safew云办公助理前,必须先确认三件事:数据存储区域、成员设备管控、离职成员权限回收。safew 的 App Store 页面(2026)写明支持私有化部署,意味着数据可放企业自有服务器,但部署在哪、谁能登录、谁离职后还留着权限,都要你自己定清楚。
- 数据存储区域:选自有服务器还是官方云,直接决定数据归谁。涉及跨境业务的团队,先核对本地数据合规要求再选区域。
- 成员设备管控:配合 safew 的远程销毁功能(第三方聚合页,2026),手机丢了能远程抹掉本机数据。
- 离职权限回收机制:设定”离职即冻结空间访问”的硬规则,别靠人工记忆。
反面案例值得警惕:某团队员工离职三周后账号未回收,仍能登录下载客户合同,等财务对账才发现,核心报价表已外泄给竞争对手。上线前把这三道边界配齐,后续模块才真正安全。
总结与下一步行动建议
safew云办公助理最适合 10,200 人、对通信数据安全敏感的中小企业与远程团队。它把 MTProto 2.0 端到端加密与私有化部署(2026 App Store 页面)整合在一个平台里,核心价值是把数据主权握在自己手上。
别一上来就全员铺开
更稳的做法是先拉一个 5,8 人的小组试跑两周:创建团队空间、设部门权限、跑通一条真实审批流,重点验证前文强调的离职权限回收和设备管控这两个边界,再推给全员,能把返工成本压到最低。
下一步很简单,现在就从创建第一个团队空间开始实测,拿一份真实合同走完全流程,用结果决定是否扩量。