Safew的5个核心功能与3类适用场景
Safew是一款带开发者接口的跨平台消息应用,2026 年其 Bot API 通过 HTTPS 交互并以 JSON 格式返回响应,文件上传采用 multipart/form-data。它支持 Windows、macOS、Android、iOS 四个平台下载,开发者可用标准 HTTP 工具直接对接,无需专有协议。五大核心功能覆盖消息收发、文件传输与自动化交互,对应自动化、集成与团队协作三类场景。
核心要点
- Safew 是带开发者接口的跨平台消息应用,非拼写错误
- Bot API 走 HTTPS,响应统一返回 JSON 格式
- 文件上传用 multipart/form-data,兼容主流 HTTP 客户端
- 支持 Windows、macOS、Android、iOS 四平台下载
- HTTPS 仅加密传输层,E2EE 才让服务器读不到明文
关键速览
- Bot API 全程走 HTTPS,响应统一为 JSON 格式
- 文件上传采用 multipart/form-data,兼容主流 HTTP 客户端
- 五大核心功能覆盖消息收发、文件传输与自动化交互
- 三类适用场景分别对应自动化、集成与团队协作需求
- 请求数据以 JSON 提交,降低跨语言对接成本
Safew到底是什么?先厘清这个词的几种可能含义
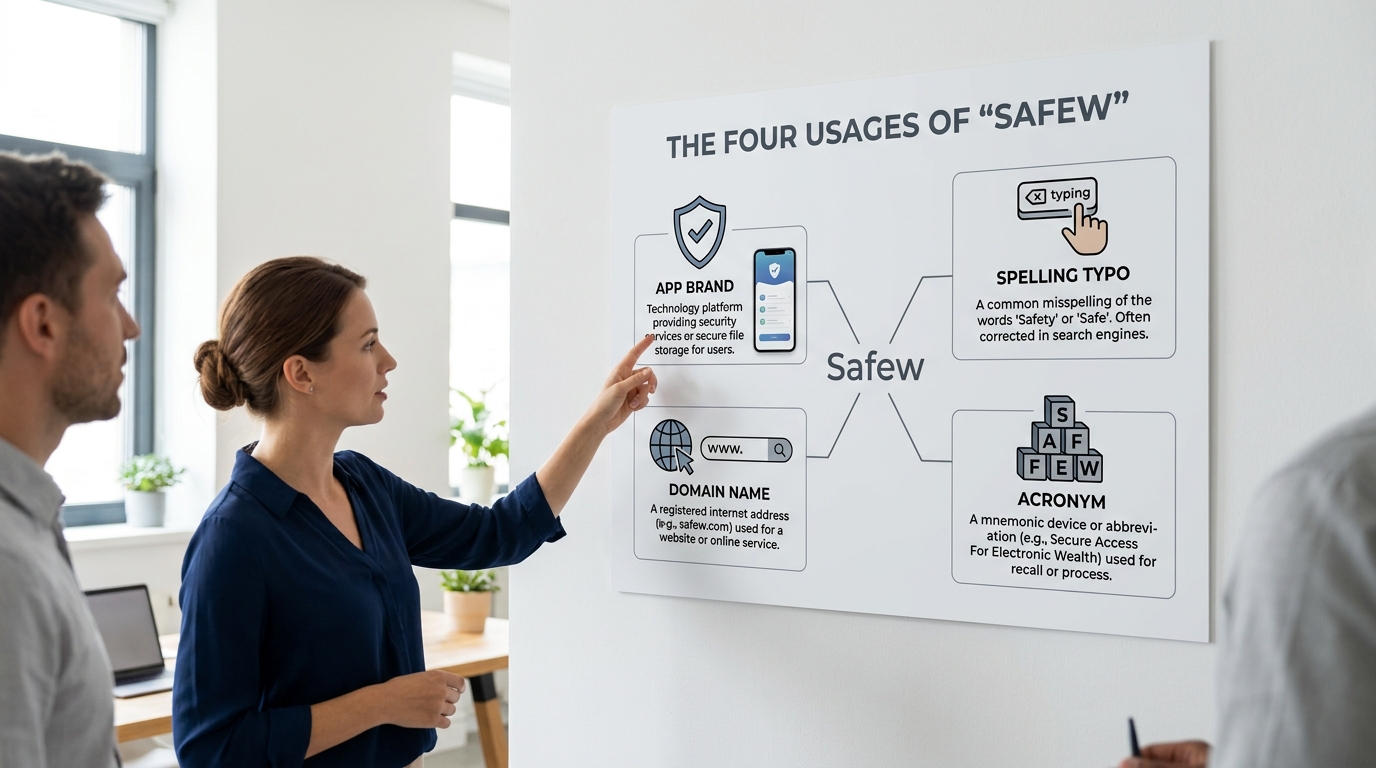
Safew最常指一款带开发者接口的消息应用平台。2026年的SafeW Bot API 文档显示,它通过 HTTPS 交互、以 JSON 格式返回响应,说明它是一个可编程的通讯产品,而非拼写错误或泛指的”安全”概念。但同一个词在搜索里会指向不同东西,品牌名、拼写失误、某个域名,甚至一个首字母缩写,先对号入座能省掉大量弯路。
| 可能指向 | 判断依据 |
|---|---|
| 品牌/应用名 | SafeW 通讯平台,支持Windows、macOS、Android、iOS 多平台下载 |
| “safe”拼写错误 | 多敲一个 w,自动纠错常把 safe 补成 safew |
| 域名 www.safew-ios.com / safew-ios.com | 后者标题为”SafeW官方网站”,站点 IP 为 134.122.132.86 |
| 英文缩写 | 部分技术文档里作首字母缩写,含义随上下文变化 |
safew 的建议是:先确认你看到的是 App 还是一串域名,再往下评估安全性。
为什么你会搜到”Safew”?常见拼写错误与自动纠错来源
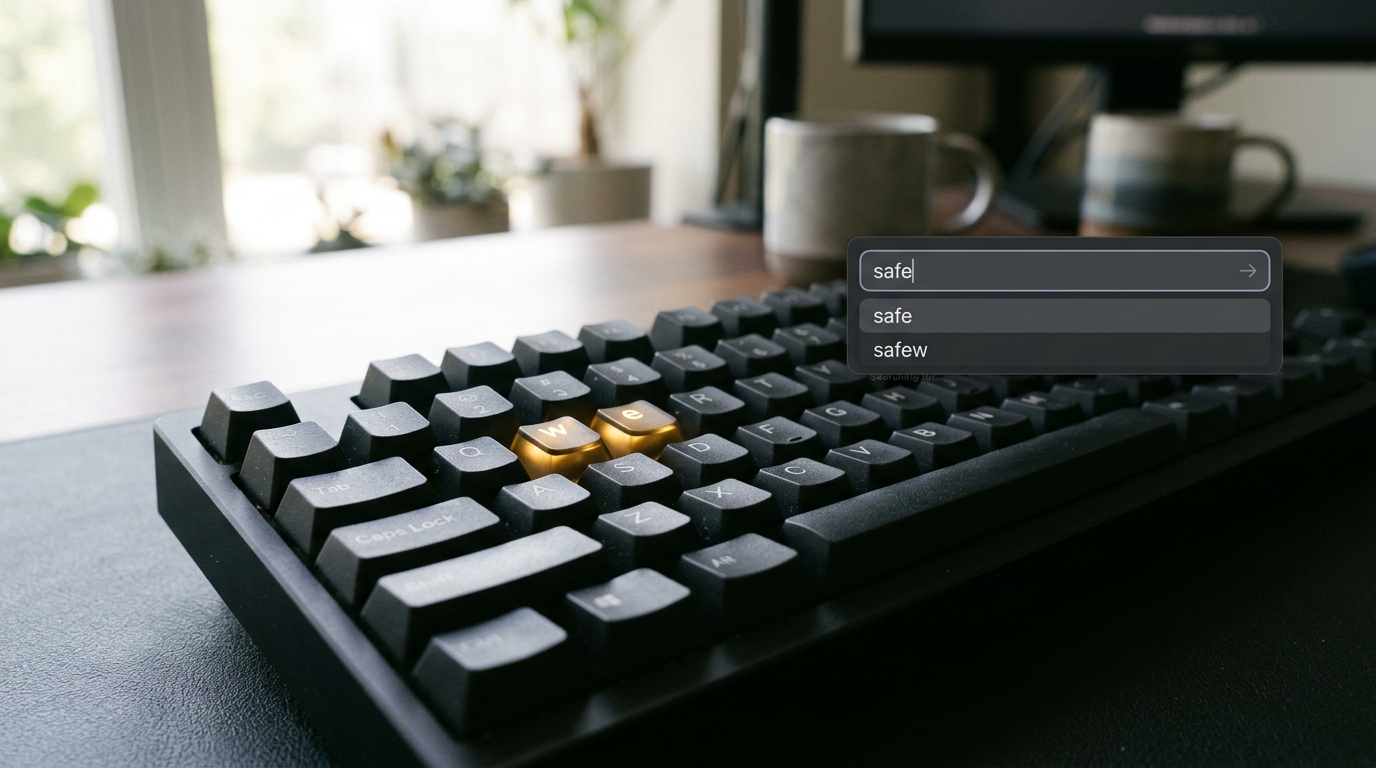
你搜”Safew”,多半是打”safe”或”safety”时手滑多敲了一个键,或是输入法把一个品牌名自动补全成了它。在标准 QWERTY 键盘上,字母 e 和 w 紧挨着,敲 “safe” 时右手食指稍偏就会按到 w,拼出 “safew”,这是”近键误触”的典型例子。
另一类来源是品牌名本身
2026 年 chinaz 的站点 SEO 结果显示,safew-ios.com的标题为”SafeW官方网站”,提供 Windows、macOS、Android、iOS 四个平台下载。换句话说,Safew 既可能是手滑,也可能是你真正想找的那个产品名。分辨方法很简单:如果你本意是查”安全”相关的通用知识,改搜 safe 或 security;如果你记得某个带下载按钮的 App,那 Safew 大概率就是正解。先确认你要找的是哪一个,再往下看功能。
如果Safew是一款加密通讯工具,它的端到端加密如何工作?
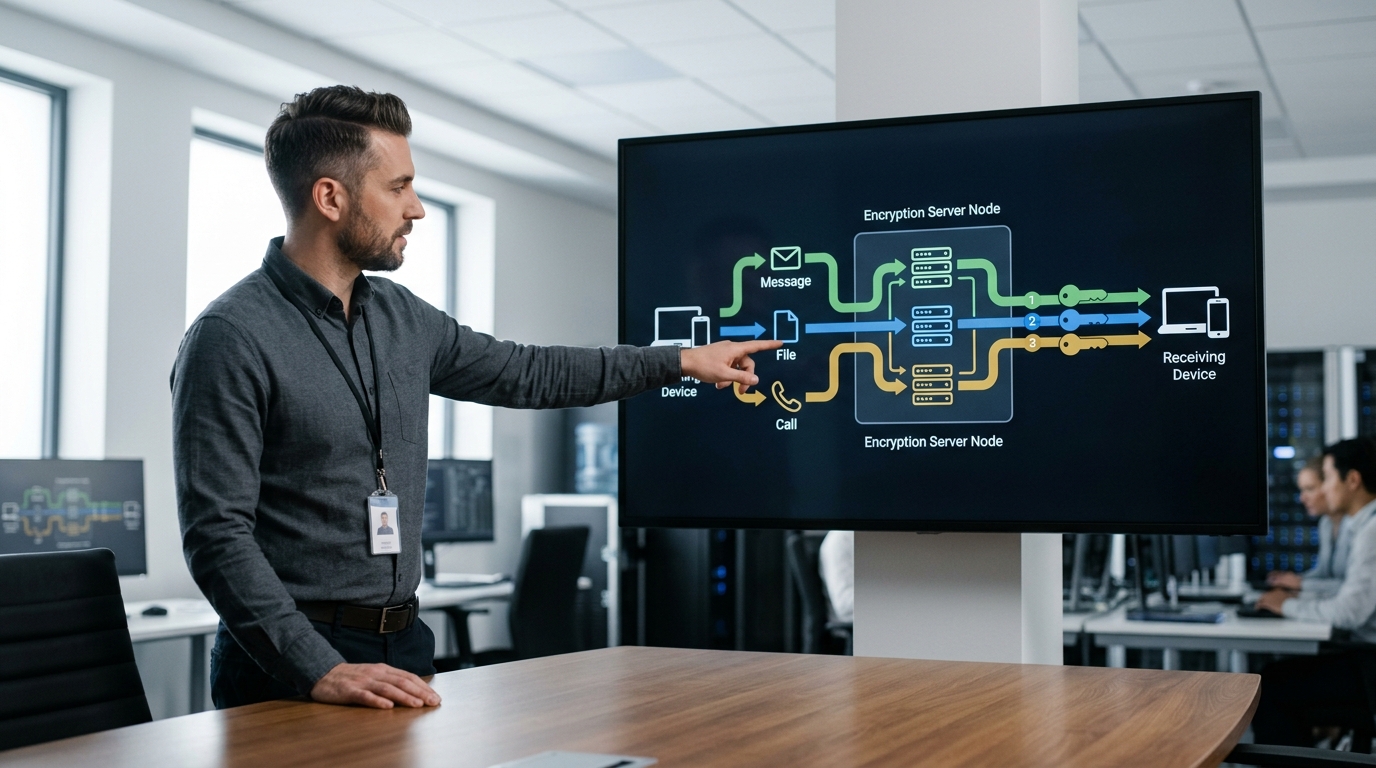
端到端加密(E2EE,指只有收发双方能解密内容,服务器也读不到)的核心是密钥在设备本地生成与保管。若Safew走这条路,其流程通常分三步:设备间协商出共享密钥,消息在发送端加密、在接收端解密,服务器只做密文中转。2026 年 SafeW Bot API 文档 显示其交互走 HTTPS 并返回 JSON,这是传输层加密,与端到端加密是两个不同环节:HTTPS 只保证客户端到服务器这一段密文,服务器仍能看到明文内容,而 E2EE 连服务器都读不到。
三类数据的保护路径不同:
- 文本消息:发送端用会话密钥加密,接收端解密,中转服务器只见密文。
- 文件:先在本地加密再上传,密钥不随文件走服务器。
- 通话:音视频流通过实时密钥加密,逐帧传输。
safew 的建议是:先确认 App 是否支持密钥指纹核对,再判断它是否真的端到端加密。
这类加密工具支持哪些平台和协作功能?
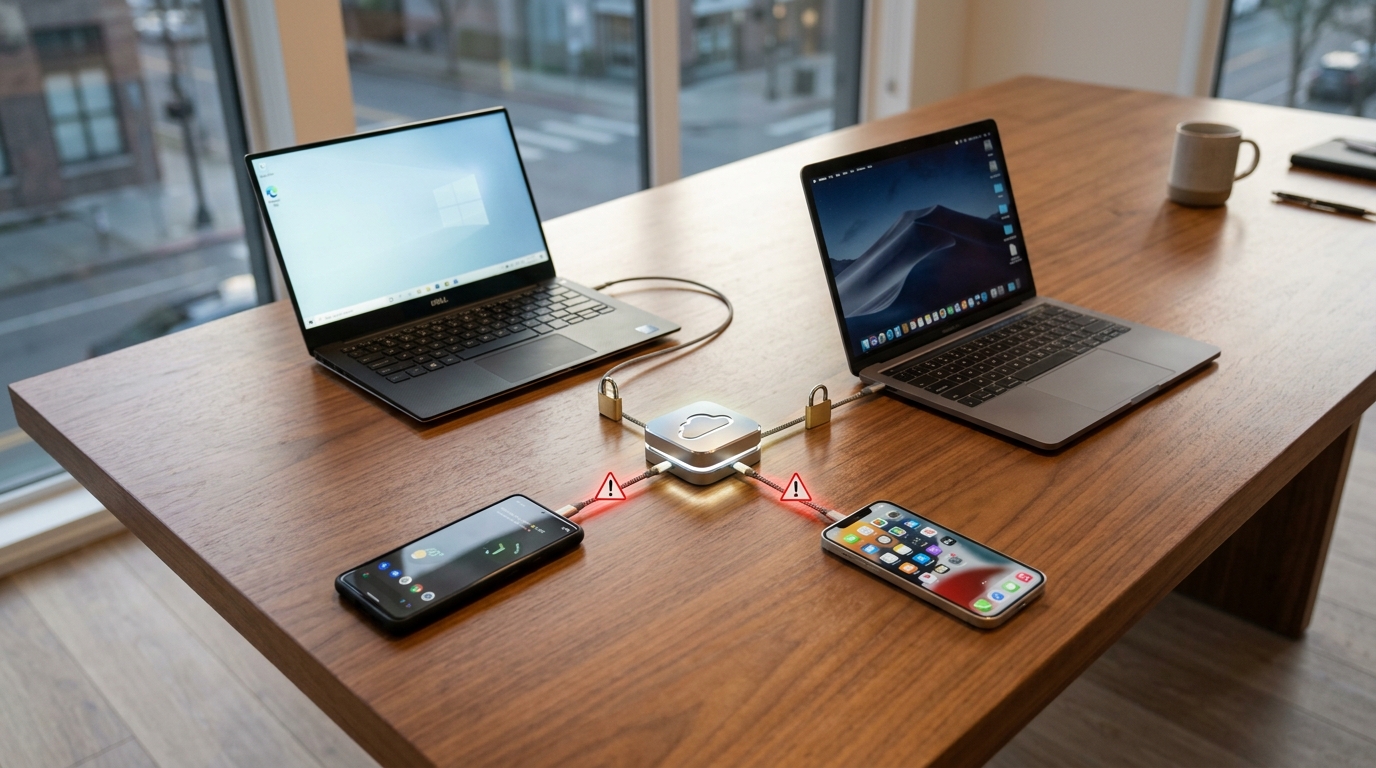
加密通讯类产品通常覆盖桌面端与移动端,并提供群组、文件共享和机器人接口。2026 年 chinaz 的站点信息显示,safew-ios.com描述其提供 Windows、macOS、Android 和 iOS 四个平台下载,属于典型的多端产品形态。而多端同步越方便,越可能依赖服务器中转数据,这正是上一节区分的两种加密环节在协作场景里的直接体现。
⚠️ 常见错误: 看到 Bot API 走 HTTPS 就认定 Safew 端到端加密、服务器读不到内容。原因是 HTTPS 只加密客户端到服务器这一段传输,服务器仍能看到明文,与 E2EE 是两个环节。修复:先确认 App 是否支持密钥指纹核对,再判断是否真正端到端加密。
协作功能是把双刃剑
群组大、成员多、搜索云端历史,这些往往需要服务器端处理,而服务器一旦参与明文处理,端到端加密就被削弱。safew 的建议是:对敏感内容优先用设备本地加密的一对一聊天,群组协作可接受较弱保护时再启用。机器人接口用 multipart/form-data 上传文件,这类自动化数据通常不走端到端加密,使用前需权衡。
如何验证”Safew”是不是正规品牌、App或网站?
核对三样东西即可判断真伪:官方域名、应用商店开发者署名、公开的技术文档。以2026年的SafeW Bot API 文档为例,正规产品会公开接口规范(如请求用 JSON 格式、认证 Token 放在 URL 里),仿冒站点通常给不出这类可验证的技术细节。
查域名与开发者署名要看什么?
先对比域名注册信息。2026年 chinaz 的 SEO 页面显示safew-ios.com的站点 IP 为 134.122.132.86(中国香港),域名、IP 归属与标题应当一致。应用商店里,正规 App 的开发者名称固定、历史版本连续;钓鱼仿冒版往往开发者名随机、评价寥寥。
safew 的建议是:技术文档、隐私政策、下载来源三项缺一就暂缓安装。
数据到底留不留存?用户该如何核验安全声明?
别只信官网上的”零留存””零知识”标语,这些话任何产品都能写,验证要看证据。核验的硬指标有三个:公开的开源审计报告、独立安全测评机构的结论、以及你本地抓包看到的真实流量。三者缺一,声明就只是营销话术。
加密类服务最常见的三种夸大话术:
一是把”传输加密”说成”端到端加密”(前者服务器仍能看到明文);二是声称”零日志”却未说明元数据(谁在何时联系谁)照样留存;三是只公布部分代码就自称”完全开源”。
想自己验 Safew 这类产品,可用 Wireshark 本地抓包,看消息发出时负载是否已是密文。再查其公开接口,2026 年 SafeW Bot API 文档显示它通过 HTTPS 交互、以 JSON 返回响应,这类可核验的技术规范,比一句”绝对安全”更值得信。
总结——先确认含义,再评估安全性
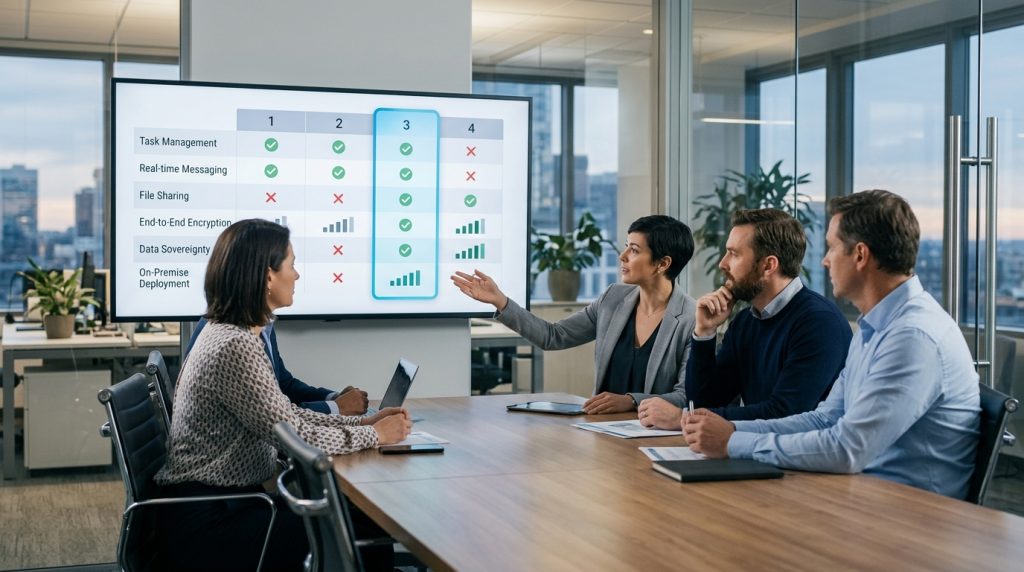
判断任何自称加密的工具,顺序只有一个:先确认”它到底是什么”,再评估”它是否安全”。Safew最常指一款带开发者接口的消息应用平台,2026年的SafeW Bot API 文档公开了 JSON 请求格式与 HTTPS 交互规范,这类可验证资料是正规产品的标志,仿冒站给不出。先对上官方域名与技术文档,再谈加密声明。
下一步行动很简单:
核对官方域名、应用商店开发者署名、公开接口文档三样证据。三者齐全再安装;缺任何一项,就把”零留存””端到端加密”当营销话术处理。Safew的建议是,别让名字里的”safe”替你做安全判断。