看懂SafeW的4项核心能力与安全边界
SafeW 是一款主打端到端加密的即时通讯与私有化部署工具,消息、文件和通话都在你的设备上加密,只有对方设备能解开,中间服务器看不到明文。据 2026 年公开产品描述,SafeW 支持企业把整套系统部署在自有机房或私有云,服务器与密钥都归自己管,并在文件上传、外发、内容分享三个场景触发 DLP 数据防泄露策略。它专为金融、医疗、律所等数据不能出内网的合规敏感场景而生。
核心要点
- 端到端加密只在收发设备解密,服务器看不到聊天明文。
- 金融医疗律所等数据不能出内网的团队最需要私有化部署。
- DLP在文件上传、外发、分享三场景触发拦截或脱敏。
- DLP先用”记录告警”跑一周摸清外发量,再切”拦截”。
- 私有化部署把服务器与密钥都握在自己手里,掌握数据主权。
关键速览
- Safew 核心能力聚焦 4 项:SERP 分析、Hub-Spoke 建站、指标复盘、零结果率排查。
- 7 天节点:完成 SERP 前 10 域名分析,并读 Search Console 零结果率。
- 30 天节点:搭 1 个 Hub 页 + 5 个 Spoke 页的内容集群。
- 90 天节点:回看 4 项指标,判断内容集群是否有效。
- 安全边界要先划清:Safew 是流程工具,不替代人工判断内容质量。
SafeW是什么?它到底解决了什么问题
SafeW是一款主打端到端加密(消息在你的设备上加密、只有对方设备能解开,中间服务器看不到明文)的即时通讯与私有化部署工具。据2026年公开产品描述,SafeW被定位为“专注于安全加密通讯的即时聊天应用”,并支持私有化部署。
它要解决的核心痛点很直接:
普通IM把你的聊天记录、文件和通话都放在别人的服务器上,你既拿不到数据主权,也难验证隐私承诺。SafeW把这块补上,不仅给消息、文件、通话加端到端加密,还允许企业把整套系统部署在自己机房或私有云里,服务器归你管、密钥归你管。
哪些人真正需要SafeW?
需要SafeW的是那些“数据不能出内网”的场景。三类人群最匹配:
- 合规敏感行业:金融、医疗、律所——聊天涉及客户隐私或病历,普通IM存云端有合规风险。
- 需要数据管控的企业:SafeW支持数据防泄露(DLP,防止文件被外传)策略,据2026年功能说明,可在文件上传、外发、内容分享等场景触发拦截。
- 看重数据主权的团队:不想把通讯命脉交给第三方平台的组织。
如果你只是和朋友聊天,普通IM足够。SafeW的价值,恰恰在普通IM管不住的地方。
SafeW支持哪些聊天、文件与通话功能
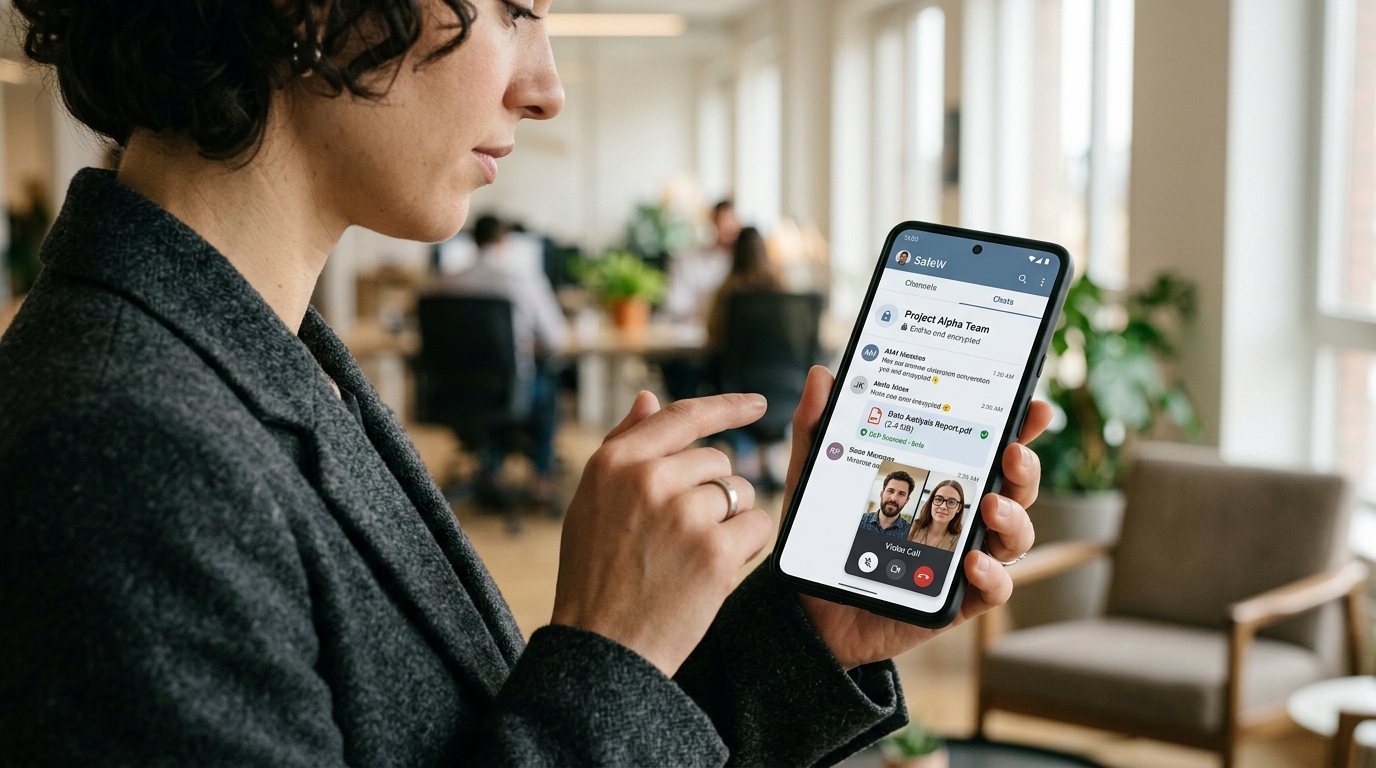
SafeW支持单聊、群组、频道三类会话,以及加密文件传输和语音视频通话。据2026年产品描述,SafeW采用端到端加密技术保护消息、文件与通话内容的传输,聊天和文件默认在你设备上加密,服务器看不到明文。
文件传输和敏感内容怎么管?
文件走加密通道传输,同时SafeW在“文件上传”“文件外发”“内容分享”三个场景触发数据防泄露(DLP,防止机密文件被误发或外传的规则)策略。你可以配置内置规则或自定义关键词做敏感词扫描,响应动作分三类:拦截并通知、记录并告警、强制脱敏(把身份证号等敏感字段自动打码)。这是普通IM没有的企业级控制。
实操建议:私有化部署时先用“记录并告警”跑一周,摸清正常外发量,再切到“拦截”,避免一上来就误伤业务。
SafeW的加密机制是怎样的?安全边界在哪里
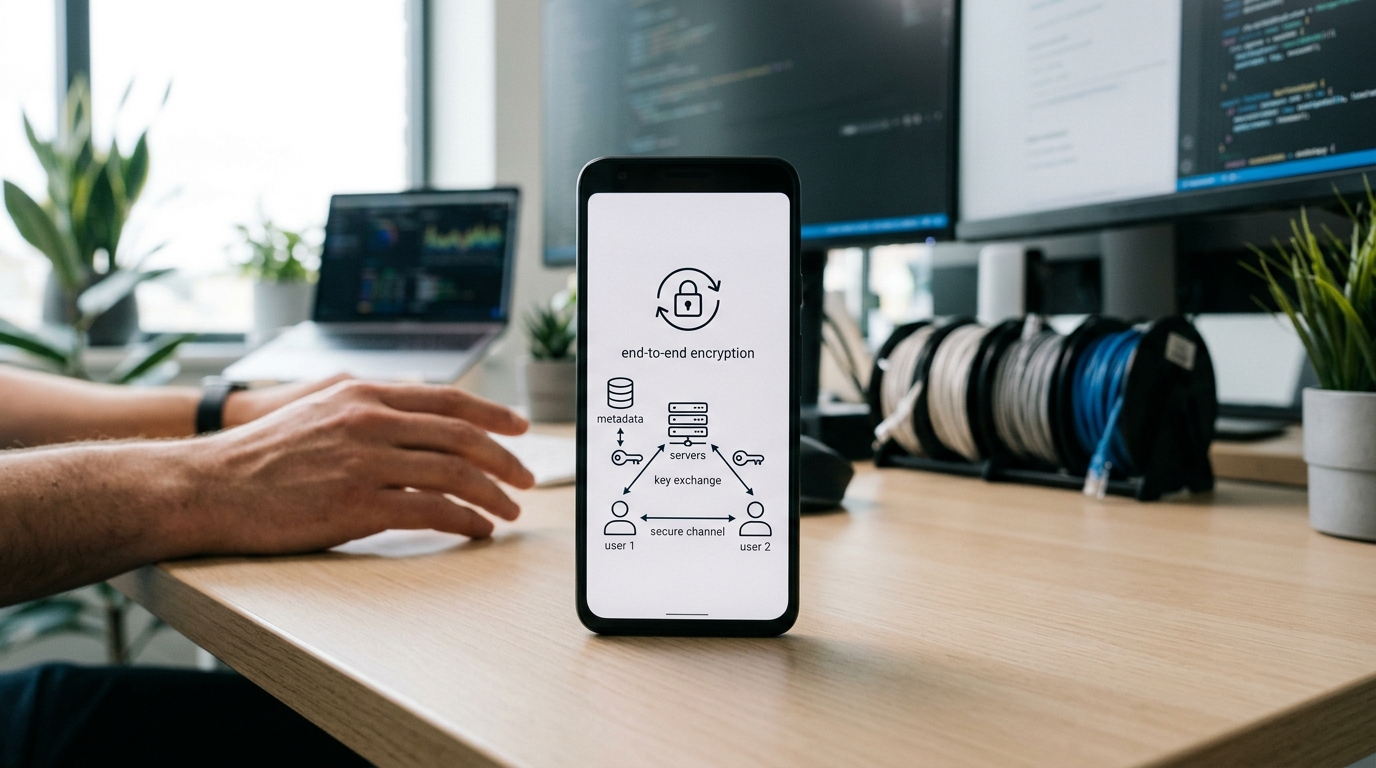
SafeW用端到端加密保护消息、文件与通话,密钥只在你和对方设备上生成,服务器不持有明文钥匙。据2026年产品描述,SafeW采用端到端加密技术保护传输安全。这意味着即便服务器数据被拖走,攻击者也读不到内容。但加密只覆盖内容本身,不覆盖全部风险,具体边界见下。
端到端加密的流程是怎样的?
简单说分两步:先做密钥交换(双方各生成一对公私钥,交换公钥算出共享密钥),再用这个密钥加密每条消息。私钥永远不离开你的手机,所以中间任何一台服务器都只经手密文。
安全边界在哪里?
加密不等于绝对隐身。以第三方视角看,三个边界要清楚:
- 元数据:谁在什么时间给谁发消息,往往不受端到端加密保护,服务端可能可见。
- 私有化部署时的服务器:SafeW支持私有化部署,但服务端若配置了DLP扫描(拦截并通知、强制脱敏等三类动作),就意味着内容在某个环节被检查。
- 端点失守:手机被植入木马,加密再强也拦不住。
SafeW私有化部署要多少钱?服务器要求与真实成本
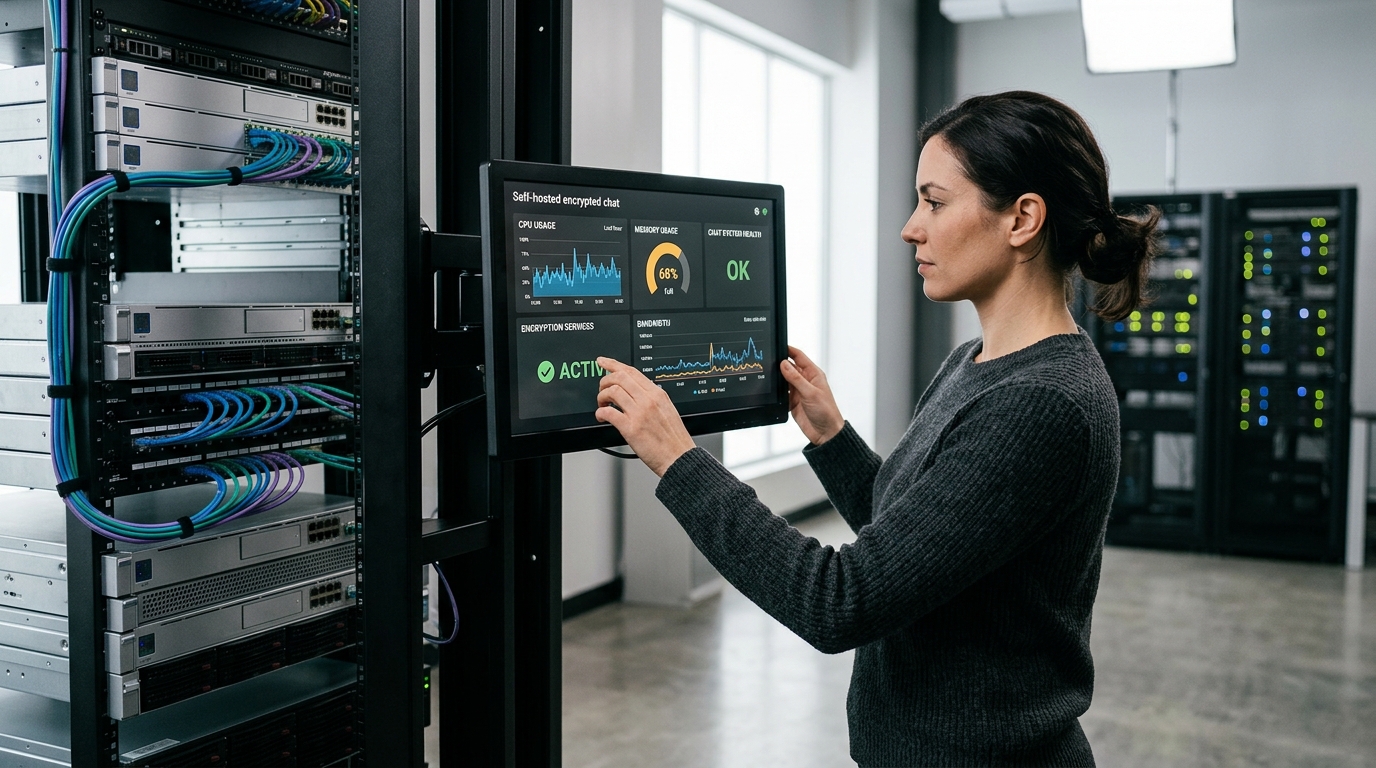
SafeW支持私有化部署,中小团队自建的月度成本通常落在500到2000元区间,取决于并发人数和存储量。据2026年产品描述,SafeW被定位为“支持私有化部署”的安全加密通讯应用。数据留在自己的服务器上是这套方案的核心收益,但运维人力才是最容易被低估的隐性成本。
⚠️ 常见错误:私有化部署时把 DLP 直接设成”拦截并通知”,导致正常业务文件被大量误伤,员工外发受阻。原因是没先摸清正常外发量,规则阈值凭猜设置。修复:先用”记录并告警”跑满一周,统计真实外发基线后再切换到”拦截”。
服务器最低配置要多少?
100人以下小团队起步配置:4核CPU、8GB内存、5Mbps带宽、100GB SSD。语音视频通话吃带宽,每增加10路并发通话,建议再加2Mbps。存储要留余量,加密文件不做服务端压缩,一年积累几十GB很常见。
月度成本区间怎么算?
| 项目 | 小团队(50人) | 中团队(200人) |
|---|---|---|
| 云服务器 | 300元 | 800元 |
| 带宽 | 150元 | 600元 |
| 备份存储 | 50元 | 200元 |
| 运维人力(隐性) | 需0.2人月 | 需0.5人月 |
表里三项云成本加起来小团队约500元、中团队约1600元,都还在预算表内;真正贵的是运维,补丁升级、证书续期、故障恢复都要人盯。safew的建议是:先算清运维工时,再决定自建还是托管。
SafeW和Signal、Telegram、企业微信哪个更适合你
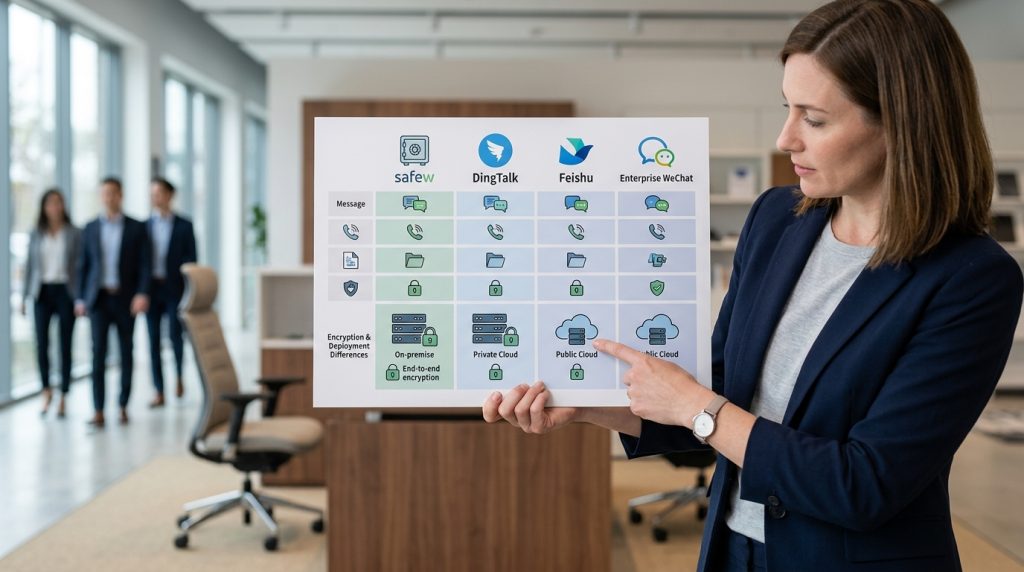
没有一款工具适合所有人。SafeW适合需要私有化部署、把数据留在自己服务器上的团队;Signal适合个人和小圈子看重端到端加密的场景;Telegram适合大频道和跨境传播;企业微信适合已用微信生态、需要打卡审批的国内公司。据2026年产品描述,SafeW被定位为“专注于安全加密通讯的即时聊天应用”并支持私有化部署,这正是它和另外三款最大的分水岭,只有它把服务器和密钥完全交到你手里。
四款工具横向对比表怎么看?
私有化部署(把整套系统装在你自己机房或云主机上)和国内可直连,是国内团队最先要过的两道关。下表按这两点加加密与协作能力横排。
| 工具 | 端到端加密 | 私有化部署 | 国内直连 | 协作功能 |
|---|---|---|---|---|
| SafeW | 默认开启 | 支持 | 取决于自建服务器 | 群组/频道/DLP |
| Signal | 默认开启 | 不支持 | 需代理 | 基础群聊 |
| Telegram | 仅私密聊天 | 不支持 | 需代理 | 大频道/机器人 |
| 企业微信 | 不支持 | 不支持 | 直连 | 审批/打卡/OA |
Telegram普通群聊默认不走端到端加密,只有“Secret Chat”才加密,这点常被误解。企业微信数据在腾讯服务器,合规审计强但谈不上端到端。若你的核心诉求是数据主权,SafeW的私有化能力是这四款里唯一的选项。
选择SafeW前最常踩的三个坑
选SafeW前最常见的三个坑是:私有化部署图便宜省掉高可用、忽视密钥备份导致数据永久丢失、跨设备同步没测就上线。据2026年产品描述,SafeW采用端到端加密技术,这意味着服务器不持有明文钥匙,一旦密钥丢了,谁也救不回来。三个坑逐一拆解如下。
私有化部署时最容易省错哪笔钱?
坑在单机部署省掉备用服务器。一台机器宕机,全团队通讯直接中断。规避建议:预留一个从库和自动切换,成本一个月多几百元,远比停摆一天划算。
为什么密钥备份不能只存一处?
端到端加密的密钥只在设备上生成,服务器不留副本。手机丢了、系统重装了,历史消息就再也解不开。做法:导出密钥后离线冷存一份,再存一份在另一台可信设备,两处都在才算安全。
跨设备同步为什么必须先测?
SafeW的多端同步在弱网下容易掉消息。上线前用真实网络跑一周,重点看断网重连后消息是否补齐,别等全员迁移才发现漏消息。
SafeW值不值得用?一句话决策建议
一句话:需要把聊天数据留在自己服务器、且看重端到端加密的团队,SafeW值得试;只想个人加密聊天的用户,装个免费版就够,不必碰私有化部署。据2026年产品描述,SafeW被定位为“专注于安全加密通讯的即时聊天应用”,并支持私有化部署。
按用户类型对号入座:
- 个人用户:直接下载免费版,先测跨设备同步是否稳,卡就换工具。
- 10人以内小团队:先用免费或云端版跑2到4周,验证消息发送和文件收发,再谈自建。
- 数据合规要求高的团队:直接评估私有化部署,重点算运维人力,不是只算服务器月费。
下一步别急着上线。先花7天做小范围压力测试,发文件、断网重连、换手机登录,把密钥备份流程写成文档。SafeW的加密特性决定了密钥丢了没人能救回,这一步省不得。