Safew的6项核心功能和3类适用场景
Safew是一款默认启用端到端加密的即时通讯工具,消息仅收发双方可解密,连服务器都看不到明文内容。它覆盖 Windows、macOS、Linux、Android、iOS 五大平台(2026),并提供消息加密、万人群聊、私有化部署、加密云备份、自毁消息和大文件传输共 6 项核心功能。聊天记录不做云端存储,密钥保留在用户设备端,特别适合金融、法务等高合规行业的企业内部通信。
核心要点
- Safew 默认端到端加密,服务器只转发密文看不到内容
- 覆盖 Windows、macOS、Linux、Android、iOS 五大平台
- 六大功能:加密、万人群聊、私有化部署、自毁消息等
- 密钥留设备端,聊天记录不做云端存储
- 私有化部署可自管日志与 IP,补齐元数据暴露短板
关键速览
- Safew 支持 5 大操作系统,跨设备同步无缝
- 默认端到端加密,消息仅收发双方可读
- 本文拆解 6 项核心功能,逐条给出用途
- 覆盖个人、企业、团队协作 3 类适用场景
- 隐私优先设计,比普通聊天工具更注重数据保护
Safew是什么?它主要解决什么问题?
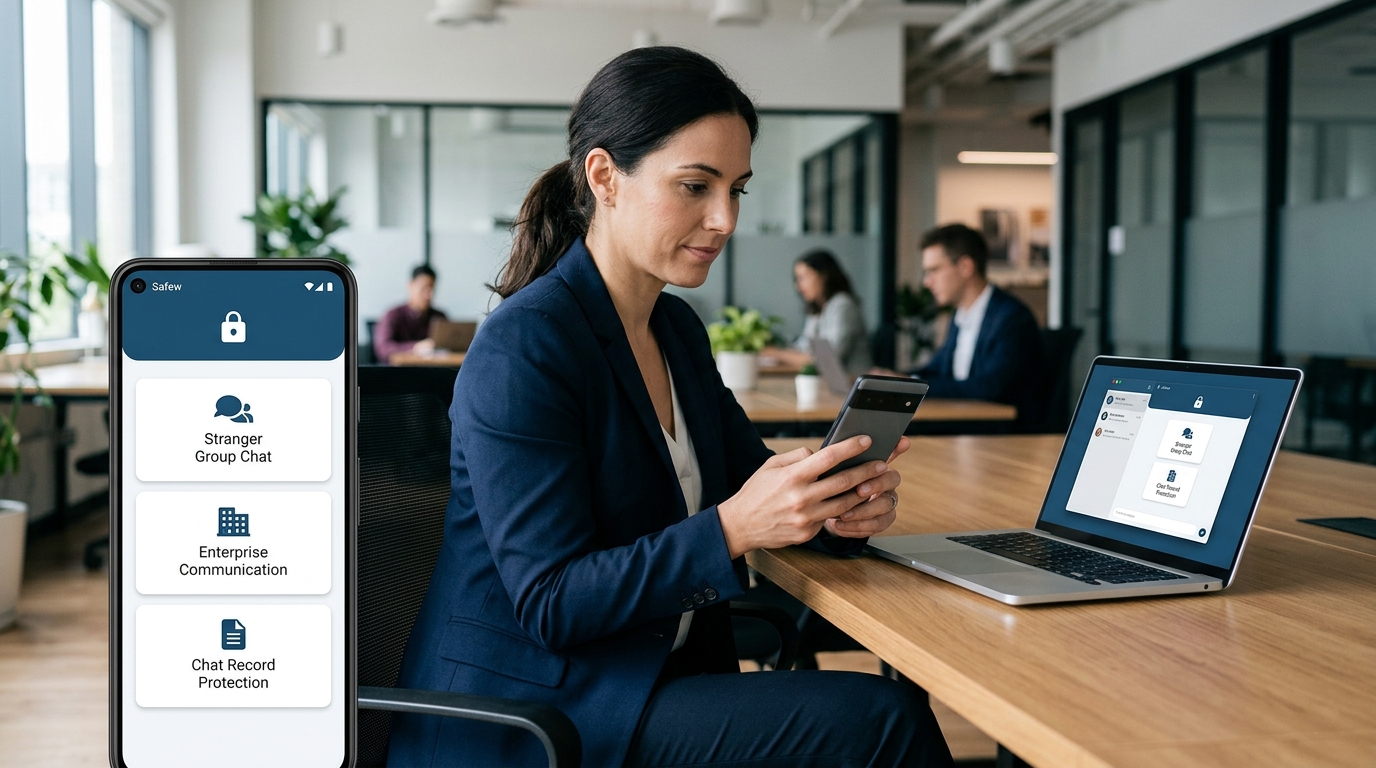
Safew是一款主打隐私的端到端加密即时通讯工具(end-to-end encryption,指消息只有收发双方能解密,连服务器都看不到内容)。它默认启用加密,聊天记录不做云端存储(2026),同时支持私有化部署,主要解决三类需求:陌生人群聊、企业内部通信、聊天记录防泄露。
这三类需求背后是同一个痛点:
普通聊天软件把消息、文件、通讯录都存在厂商服务器上,一旦服务器被攻破或被调取,内容就暴露。Safew的做法是把密钥留在用户设备端,服务器只负责转发密文。按官方信息,它支持Windows、macOS、Linux、Android和iOS五大平台(官网,2026),并提供大文件传输与群组聊天功能。对企业来说,私有化部署意味着聊天数据存在自己的服务器里,不经过第三方,这正是金融、法务等高合规行业最看重的一点。
Safew支持哪些功能和设备平台?
Safew提供六项核心功能:消息端到端加密、万人群聊、私有化部署、加密云备份、自毁消息和大文件传输,并覆盖Windows、macOS、Linux、Android、iOS全五大平台(2026)。这意味着个人和企业团队无需换工具,即可在桌面与手机间无缝切换。
桌面端有两个实操细节值得留意
Linux版以AppImage格式发布(一种免安装的单文件程序),首次运行可能提示沙盒权限不足,需手动加执行权限;Windows版在4K屏开约 200%缩放时界面可正常适配,这是高分屏用户常踩的坑。
Safew的加密协议与隐私边界如何拆解?
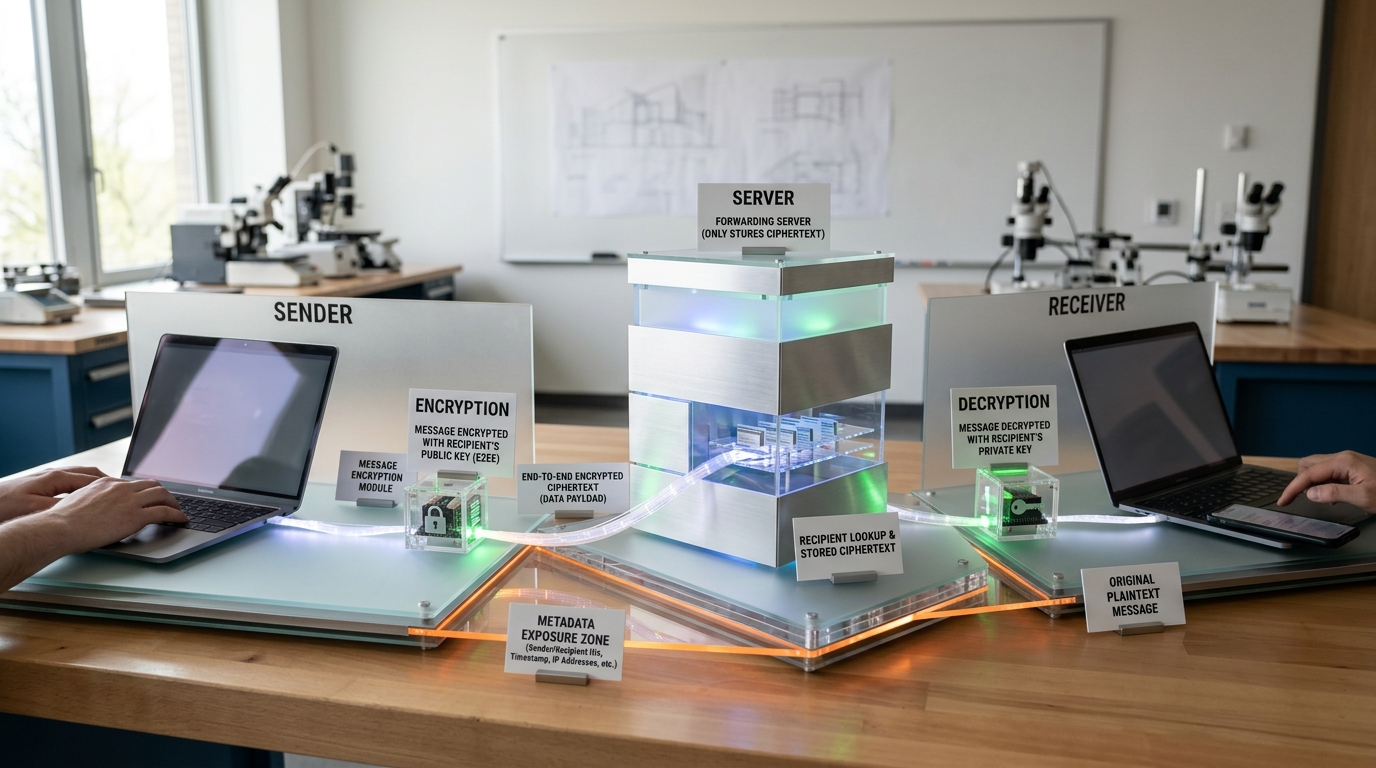
拆解方式是分两层看:内容层被端到端加密保护,元数据层则不一定。Safew对消息内容做端到端加密(指只有收发双方持密钥,服务器拿不到明文),并默认开启且不做聊天记录云存储(2026)。但要清醒:加密保护的是”内容”,不等于隐藏了”你在跟谁、何时聊”这类元数据。
哪些数据被加密,哪些边界仍可能暴露?
被加密的是消息正文、图片和大文件;可能暴露的是元数据层。
- 消息内容:端到端加密,服务器仅转发密文。
- 在线状态:你何时登录,服务器与对端通常可见。
- 服务器日志:公有云模式下,连接IP、时间戳由运营方掌握。
私有化部署能补上哪块边界?
它补上的正是上面暴露的元数据层:把服务器搬进自有机房后,连接IP、时间戳这类日志归你管,而非第三方。对企业合规场景,这比单纯”内容加密”更关键,日志留存与访问权限由你定义。
Safew对比Signal、Telegram、企业微信哪个更适合你?
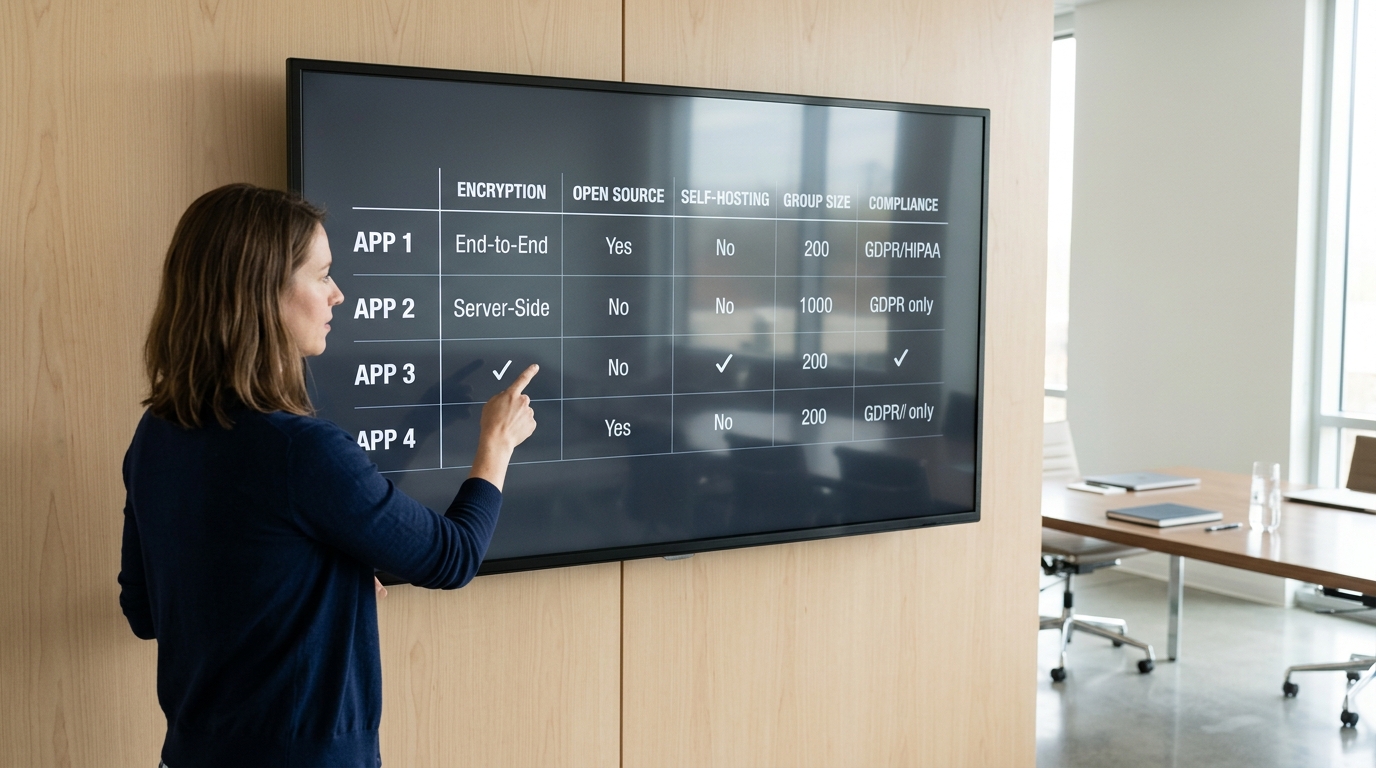
没有谁”全面胜出”,哪个更适合你取决于你最在意哪一项:想自己掌控服务器,Safew和企业微信能做,Signal和Telegram不行;只图大众普及和公信力,Signal更稳;要超大匿名群,Telegram的20万人群无对手。Safew官方中文站称其默认端到端加密、支持私有化部署、聊天记录不做云存储(2026)。
⚠️ 常见错误: 以为”端到端加密”就隐藏了所有通信痕迹,放心用公有云模式聊敏感内容。原因:加密只保护消息正文、图片和大文件,而登录时间、在线状态、连接 IP 等元数据仍由运营方日志掌握。修复:改用私有化部署,把服务器搬进自有机房,让 IP、时间戳日志归自己管理。
| 维度 | Safew | Signal | Telegram | 企业微信 |
|---|---|---|---|---|
| 默认端到端加密 | 是 | 是 | 仅私密聊天 | 否 |
| 开源 | 未公开 | 是 | 客户端开源 | 否 |
| 私有化部署 | 支持 | 不支持 | 不支持 | 支持 |
| 大群人数 | 万人群 | 1000人 | 20万人 | 万人群 |
| 国内合规备案 | 视部署 | 弱 | 弱 | 强 |
选型建议:追求匿名群聊选Telegram;要最高隐私公信力选Signal;要国内合规选企业微信;想兼顾加密与自建服务器,Safew是折中项。
Safew私有化部署的真实成本与硬件要求是多少?
私有化部署即把服务器放在企业自己机房或租用的云主机上(官方中文站,2026),成本不等于省钱:百人以下团队,云端托管通常比自建更划算;真正适合自建的,是对数据主权有硬性合规要求、且用户规模过千的组织。
误配置是失败主因。常见坑:
带宽按静态图片估算,却忽略大文件传输与万人群聊的突发流量;只配一台机器跑所有服务,没做数据库与消息转发分离,群聊一上量就卡。给中小企业的建议,先用云端跑三个月,看清真实并发再决定要不要自建。
使用Safew前需要核验哪些安全与账号风险?
装Safew之前,先做三件事:核验安装包来自官方域名、开启双重验证、妥善保存备份密钥。第三方应用页显示,SafeW曾在Google Play上架但当前已不可用(2026),这意味着你可能从非官方渠道拿到安装包,篡改风险随之上升。
最容易被忽视的坑是备份密钥
加密云备份用的是你本地生成的密钥,一旦丢失,服务器也无法替你恢复聊天记录,这是端到端加密的代价,不是bug。拿到密钥后离线抄一份,别只截图存在手机里。
- 核验官方签名:只从官方域名下载,桌面端装好后用系统工具比对数字签名指纹,与官网公布值一致才运行
- 开启双重验证:在设置里绑定独立验证方式,防止手机号被补卡后账号被接管
- 警惕手机号关联:注册号码是找回入口,号码停用前先解绑
该不该用Safew的总结与行动建议
一句话结论:个人隐私用户可以直接试用Safew,企业IT负责人则应先做私有化部署评估再决定。Safew默认启用端到端加密、聊天记录不做云存储(官方中文站,2026),这对看重内容保密的人是加分项,但它不保护”你在和谁聊”这类元数据。
个人隐私用户:适合陌生人群聊、自毁消息场景;不适合要求完全匿名的需求。先核验安装包来自官方域名,再开双重验证。
企业IT负责人:有数据主权硬性合规、用户过千时,私有化部署才划算;百人以下团队,云端托管更省成本。